


Дуров назвал шифрование WhatsApp крупнейшим обманом пользователей

Дуров назвал шифрование WhatsApp крупнейшим обманом пользователей

Дуров назвал шифрование WhatsApp крупнейшим обманом пользователей

Основатель Telegram Павел Дуров жёстко высказался в адрес WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России), заявив, что разговоры о защищённости переписки в этом мессенджере — не более чем иллюзия. По его словам, функция шифрования в WhatsApp может оказаться «самым крупным мошенничеством в отношении потребителей в истории».

Об этом Дуров написал в своём телеграм-канале. Он заявил, что миллиарды пользователей якобы введены в заблуждение обещаниями полной конфиденциальности.

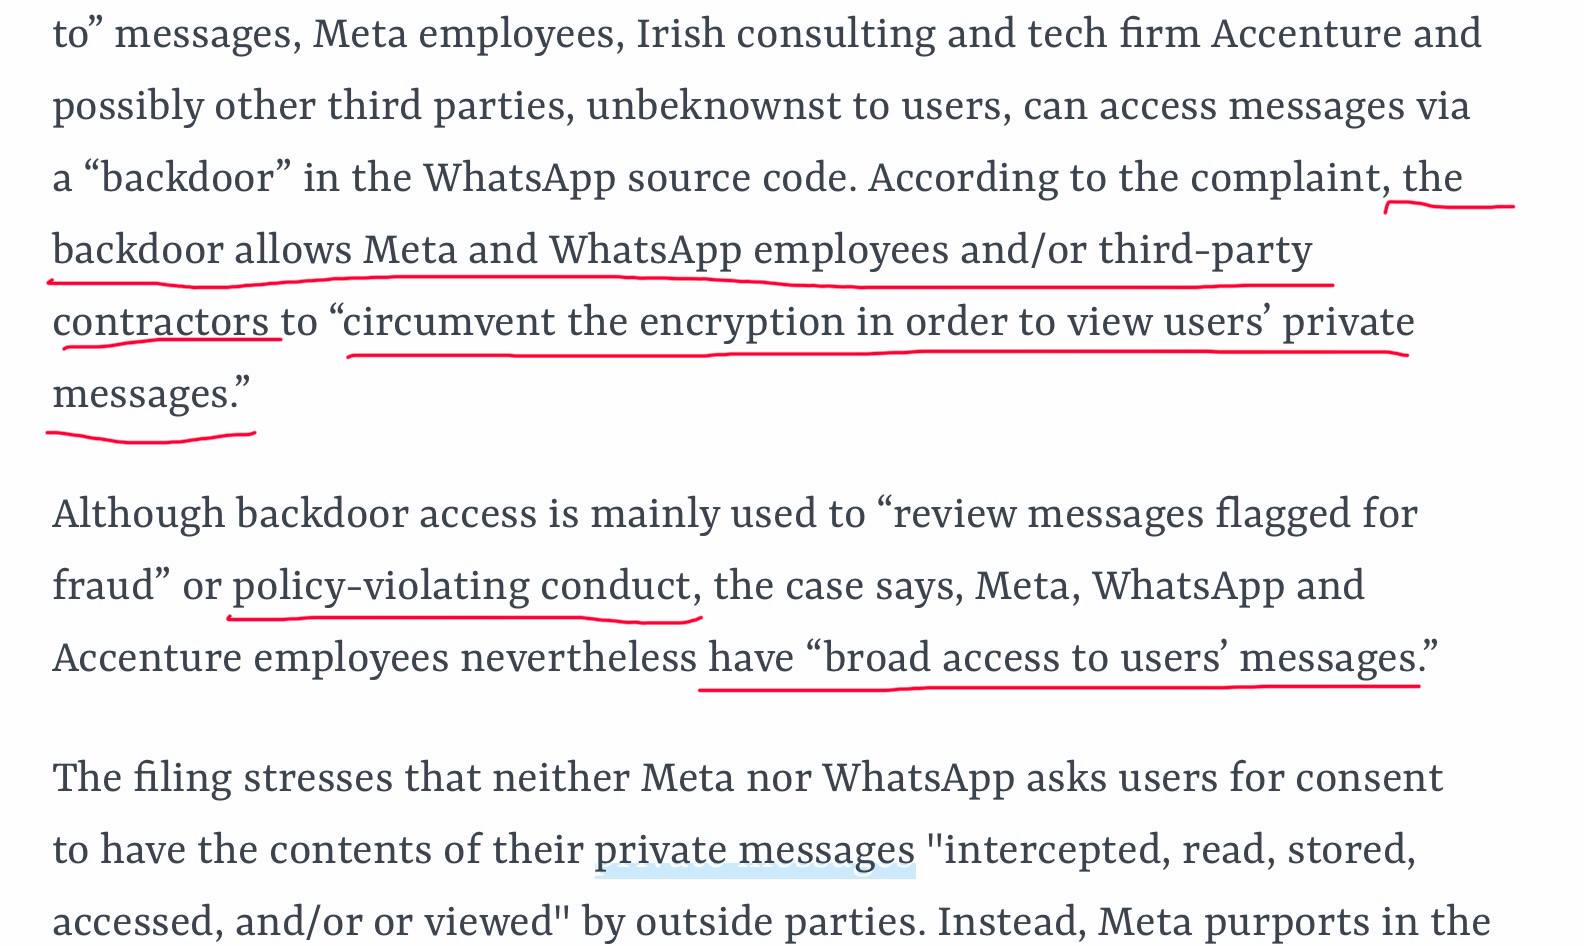
По его версии, несмотря на публичные заявления о защите сообщений, WhatsApp читает переписку пользователей и передаёт данные третьим сторонам.


На этом фоне Дуров отдельно подчеркнул позицию Telegram. По его словам, сервис никогда не позволял себе читать личные сообщения пользователей и не собирается делать этого в будущем. Он заверил, что для Telegram конфиденциальность переписки остаётся принципиальным вопросом.

Кроме того, основатель мессенджера сравнил подходы двух платформ к защите данных. По его мнению, Telegram использует более жёсткие правила в этой сфере, что помогает лучше защищать личную информацию и снижать риск утечек.

Напомним, на днях Дуров связал критику Telegram с попытками усилить цензуру и контроль в ЕС.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru