


Cloudflare признал домены Телеги шпионскими

Cloudflare признал домены Телеги шпионскими

Cloudflare признал домены Телеги шпионскими

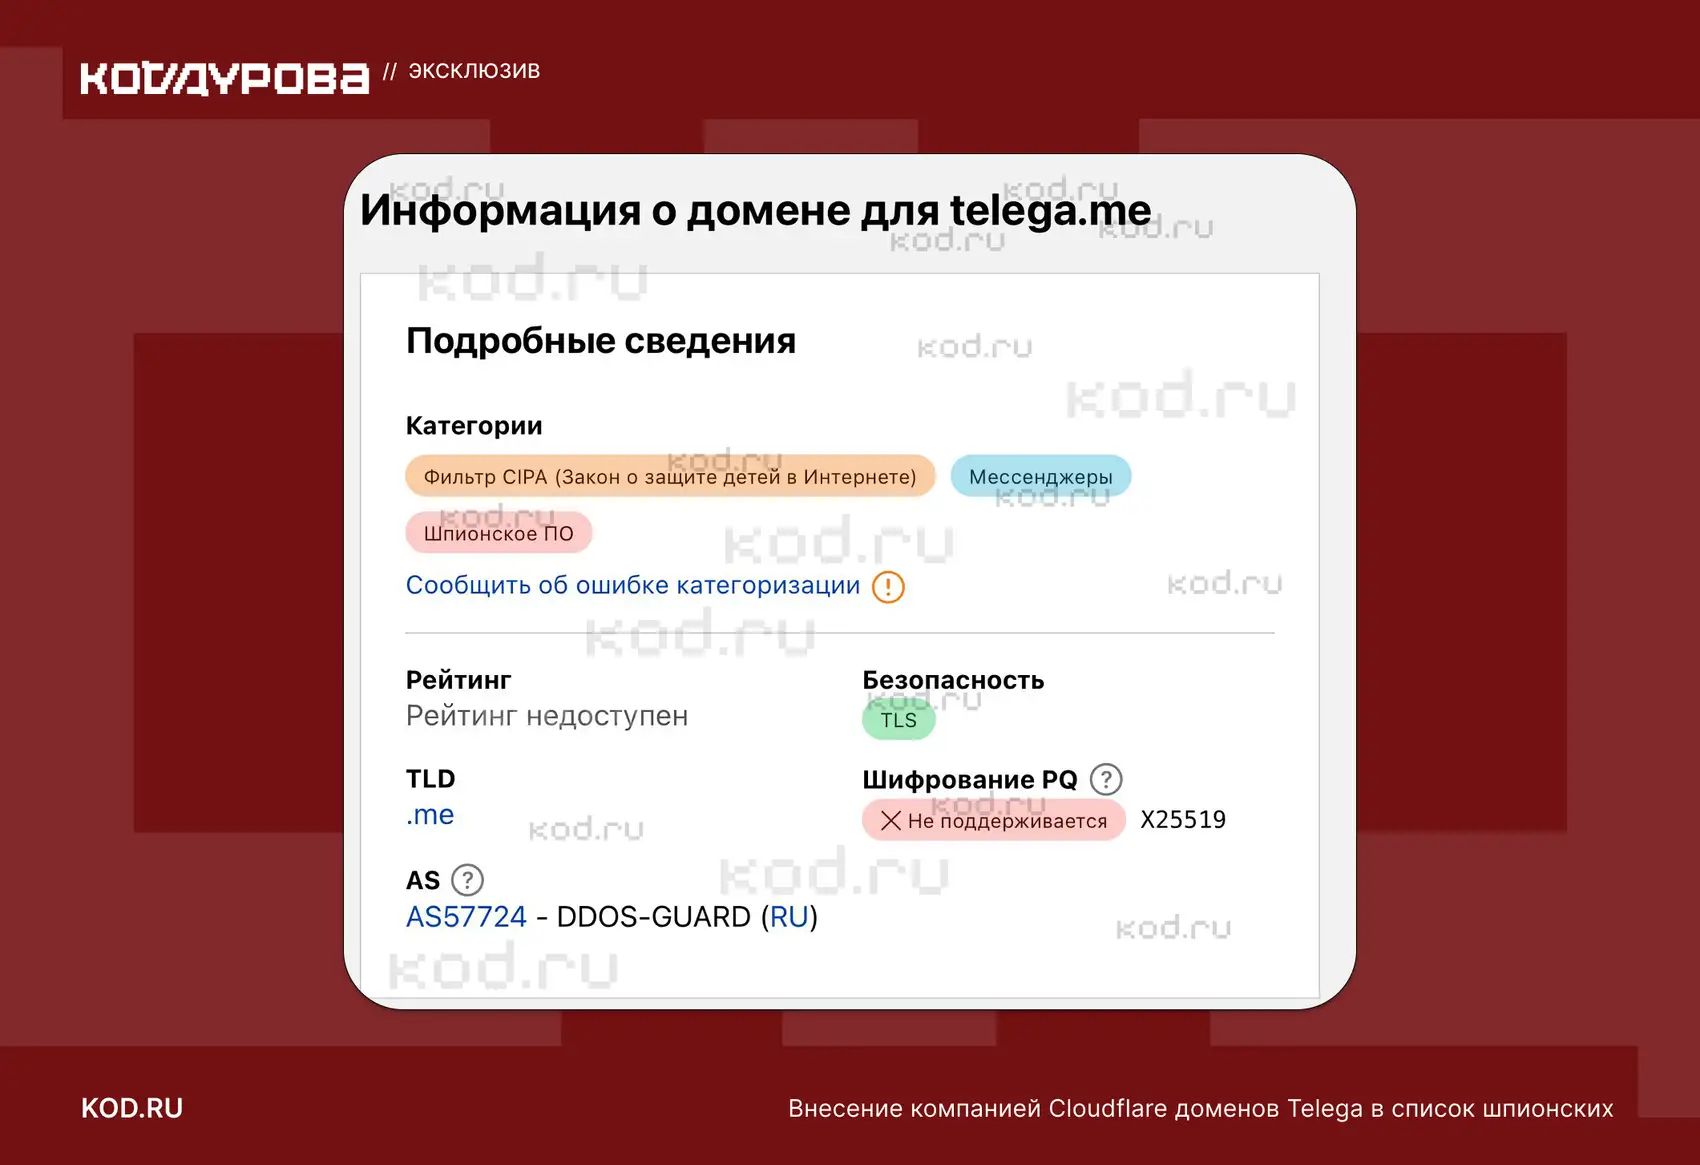
Удаление приложения «Телега» из App Store, судя по всему, оказалось связано не только с шумом вокруг безопасности, но и с инфраструктурными проблемами проекта. Речь идёт о двух доменах, которые, по данным издания, относятся к проекту: telega.me и api.telega.info.

После появления такой метки, как объяснили собеседники «Кода Дурова», для «Телеги» фактически запустился процесс быстрого вытеснения с крупных площадок.

Один из ключевых эпизодов в этой цепочке — отзыв TLS-сертификата международным удостоверяющим центром GlobalSign. Именно этот сертификат подтверждал подлинность проекта и использовался для защищённого соединения по HTTPS.

По словам одного из экспертов, отзыв сертификата мог стать критически важным фактором для присутствия приложения в App Store.


При этом мнения собеседников издания немного разошлись в деталях. Один из них считает, что решающим был именно отзыв сертификата, а пометка Cloudflare лишь запустила эту цепочку.

Другой, наоборот, полагает, что главную роль сыграло именно признание доменов Telega «шпионскими», а уже затем это привело к отзыву сертификата и удалению приложения со стороны Apple.

Смысл их аргумента примерно такой: если бы проблема была только в технической замене сертификата, разработчики могли бы сравнительно быстро перевыпустить его и вернуть приложение в рабочее состояние.

Но поскольку речь шла именно об отзыве сертификата на фоне более серьёзной репутационной и инфраструктурной оценки, ситуация оказалась жёстче.

В итоге сторонний клиент исчез из App Store. И это произошло на фоне уже и без того громкого скандала вокруг «Телеги»: ранее приложение активно обсуждали из-за подозрений в возможном MITM-перехвате трафика.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru