

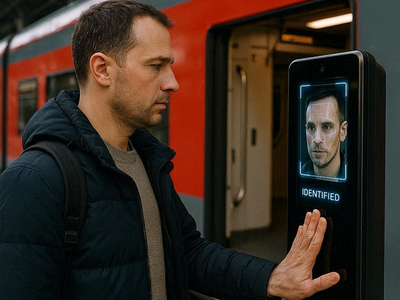

В России в пилотном режиме заработала посадка в поезд по биометрии

В России в пилотном режиме заработала посадка в поезд по биометрии

В России в пилотном режиме заработала посадка в поезд по биометрии

Первый вице-премьер, заместитель председателя правительства — руководитель аппарата правительства РФ Дмитрий Григоренко в ходе пленарной сессии конференции Data Fusion объявил, что в России в пилотном режиме запущена возможность посадки пассажиров в поезд с использованием биометрии.

Об этом сообщил РБК. Чтобы воспользоваться новой возможностью, пассажиру необходимо иметь подтверждённую учётную запись в Единой биометрической системе (ЕБС).

Зарегистрироваться в системе можно в уполномоченном банке или воспользоваться выездной регистрацией. В ближайшем будущем, как ранее сообщалось, пройти регистрацию в ЕБС также можно будет в МФЦ и в розничных салонах операторов связи.

При этом, как пояснили в РЖД, биометрия не станет единственным способом идентификации. У пассажиров сохранятся и другие варианты подтверждения личности, в том числе предъявление документов проводнику.

Пока пилотный режим посадки по биометрии действует на трёх маршрутах: Москва — Кострома, Москва — Иваново и Москва — Нижний Новгород с отправлением с Восточного вокзала. На время пилотного этапа проекта в РЖД всё равно рекомендуют иметь при себе паспорт или иной документ, удостоверяющий личность.

Как отметил корреспондент РИА Новости, для прохождения идентификации по биометрии достаточно сообщить о желании воспользоваться этой возможностью проводнику. После этого пассажиру нужно в течение нескольких секунд посмотреть в камеру служебного планшета.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru