


МВД опровергло сообщения о проверке телефонов на наличие VPN

МВД опровергло сообщения о проверке телефонов на наличие VPN

МВД опровергло сообщения о проверке телефонов на наличие VPN

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) опровергло информацию о том, что сотрудники полиции проводят осмотры личных смартфонов граждан на предмет наличия VPN-приложений.

Официальное опровержение опубликовано в телеграм-канале профильного подразделения МВД «Вестник киберполиции России»:

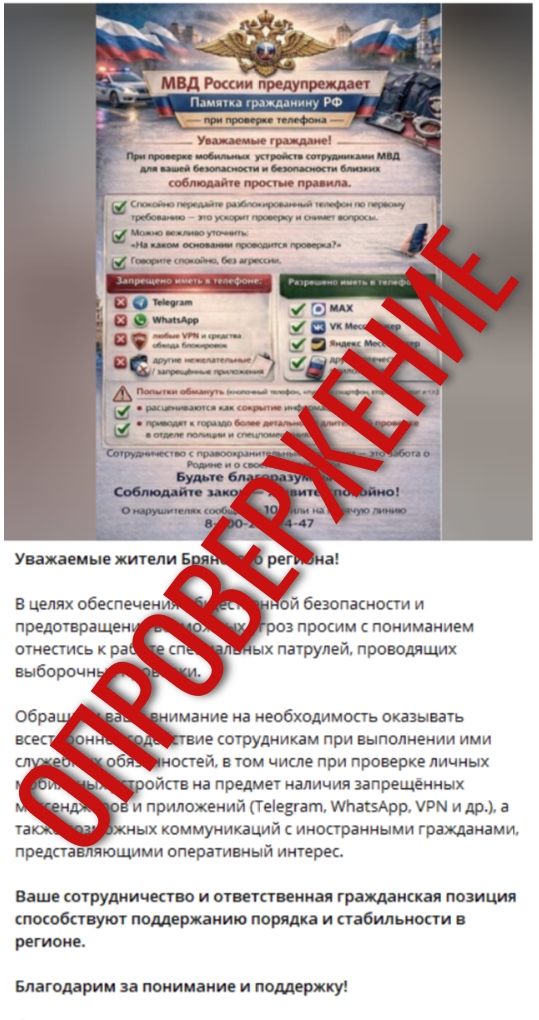
«Указанная информация не соответствует действительности и транслируется с целью повышения социальной напряжённости. Подобные мероприятия не проводятся, проверка телефонов граждан на предмет наличия VPN или иных приложений не осуществляется».

Такие сообщения распространялись через мессенджеры и социальные сети в течение последнего месяца. В ряде регионов также публиковались «памятки», якобы предназначенные для сотрудников полиции. В них говорилось о проверках устройств на наличие «запрещённых приложений» и контактов с иностранными гражданами. В частности, подобная кампания была развёрнута в Брянской области.


Как напомнили в УБК МВД, само по себе использование VPN не является нарушением действующего законодательства. При этом в ведомстве отметили, что распространение информации о способах обхода блокировок уже может квалифицироваться как административное правонарушение. Кроме того, многие VPN-сервисы, особенно бесплатные, могут быть небезопасны. Это подтверждают и независимые исследования.

Сообщения о якобы проводимых российскими полицейскими проверках телефонов регулярно появляются с 2018 года, однако ни одно из них до сих пор не подтвердилось.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru