


Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Киберпреступники провели целевую фишинговую кампанию, замаскировавшись под украинскую CERT-UA. Злоумышленники не просто рассылали письма, они создали клон официального сайта и предлагали жертвам скачать якобы «защитный инструмент», который на деле оказывался зловредом.

Атаки фиксировались 26-27 марта и были направлены на широкий круг организаций: государственные структуры, банки, учебные заведения, медицинские учреждения и ИТ-компании.

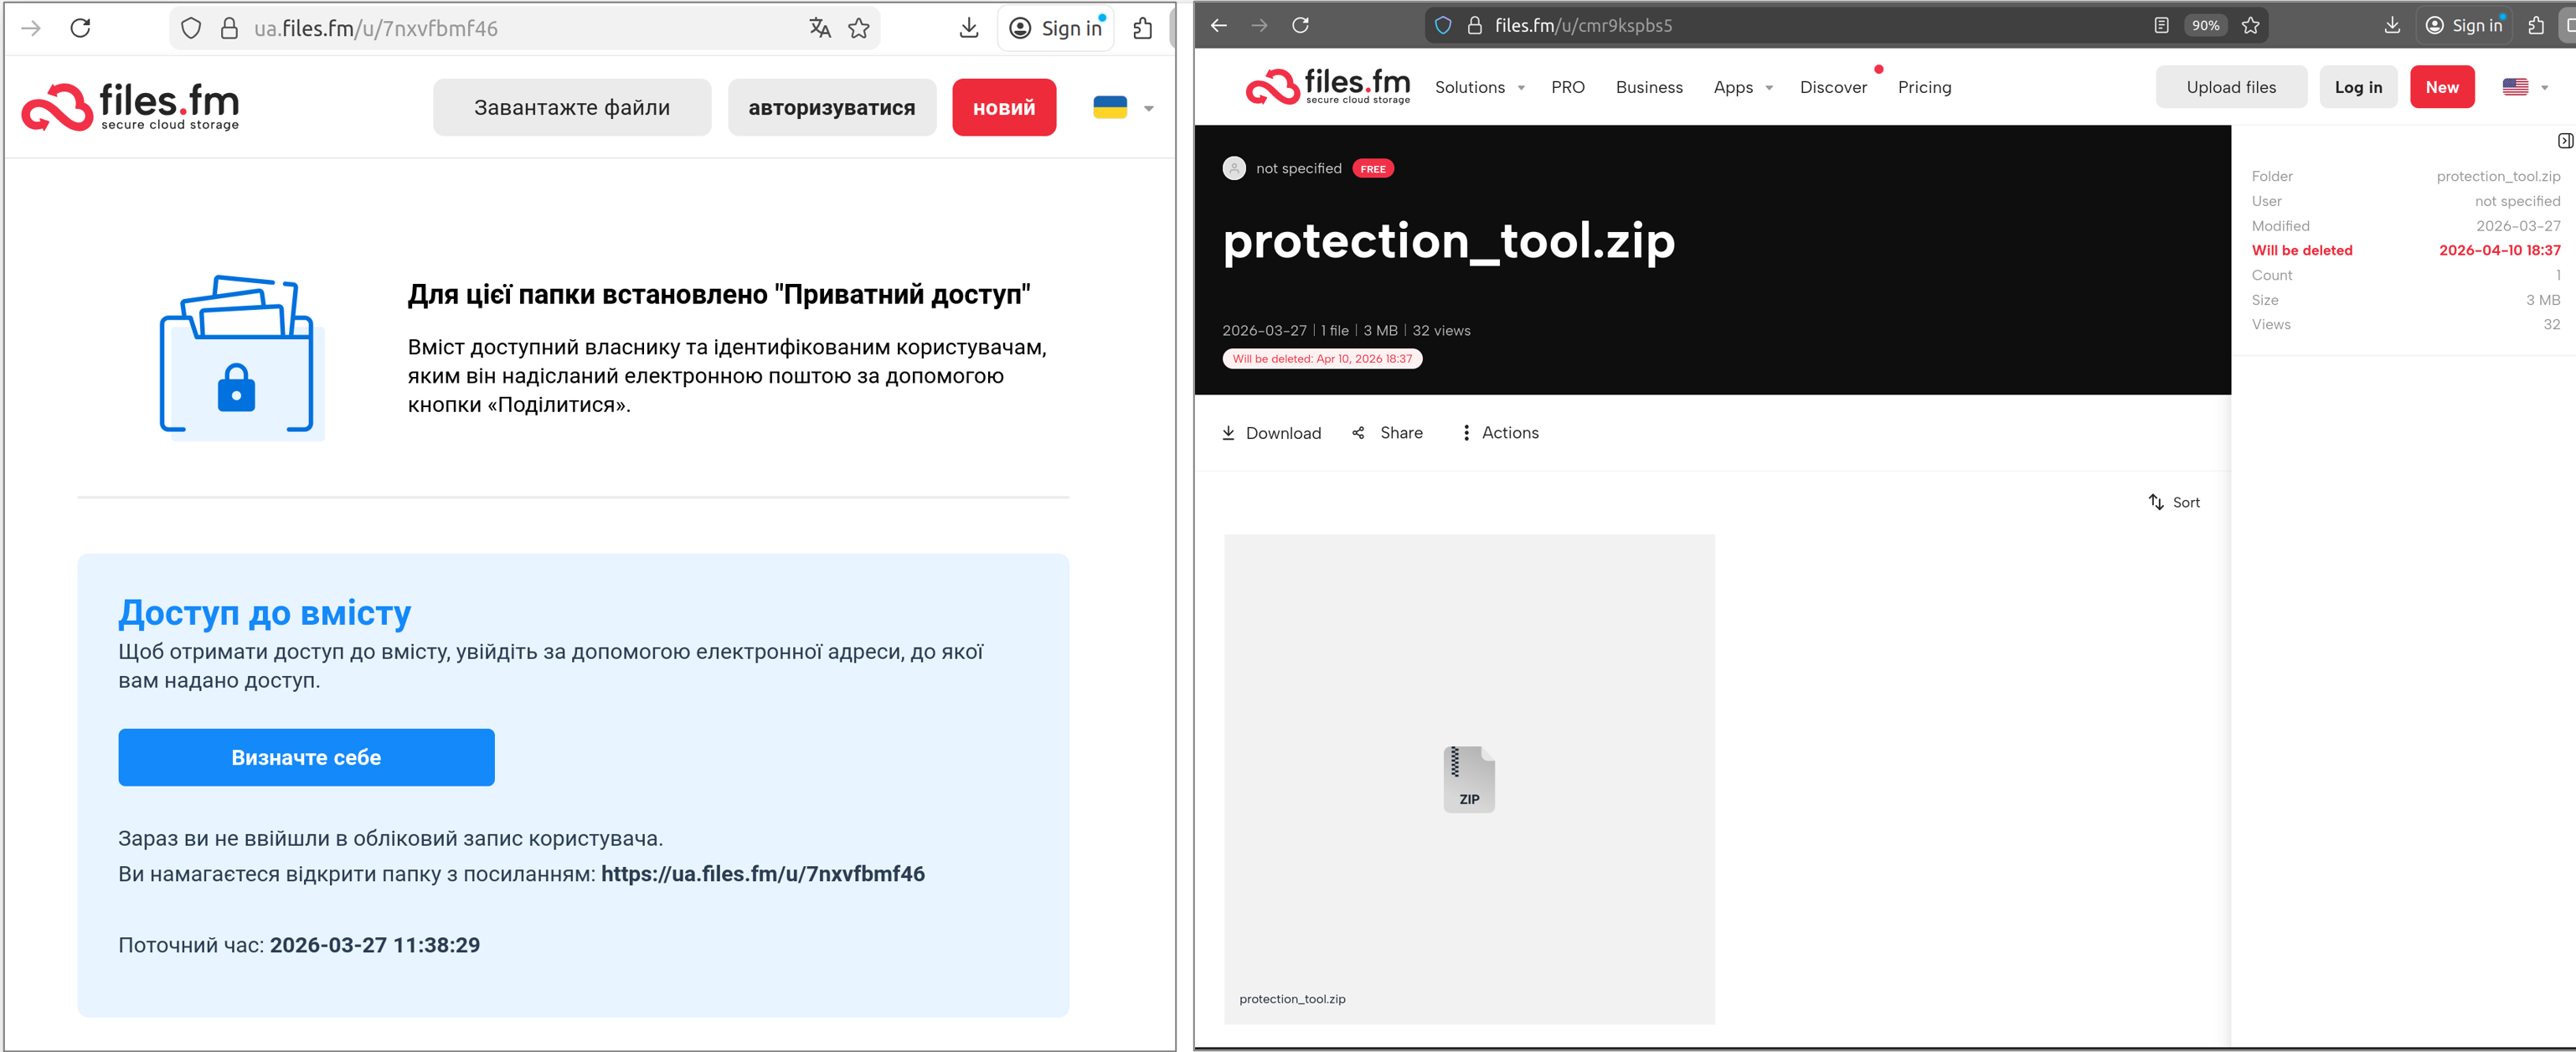
Сценарий выглядел убедительно: в письмах от имени CERT-UA предлагалось скачать архив с названием вроде «CERT_UA_protection_tool.zip», якобы содержащий средство защиты.

На практике внутри архива находился троян AGEWHEEZE. После запуска он давал атакующим полный контроль над системой: позволял выполнять команды, управлять файлами, делать скриншоты, следить за действиями пользователя и даже эмулировать нажатия клавиш и движения мыши.


Дополнительно злоумышленники подстраховались инфраструктурой. Они развернули поддельный сайт cert-ua[.]tech, визуально копирующий официальный ресурс CERT-UA и использующий его контент. Это повышало доверие и делало атаку ещё более правдоподобной.

Сам зловред написан на Go и умеет закрепляться в системе — например, через установку в каталог AppData и создание задач в планировщике. Для связи с командным сервером он использует WebSocket-соединение, что позволяет атакующим получать постоянный доступ к заражённым устройствам.

CERT-UA связала кампанию с группой UAC-0255. Косвенное подтверждение появилось и в публичном поле: телеграм-канал «КИБЕР СЕРП» заявил о причастности к атаке, а в коде поддельного сайта нашли характерную подпись «With Love, CYBER SERP».

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru