



Ваши данные могут пробить по звонку или ссылке через рекламные сервисы

Ваши данные могут пробить по звонку или ссылке через рекламные сервисы

Ваши данные могут пробить по звонку или ссылке через рекламные сервисы

Исследователь Антон Бочкарев из 3side (Третья Сторона) сообщил о новой потенциальной проблеме с сервисами таргетированной рекламы, связанными с операторами связи. Если верить опубликованному разбору, некоторые из таких платформ позволяют буквально по одному звонку или одному переходу по ссылке собрать о человеке крайне подробный цифровой профиль.

Автор материала на «Хабре »напоминает, что ещё полтора года назад уже описывал похожую историю с «пробивом» абонентов через рекламный сервис.

Тогда публикация вызвала резонанс, и уязвимость, по его словам, в итоге закрыли. Но теперь, как утверждается, на других площадках ситуация может быть даже хуже.

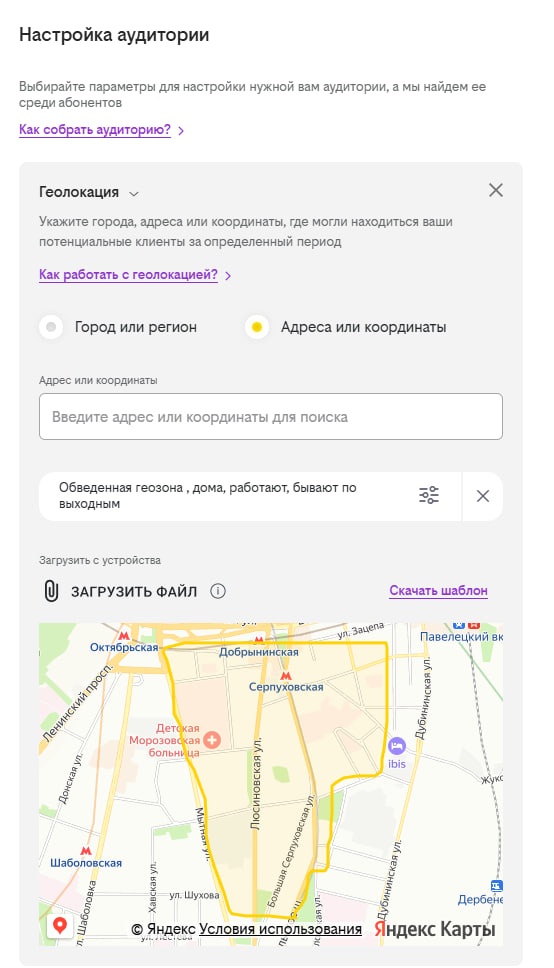
Для регистрации в одном из таких сервисов, как пишет автор, оказалось достаточно принять СМС на любой номер. После этого пользователю открывались инструменты настройки рекламной аудитории: геолокация, фильтрация по звонкам, интересам, сайтам, данным о полученных сообщениях и другим признакам.

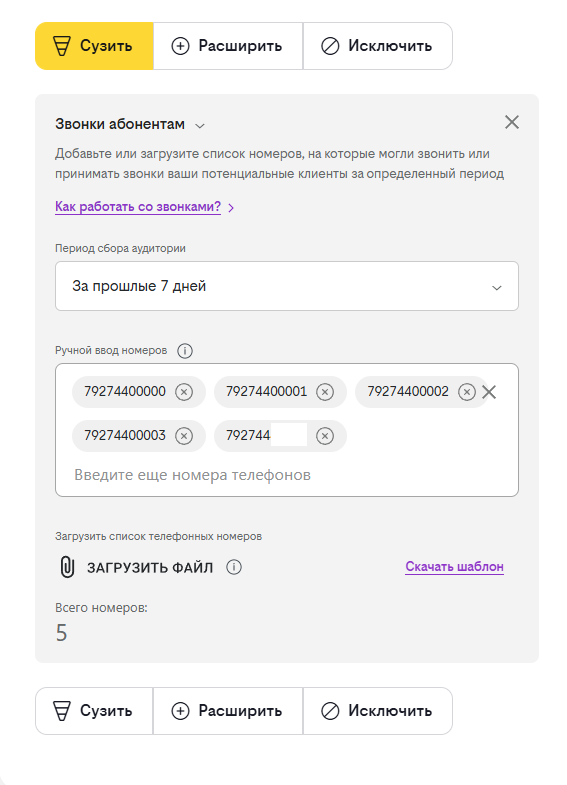
Самое неприятное здесь — сочетание этих фильтров. По описанию автора, можно сузить аудиторию сначала по геозоне, затем по факту звонка с определённого номера, а потом ещё сильнее сократить выборку за счёт пересечений и дополнительных параметров. В результате, как утверждается в публикации, удаётся фактически деанонимизировать конкретного человека: понять, где он живёт, где бывает, где работает и какими сервисами пользуется.


Отдельное внимание автор уделяет так называемым рекламным счётчикам. Логика здесь такая: если поставить счётчик на сайт и заманить туда конкретного человека, то затем его визит можно использовать как фильтр в рекламной системе. А дальше — попытаться получить о нём уже куда более широкий набор данных, чем просто факт посещения страницы.

Среди параметров, которые, по словам автора, доступны в таких системах, — пол, возраст, уровень дохода, интересы, посещаемые сайты, отправители СМС, сведения о звонках, семейный статус, наличие недвижимости, автомобиля и даже данные о детях. Если всё это действительно доступно в описанном виде, речь идёт уже не просто о рекламной аналитике, а о крайне удобном инструменте для слежки и «пробива».

Отдельно подчёркивается, что для подобных действий якобы не нужно запускать реальную рекламную кампанию и тратить деньги: достаточно этапа предварительной оценки аудитории. И именно это, по мнению автора, делает проблему особенно опасной — входной порог минимален, а потенциальная польза для злоумышленников огромна.

При этом в публикации прямо говорится, что проблема, по мнению автора, носит системный характер. Даже если один конкретный сервис закроет такую возможность, аналогичные механики могут оставаться у других игроков рынка. Более того, автор отдельно утверждает, что данные между участниками этого сегмента могут передаваться и использоваться шире, чем кажется обычному абоненту.

В итоге пользователям стоит исходить из того, что их мобильная активность может быть куда менее приватной, чем принято думать. А главный вывод здесь, пожалуй, в том, что вопрос уже давно не только в рекламе. Когда инструменты маркетинга позволяют восстанавливать личные связи, маршруты и цифровые привычки конкретного человека, это выглядит уже как история про массовую слежку под вполне легальной вывеской.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru