


В России хотят сократить использование VPN без наказания пользователей

В России хотят сократить использование VPN без наказания пользователей

В России хотят сократить использование VPN без наказания пользователей

Как заявил министр цифрового развития, связи и массовых коммуникаций Максут Шадаев в разговоре с сообществом «МИТ — Мы ИТ», перед ведомством поставлена задача сократить использование VPN. Для этого готовится ряд мер, однако идея введения административной ответственности за использование таких сервисов, по словам главы министерства, ему «категорически не нравится».

По его словам, причиной стало то, что, несмотря на ограничения, введённые в отношении ряда платформ, пользователи продолжают ими пользоваться.

ТАСС приводит следующую цитату из выступления Шадаева:

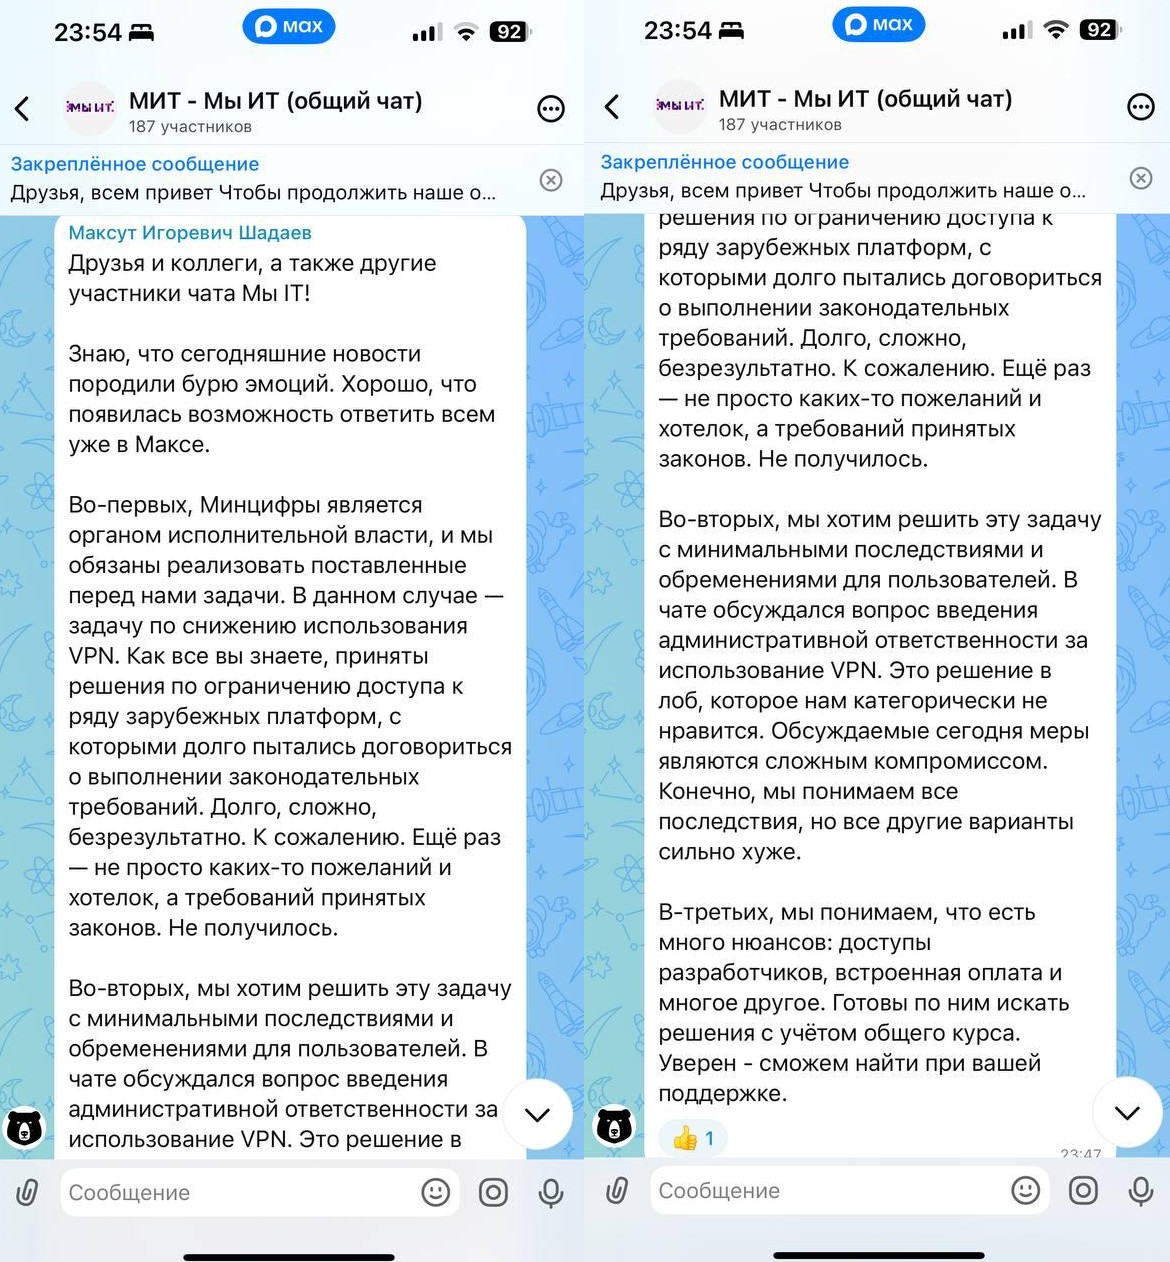
«Минцифры является органом исполнительной власти, и мы обязаны реализовать поставленные перед нами задачи. В данном случае — задачу по снижению использования VPN.

Как все вы знаете, приняты решения по ограничению доступа к ряду зарубежных платформ, с которыми долго пытались договориться о выполнении законодательных требований. Долго, сложно, безрезультатно. К сожалению. Еще раз — не просто каких-то пожеланий и хотелок, а требований принятых законов. Не получилось».

Для этого ведомство разработало ряд мер, которые, как отметил глава Минцифры, стали «нелёгким компромиссом». По его словам, они должны создать минимум неудобств для пользователей. Введение административной ответственности не рассматривается: «Это решение в лоб, которое нам категорически не нравится».

Среди таких мер, как сообщает «Коммерсантъ», — исключение из «белых» списков сайтов, которые остаются доступными пользователям при включённом VPN. Речь идёт, в частности, о банках, маркетплейсах и соцсетях.

По данным издания, письмо с таким обращением уже направлено компаниям. Однако МТС и Wildberries в комментариях для «Коммерсанта» опровергли введение подобных ограничений. Во «Вкусно — и точка» сообщили, что их сайт не работает при включённом VPN.

Независимый эксперт в сфере искусственного интеллекта и информационных технологий Алексей Лерон оценил долю российских пользователей, регулярно использующих VPN, в 39%. При этом применение таких сервисов для доступа к отечественным платформам создаёт проблемы для работы «белых списков».

Независимый эксперт Алексей Учакин в комментарии для РБК отметил, что выделить VPN-трафик возможно, однако на практике это сложно и чревато ложными срабатываниями.

Также ограничения на покупки и оплату подписок в AppStore через счета мобильной связи некоторые эксперты связывают с попыткой лишить пользователей возможности оплачивать подписки на платные VPN-сервисы. Хотя формально причиной называлось возвращение в AppStore российских приложений, ранее удалённых оттуда из-за санкций.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru