


Жильцы вправе требовать от консьержей неразглашения данных

Жильцы вправе требовать от консьержей неразглашения данных

Жильцы вправе требовать от консьержей неразглашения данных

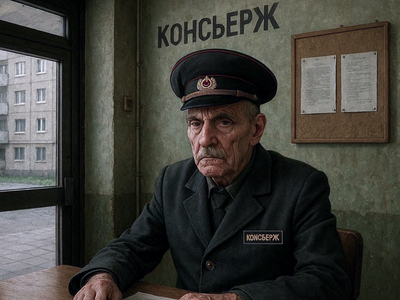
Первый заместитель председателя комитета Госдумы по строительству и ЖКХ Владимир Кошелев напомнил, что консьержи могут нести ответственность за разглашение информации о жильцах, вплоть до уголовной. Однако это возможно только в том случае, если требование о конфиденциальности прямо закреплено в их должностной инструкции.

Как пояснил депутат в комментарии ТАСС, жители дома могут включить такой пункт в инструкцию консьержа на общем собрании:

«Что касается беспокойства о приватности информации, которой обладает консьерж, то оно решается правилами, закрепленными в должностной инструкции, утвержденной общим собранием. В ней должен быть чётко прописан отдельный пункт о конфиденциальности — запрет на разглашение любой информации о жильцах и их гостях третьим лицам».

Если это требование будет нарушено, консьержа, как напомнил Владимир Кошелев, могут не только уволить, но и привлечь к уголовной ответственности по статье 137 УК РФ («Нарушение неприкосновенности частной жизни»).

Эта статья предусматривает штраф в размере дохода осуждённого за период до полутора лет, либо принудительные работы на срок до двух лет, либо лишение свободы на тот же срок. Если же противоправные действия были совершены с использованием служебного положения, ответственность становится строже.

Недавно по статье 137 УК РФ было передано в суд уголовное дело в отношении жительницы Алтайского края. По версии следствия, она пыталась собрать компрометирующую информацию на своего руководителя, установив диктофон в его служебном кабинете.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru