


Telegram получил четыре месяца на исправление критической уязвимости

Telegram получил четыре месяца на исправление критической уязвимости

Telegram получил четыре месяца на исправление критической уязвимости

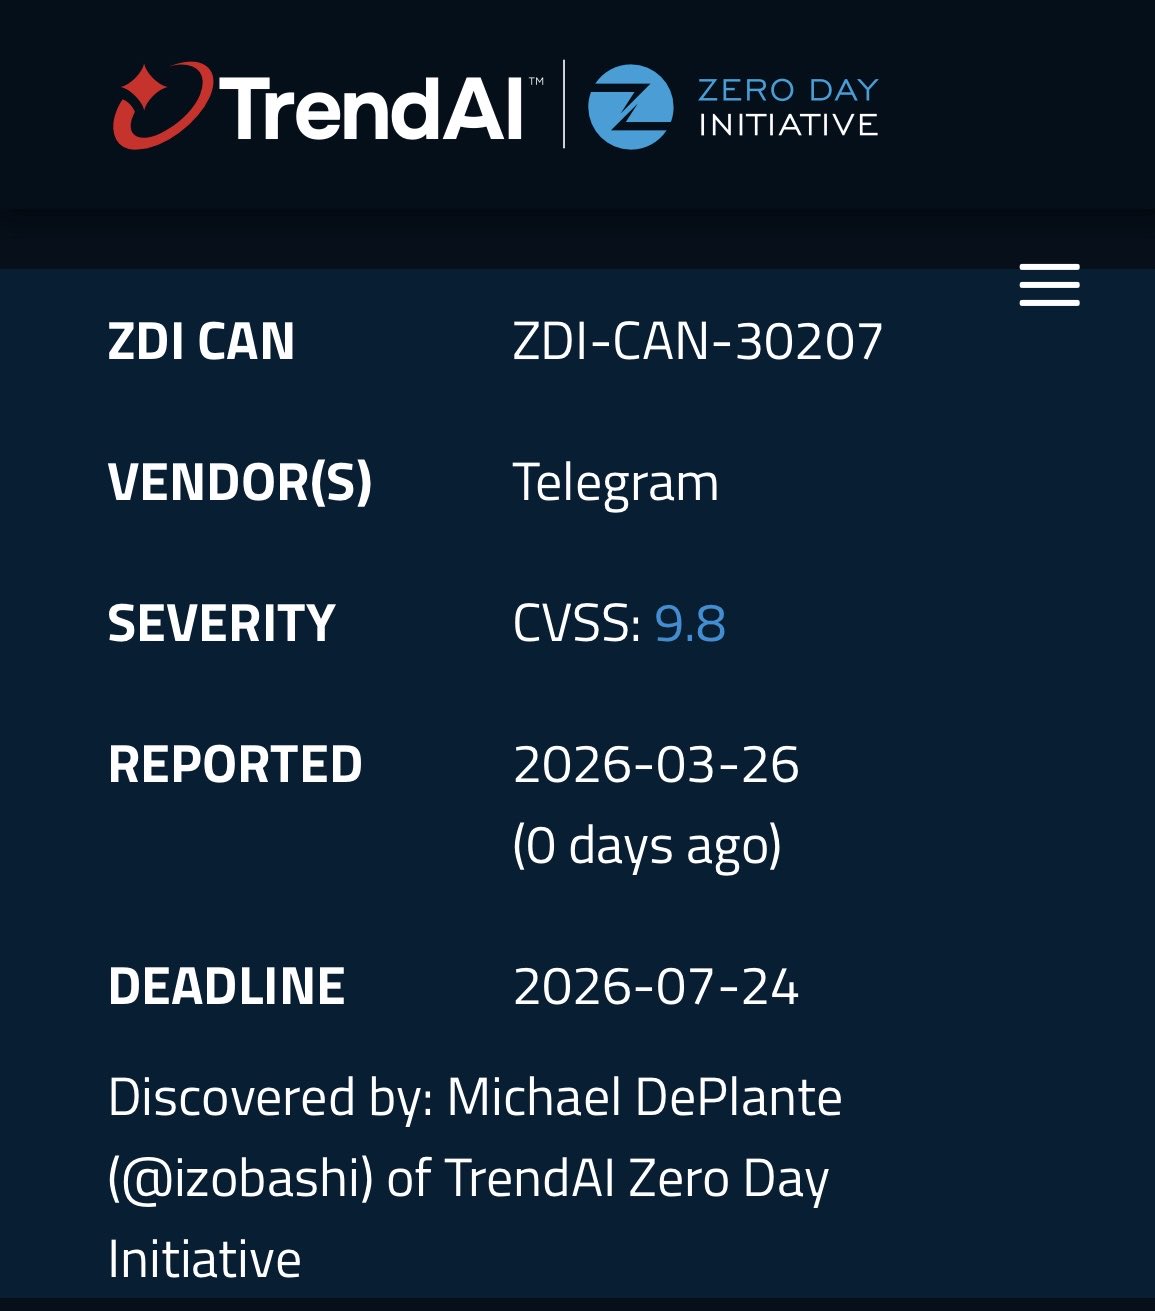
У разработчиков Telegram появился очень неприятный повод для срочного патчинга. В списке проекта Zero Day Initiative появилась запись ZDI-CAN-30207 для Telegram с 9,8 балла из 10 по CVSS. Уязвимость, как указано в карточке, была передана вендору 26 марта 2026 года, а дедлайн для публичного раскрытия назначен на 24 июля 2026 года.

Исследователем значится Michael DePlante (@izobashi) из проекта TrendAI Zero Day Initiative.

Самое важное здесь то, что технических подробностей пока нет. ZDI обычно не раскрывает механику таких находок до тех пор, пока у вендора есть время на выпуск патча.

Поэтому громкие формулировки про «тотальный взлом» или уже идущие массовые атаки сейчас были бы преувеличением: на данный момент публично подтверждено только существование записи о критической уязвимости и окно, отведённое Telegram на устранение.


Тем не менее сама оценка в 9,8 балла выглядит очень серьёзно. В карточке используется вектор AV:N/AC:L/PR:N/UI:N, а это значит, что речь идёт об удалённой атаке с низкой сложностью, которая допускается без привилегий и без участия пользователя.

Проще говоря, если эта оценка подтвердится после публикации полного отчёта, проблема действительно может оказаться из категории самых опасных.

Пока Telegram публично, по доступным данным, эту находку не комментировал. На официальных новостных страницах мессенджера свежего сообщения именно по ZDI-CAN-30207 сейчас не видно.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru