


В Android появится блокировка приложений по отпечатку и ПИН-коду

В Android появится блокировка приложений по отпечатку и ПИН-коду

В Android появится блокировка приложений по отпечатку и ПИН-коду

Google наконец решает одну из самых бытовых проблем безопасности, когда даёшь кому-то свой смартфон на минуту, а внутри у тебя половина жизни. В свежей сборке Android Canary 2603 появилась функция App Lock — возможность поставить дополнительную защиту на любое приложение.

Теперь, чтобы открыть, например, галерею, мессенджер или банковское приложение, потребуется отпечаток пальца или ПИН-код.

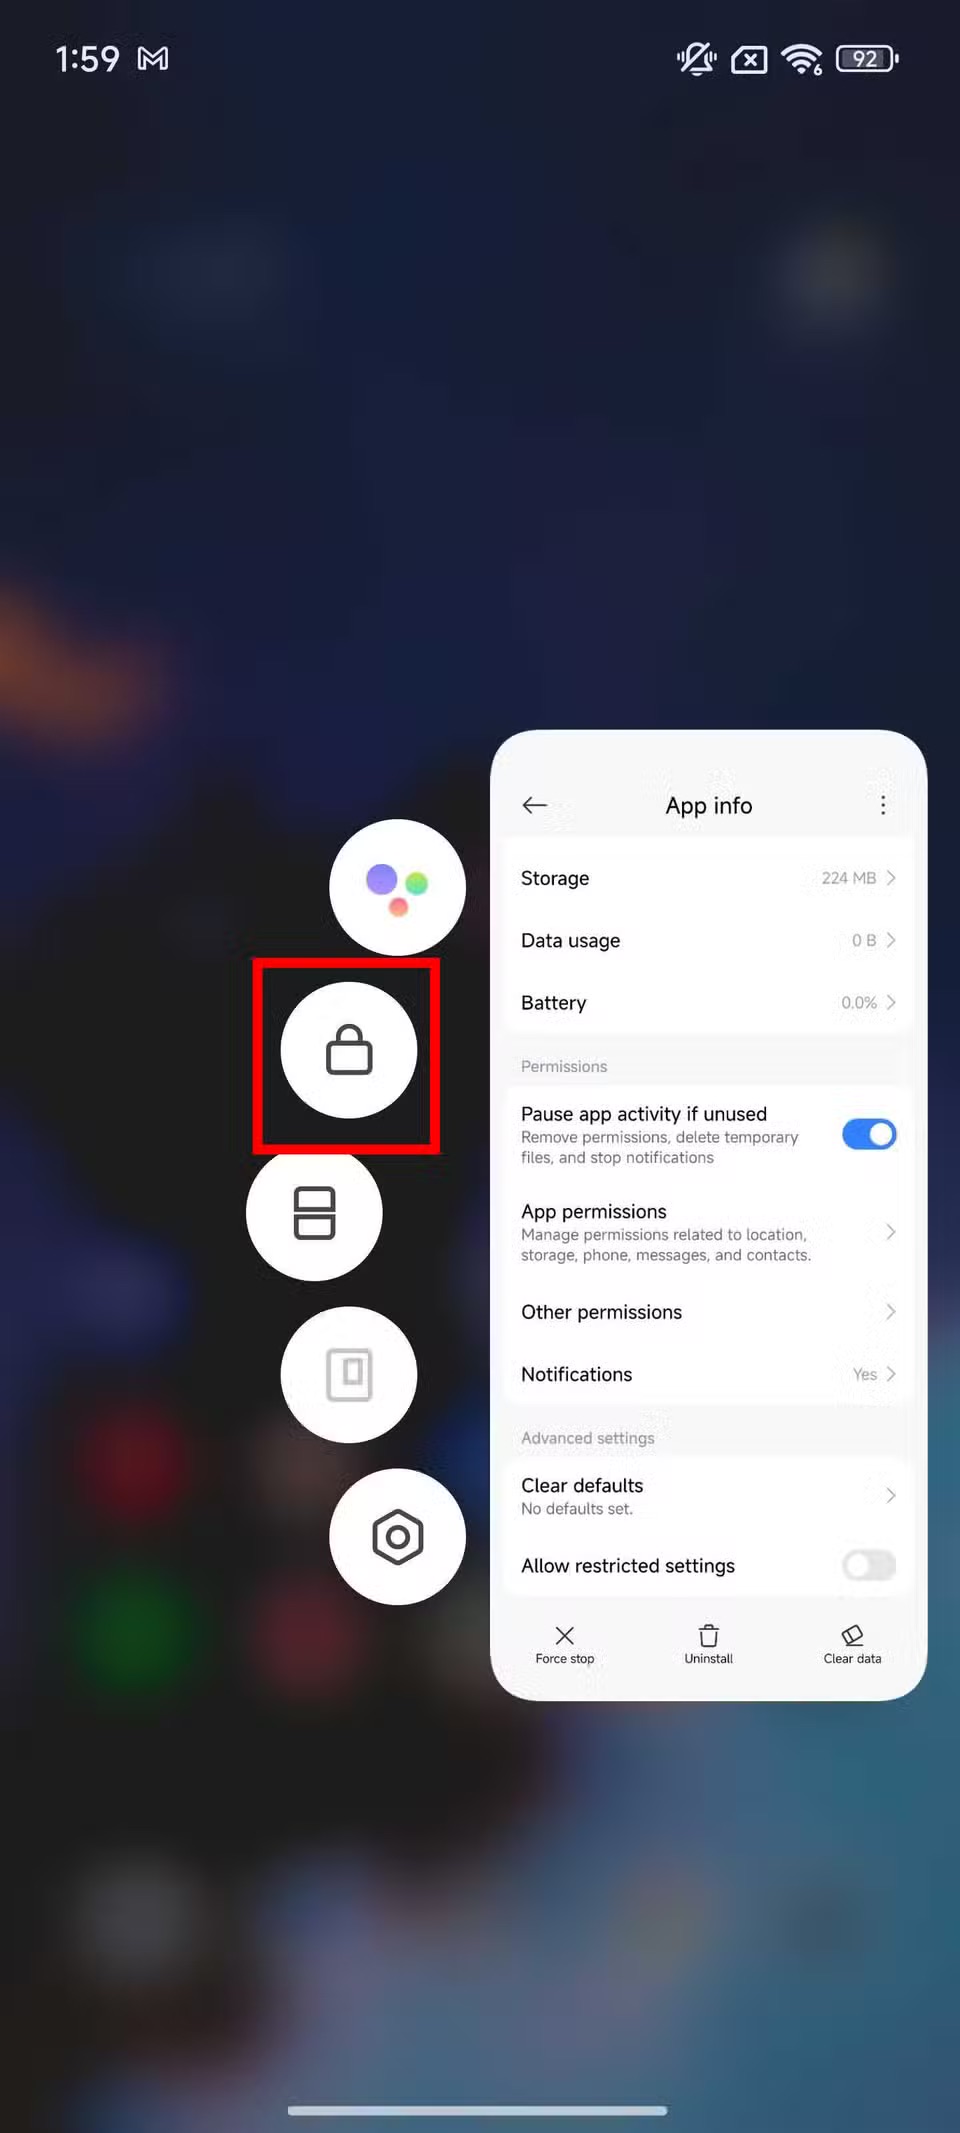
Функционально всё работает просто: достаточно зажать иконку приложения, и в выпадающем меню появится опция блокировки. После включения App Lock приложение нельзя открыть без аутентификации, уведомления от него скрываются, виджеты исчезают с рабочего стола, пропадают быстрые ярлыки.


По сути, приложение становится полностью «невидимым» без разблокировки. Google сразу предупреждает: если пользователь дал доступ к данным приложения каким-то ИИ-агентам или сервисам, они всё равно смогут к ним обращаться.

Пока неясно, можно ли, например, обойти защиту через тот же Gemini, но сам факт такого ограничения уже вызывает вопросы.

С Android 15 у Google уже есть функция Private Space — отдельный скрытый профиль, куда можно убирать приложения и данные. Но она подходит скорее для жёсткой изоляции.

App Lock — более гибкий вариант, поскольку не нужно не нужно прятать всё приложение, достаточно просто закрыть к нему доступ.

Если функция доберётся до релиза, это может сильно изменить повседневный сценарий использования смартфона. Его можно будет спокойно передать другому человеку, не переживая за личные данные.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru