


Ущерб свыше 1 млрд руб.: детям обещают робуксы, а у родителей крадут деньги

Ущерб свыше 1 млрд руб.: детям обещают робуксы, а у родителей крадут деньги

Ущерб свыше 1 млрд руб.: детям обещают робуксы, а у родителей крадут деньги

Компания F6 предупредила о новом витке мошеннических схем, в которых злоумышленники выходят на родителей через детей. В качестве приманки используют старую и всё ещё рабочую наживку — обещание бесплатных робуксов для Roblox. Но теперь схема стала жёстче: кроме обмана, преступники начали активно запугивать детей фейковыми заявлениями в полицию.

По данным аналитиков F6, в 2025 году в России зафиксировали более 7000 таких инцидентов, а общий ущерб от подобных атак мог превысить 1 млрд рублей.

Сценарий обычно начинается в TikTok и Likee, где мошенники от имени популярных у детей блогеров публикуют ролики о якобы бесплатной раздаче игровой валюты. Дальше ребёнка уводят в личные сообщения или в мессенджер, где уже выдают «инструкцию» по получению несуществующего приза.


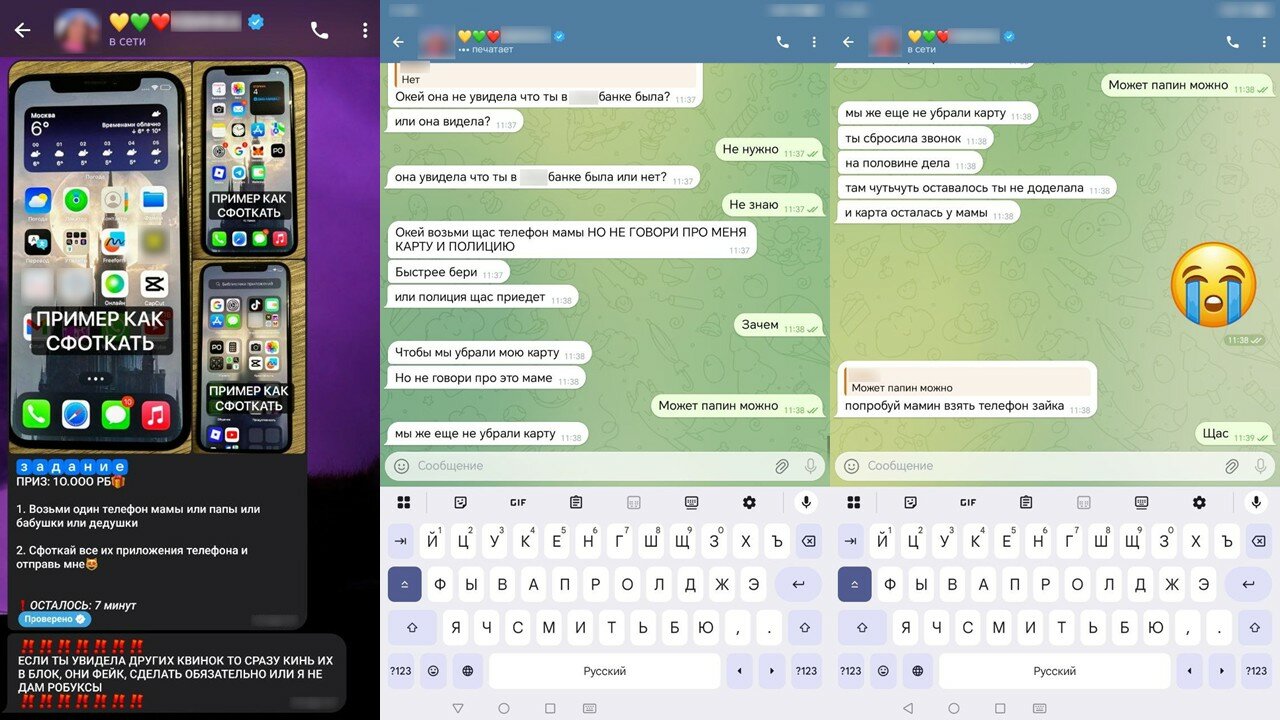
И вот здесь начинается главное. У ребёнка просят сфотографировать экран телефона мамы, папы, бабушки или дедушки, чтобы понять, какими банковскими приложениями пользуются взрослые. После этого могут попросить открыть СМС от банка и прислать фотографии сообщений с кодами, балансами и уведомлениями.

Чтобы ребёнок не успел задуматься, мошенники торопят его таймером на 5–7 минут и пишут в доверительном стиле вроде «зая» или «зайка». Всё сделано так, чтобы быстро расположить к себе и не дать времени посоветоваться со взрослыми.

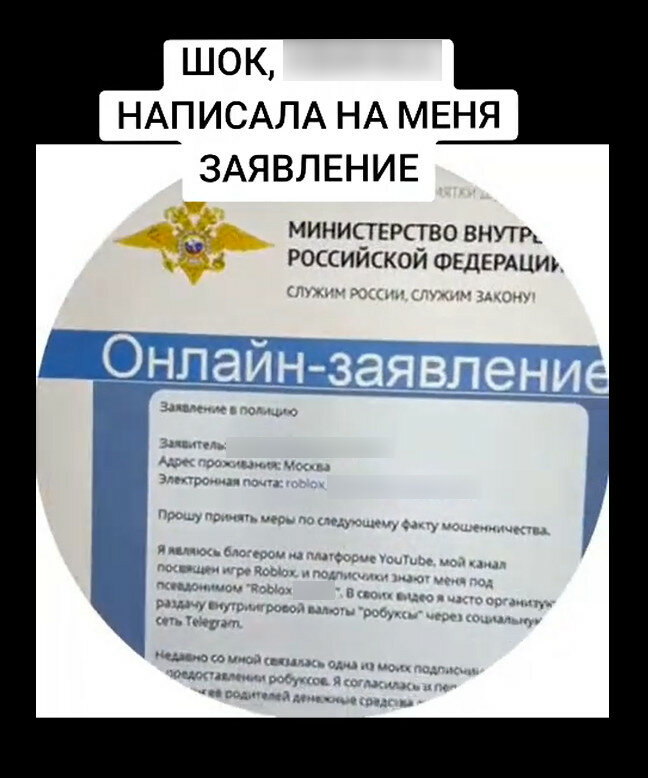
Если нужные фото уже отправлены, начинается следующий этап — запугивание. По данным F6, злоумышленники рассылают детям фальшивые видеосообщения и «заявления в полицию». В одном из сценариев используется ролик с дипфейк-монтажом: в кадре на долю секунды появляется блогер, а затем её голосом ребёнку сообщают, что на него якобы уже подано заявление о мошенничестве.


Дальше ребёнку показывают поддельную страницу, оформленную под сайт МВД России. В тексте говорится, что блогер якобы перевёл деньги родителям ребёнка на покупку робуксов, а теперь требует возврата, иначе будет штраф — например, 100 тысяч рублей. Цель проста: испугать, подавить и заставить выполнять новые указания.

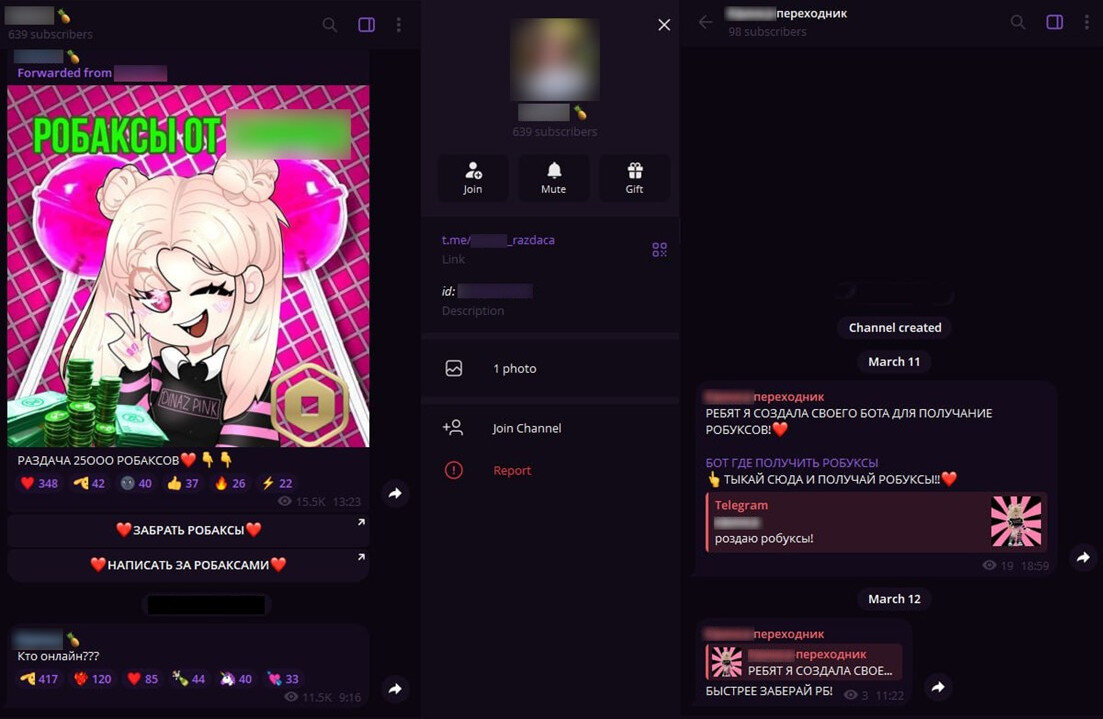
Параллельно специалисты фиксируют ещё одну связанную схему — уже с угоном аккаунтов Roblox и мессенджеров. В фейковых каналах тех же «блогеров» пользователям предлагают поучаствовать в розыгрыше робуксов, а затем через бота просят ввести номер телефона и код двухфакторной аутентификации. После этого аккаунт фактически уходит в руки злоумышленников.


По наблюдениям F6, с начала 2026 года активность таких атак растёт. Главная мишень — дети 8–14 лет, для которых Roblox по-прежнему остаётся одной из самых популярных игр.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru