


Поддельные ChatGPT крадут аккаунты пользователей Android

Поддельные ChatGPT крадут аккаунты пользователей Android

Поддельные ChatGPT крадут аккаунты пользователей Android

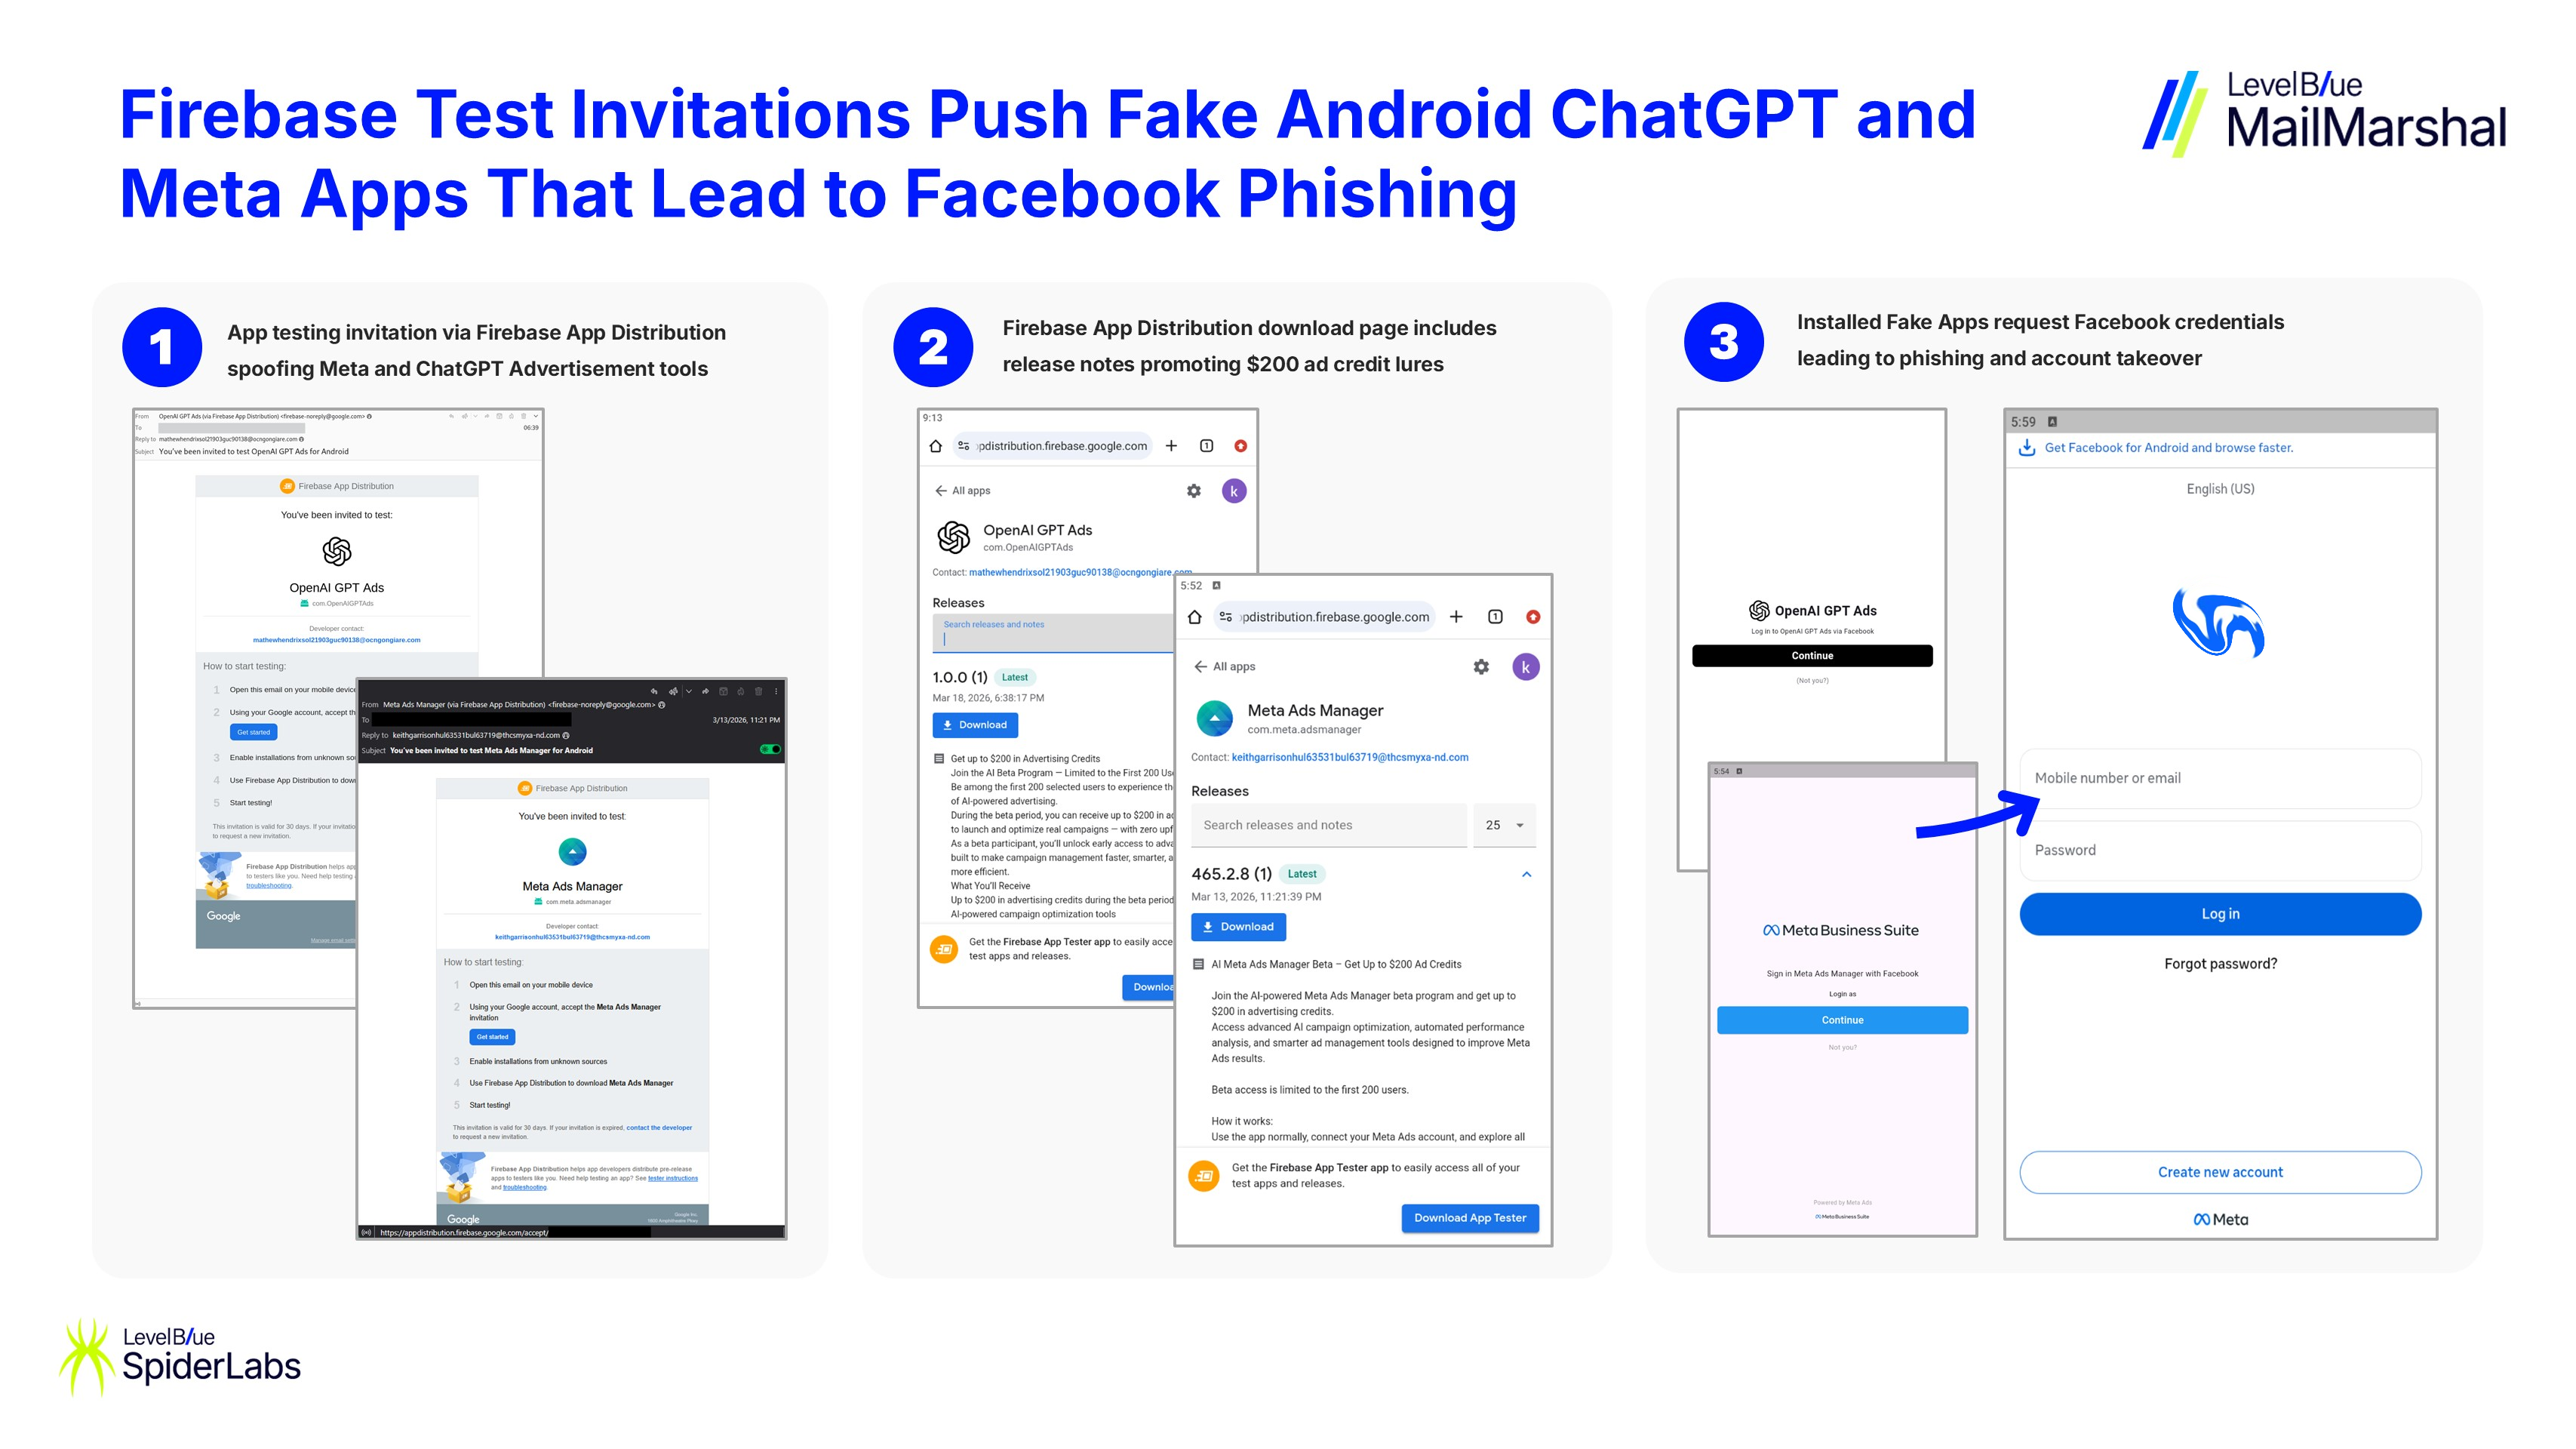
Киберпреступники нашли ещё один способ выглядеть максимально убедительно: теперь они распространяют поддельные Android-приложения, замаскированные под ChatGPT и инструменты Meta Ads (корпорация Meta признана экстремистской и запрещена в России), через Firebase App Distribution — вполне легитимный сервис Google для раздачи тестовых сборок приложений.

Именно поэтому письма с приманкой выглядят особенно правдоподобно: они приходят с настоящего адреса firebase-noreply@google.com и внешне напоминают обычное приглашение в бета-тест.

Как пишут исследователи из SpiderLabs, потенциальная жертва получает письмо с предложением попробовать «ранний доступ» к ИИ-инструменту для рекламы или Android-версии ChatGPT.

Внутри кнопка вроде «Get started» или «Install», которая ведёт на страницу Firebase App Distribution с якобы тестовой сборкой. Там всё выглядит солидно: версия приложения, краткие заметки о релизее и даже заманчивые обещания вроде бонусов на рекламу или автоматизации маркетинга.

Но после установки начинается совсем другая история. Вместо обещанного ИИ-сервиса приложение открывает встроенное окно с фальшивой страницей входа в Facebook (принадлежит Meta, признанной экстремистской и запрещённой в России). Визуально она почти не отличается от настоящей, поэтому пользователь легко может не заметить подвоха.


Введённые логин и пароль уходят не в Meta (корпорация Meta признана экстремистской и запрещена в России), а на серверы злоумышленников. В некоторых случаях приложение также запрашивает коды двухфакторной аутентификации и дополнительные данные для доступа к Business Manager.

Получив учётные данные, атакующие могут перехватить контроль над личными профилями, бизнес-страницами и рекламными кабинетами. Такие аккаунты потом используют для мошеннических рекламных кампаний, дальнейшего распространения вредоносных ссылок или других атак.

Интересно, что это уже не первая волна такой схемы. Ранее исследователи описывали похожую кампанию против пользователей iPhone: тогда мошенники продвигали фальшивые приложения ChatGPT и Gemini, тоже пытаясь выманить учётные данные, только через экосистему Apple.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru