


В тестовой сборке Android научится сам вводить ПИН-код сим-карты

В тестовой сборке Android научится сам вводить ПИН-код сим-карты

В тестовой сборке Android научится сам вводить ПИН-код сим-карты

В свежей Canary-сборке Android появилась полезная функция, которая может избавить пользователей от одной маленькой, но регулярно раздражающей рутины. Речь о защите сим-карты с автоматическим вводом ПИН-кода после перезагрузки смартфона.

Android учится сам разблокировать сим-карту, если владелец уже подтвердил личность с помощью кода блокировки телефона или биометрии.

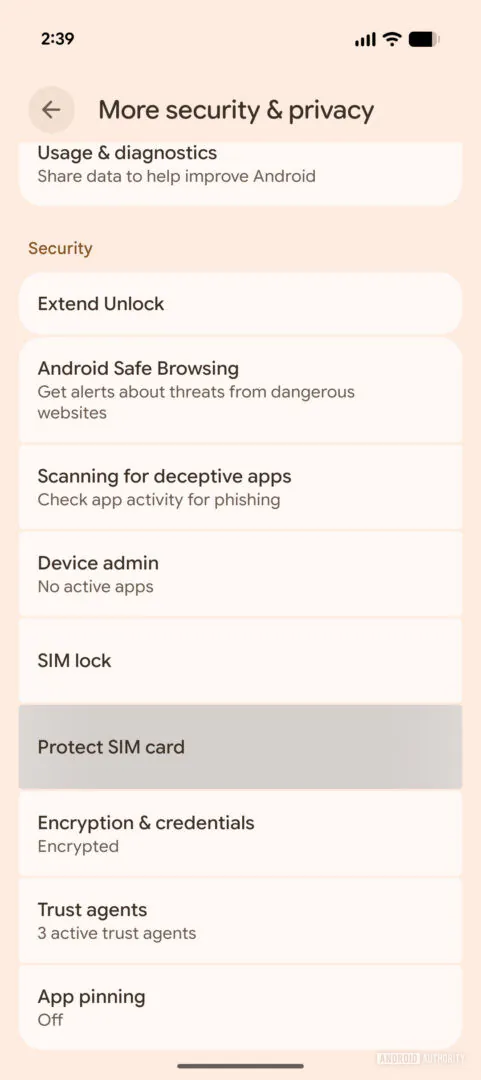
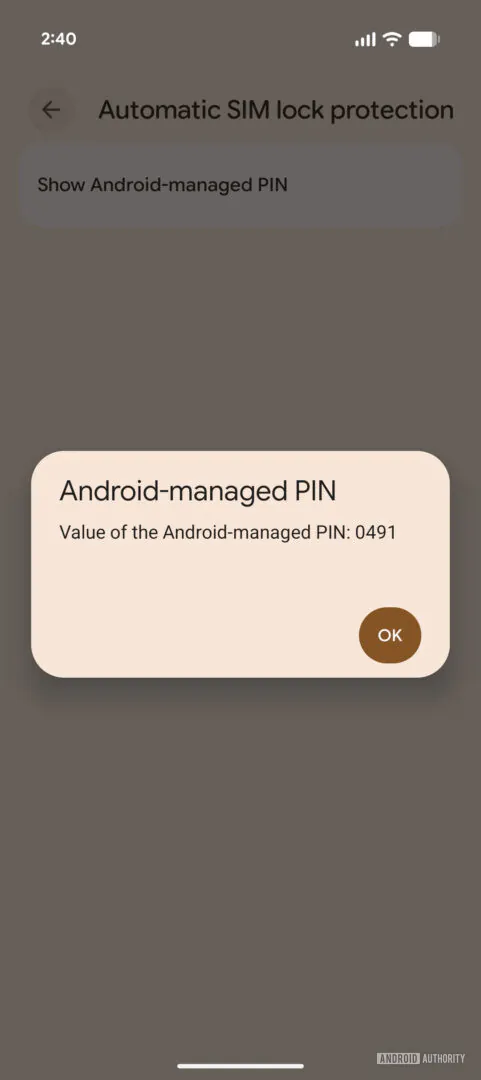
Эту возможность Google, судя по всему, уже начала внедрять в последней версии Android Canary. Найти её можно в разделе Безопасность и конфиденциальность → Дополнительно → Защита сим-карты.


Для тех, кто не сталкивался с этим раньше: ПИН-код сим-карты — это не тот же самый код, которым разблокируется смартфон. Его можно настроить почти на любой физической сим-карте, после чего он будет запрашиваться при перезагрузке телефона или установке симки в другое устройство. Без него нельзя пользоваться звонками, СМС и мобильным интернетом.

С точки зрения безопасности всё это полезно, но на практике неудобно: пользователю приходится помнить ещё один отдельный код. Новая функция как раз пытается убрать эту лишнюю ступень.

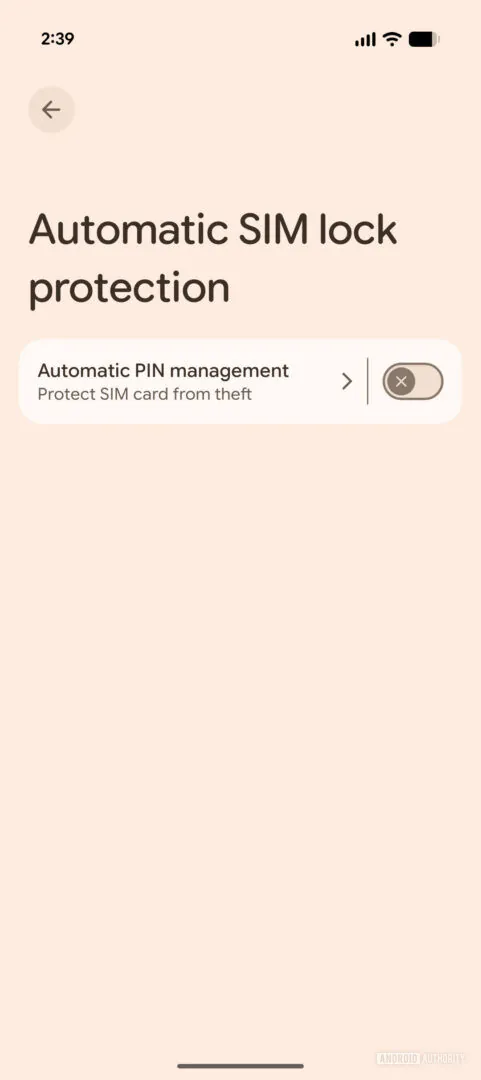
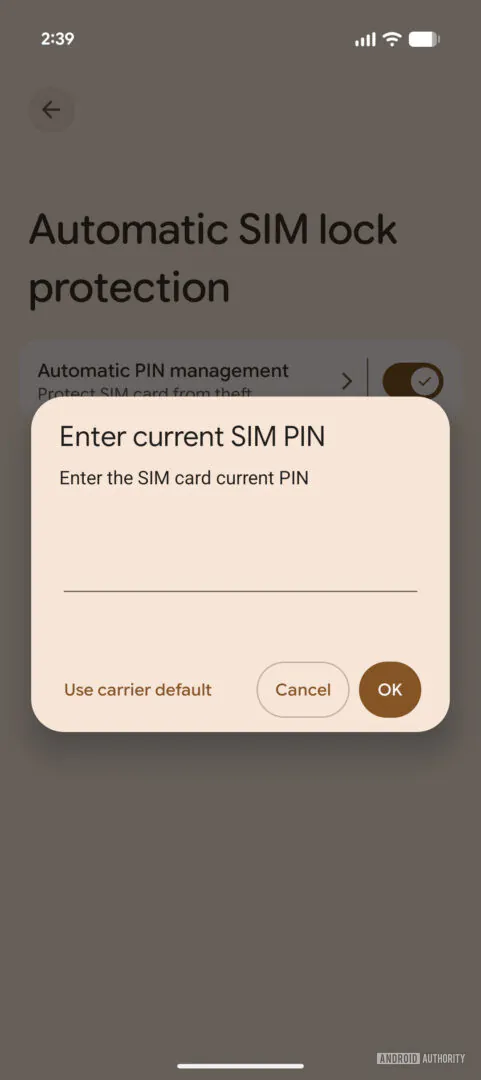
Работает всё просто: пользователь включает опцию «Автоматическое управление ПИН-кодом», затем подтверждает действие кодом устройства или биометрией. После этого Android просит ввести текущий ПИН-код от сим-карты. Если он ещё не настроен, система может предложить использовать стандартный код оператора. Обычно это что-то вроде 0000, 1234 или 1111.

После настройки система запоминает ПИН и в дальнейшем сама вводит его после перезагрузки, как только пользователь разблокирует смартфон привычным способом. При этом ПИН всё равно потребуется, если сим-карту вставят в другой телефон.

Именно в этом и заключается главный плюс новой функции. С одной стороны, владельцу смартфона становится заметно удобнее жить: не нужно каждый раз вспоминать отдельный код для симки. С другой — защита самой сим-карты никуда не исчезает. Если телефон украдут и злоумышленник попытается переставить симку в другое устройство, ПИН по-прежнему станет барьером.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru