


В тестовой сборке Android научится сам вводить ПИН-код сим-карты

В тестовой сборке Android научится сам вводить ПИН-код сим-карты

В тестовой сборке Android научится сам вводить ПИН-код сим-карты

В свежей Canary-сборке Android появилась полезная функция, которая может избавить пользователей от одной маленькой, но регулярно раздражающей рутины. Речь о защите сим-карты с автоматическим вводом ПИН-кода после перезагрузки смартфона.

Android учится сам разблокировать сим-карту, если владелец уже подтвердил личность с помощью кода блокировки телефона или биометрии.

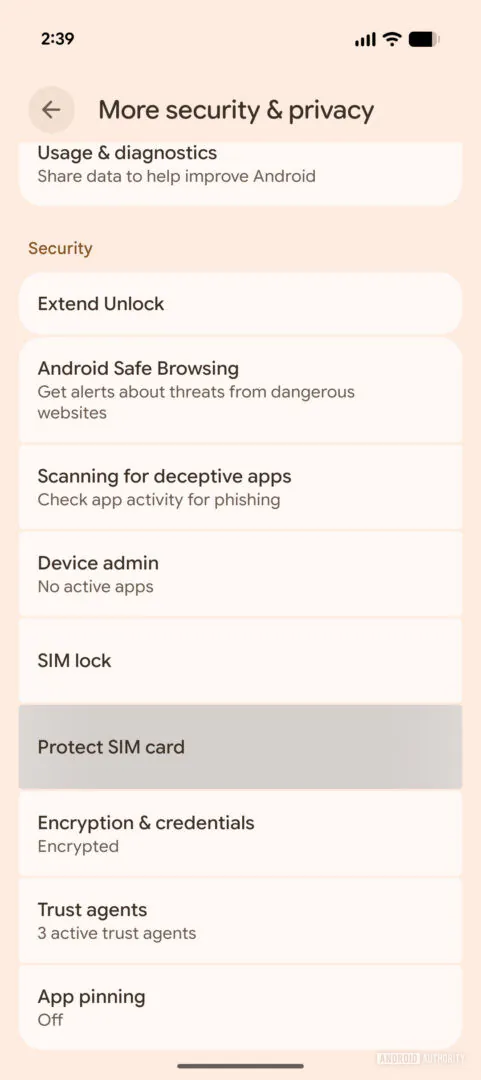
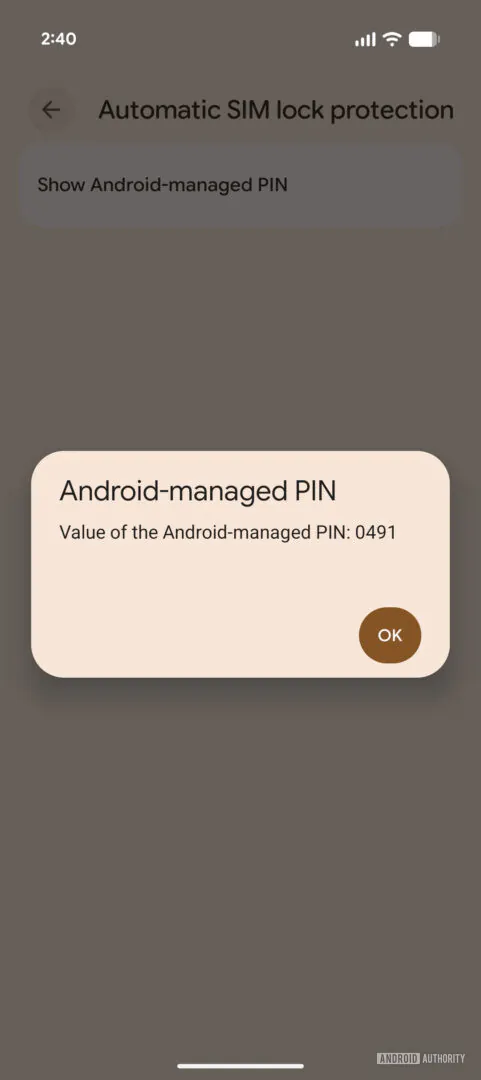
Эту возможность Google, судя по всему, уже начала внедрять в последней версии Android Canary. Найти её можно в разделе Безопасность и конфиденциальность → Дополнительно → Защита сим-карты.


Для тех, кто не сталкивался с этим раньше: ПИН-код сим-карты — это не тот же самый код, которым разблокируется смартфон. Его можно настроить почти на любой физической сим-карте, после чего он будет запрашиваться при перезагрузке телефона или установке симки в другое устройство. Без него нельзя пользоваться звонками, СМС и мобильным интернетом.

С точки зрения безопасности всё это полезно, но на практике неудобно: пользователю приходится помнить ещё один отдельный код. Новая функция как раз пытается убрать эту лишнюю ступень.

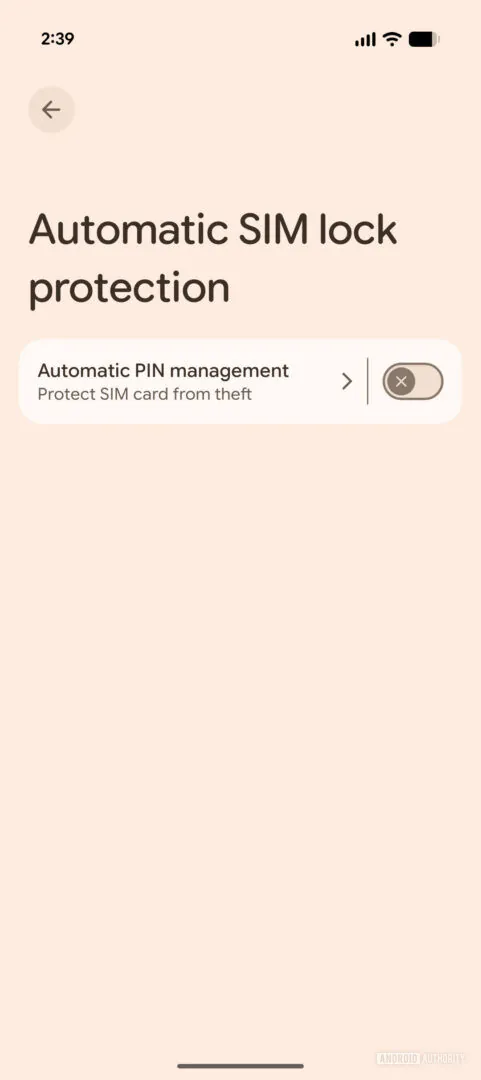
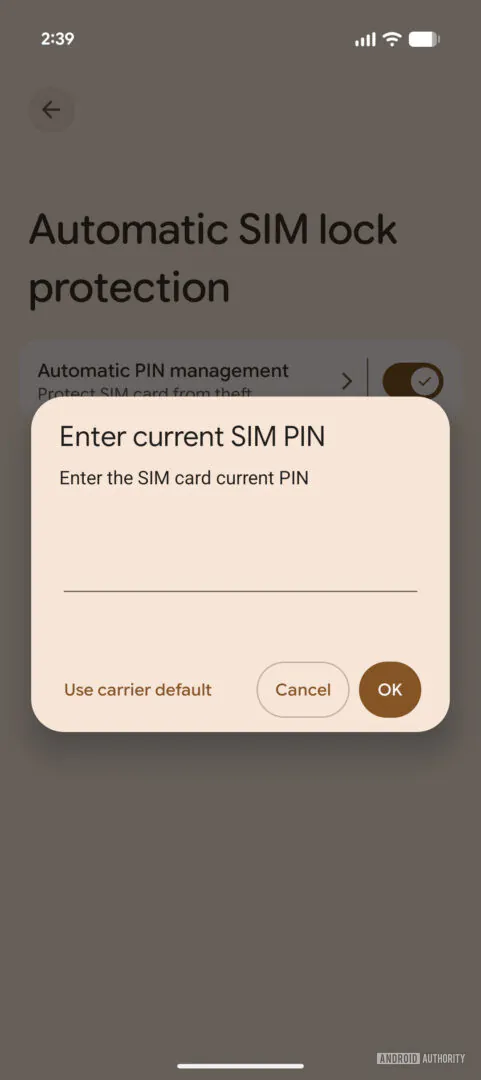
Работает всё просто: пользователь включает опцию «Автоматическое управление ПИН-кодом», затем подтверждает действие кодом устройства или биометрией. После этого Android просит ввести текущий ПИН-код от сим-карты. Если он ещё не настроен, система может предложить использовать стандартный код оператора. Обычно это что-то вроде 0000, 1234 или 1111.

После настройки система запоминает ПИН и в дальнейшем сама вводит его после перезагрузки, как только пользователь разблокирует смартфон привычным способом. При этом ПИН всё равно потребуется, если сим-карту вставят в другой телефон.

Именно в этом и заключается главный плюс новой функции. С одной стороны, владельцу смартфона становится заметно удобнее жить: не нужно каждый раз вспоминать отдельный код для симки. С другой — защита самой сим-карты никуда не исчезает. Если телефон украдут и злоумышленник попытается переставить симку в другое устройство, ПИН по-прежнему станет барьером.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru