


В России разработали способ удалить свой биометрический след

В России разработали способ удалить свой биометрический след

В России разработали способ удалить свой биометрический след

В ИТ-компании «Криптонит» (входит в «ИКС Холдинг») разработали метод, который позволяет выборочно удалять цифровые образы людей из систем распознавания лиц. Если совсем просто, речь идёт о технологии, которая должна помочь реализовать право человека отозвать согласие на обработку своей биометрии — так, чтобы система действительно перестала его узнавать.

Проблема тут в том, что современные системы распознавания лиц устроены не так прямолинейно, как может показаться.

Даже если сведения о человеке формально удалили из базы, его цифровой образ может всё равно остаться внутри уже обученной модели. То есть на бумаге данные вроде бы стерли, а на практике алгоритм всё ещё способен узнать этого человека.

Именно это и делает тему особенно чувствительной. С биометрией всё сложнее, чем с обычными персональными данными: пароль можно поменять, а лицо — нет. Если такие данные утекают, риски уже совсем другого уровня, потому что украденные цифровые слепки можно использовать для создания поддельных образов и обхода биометрической аутентификации.


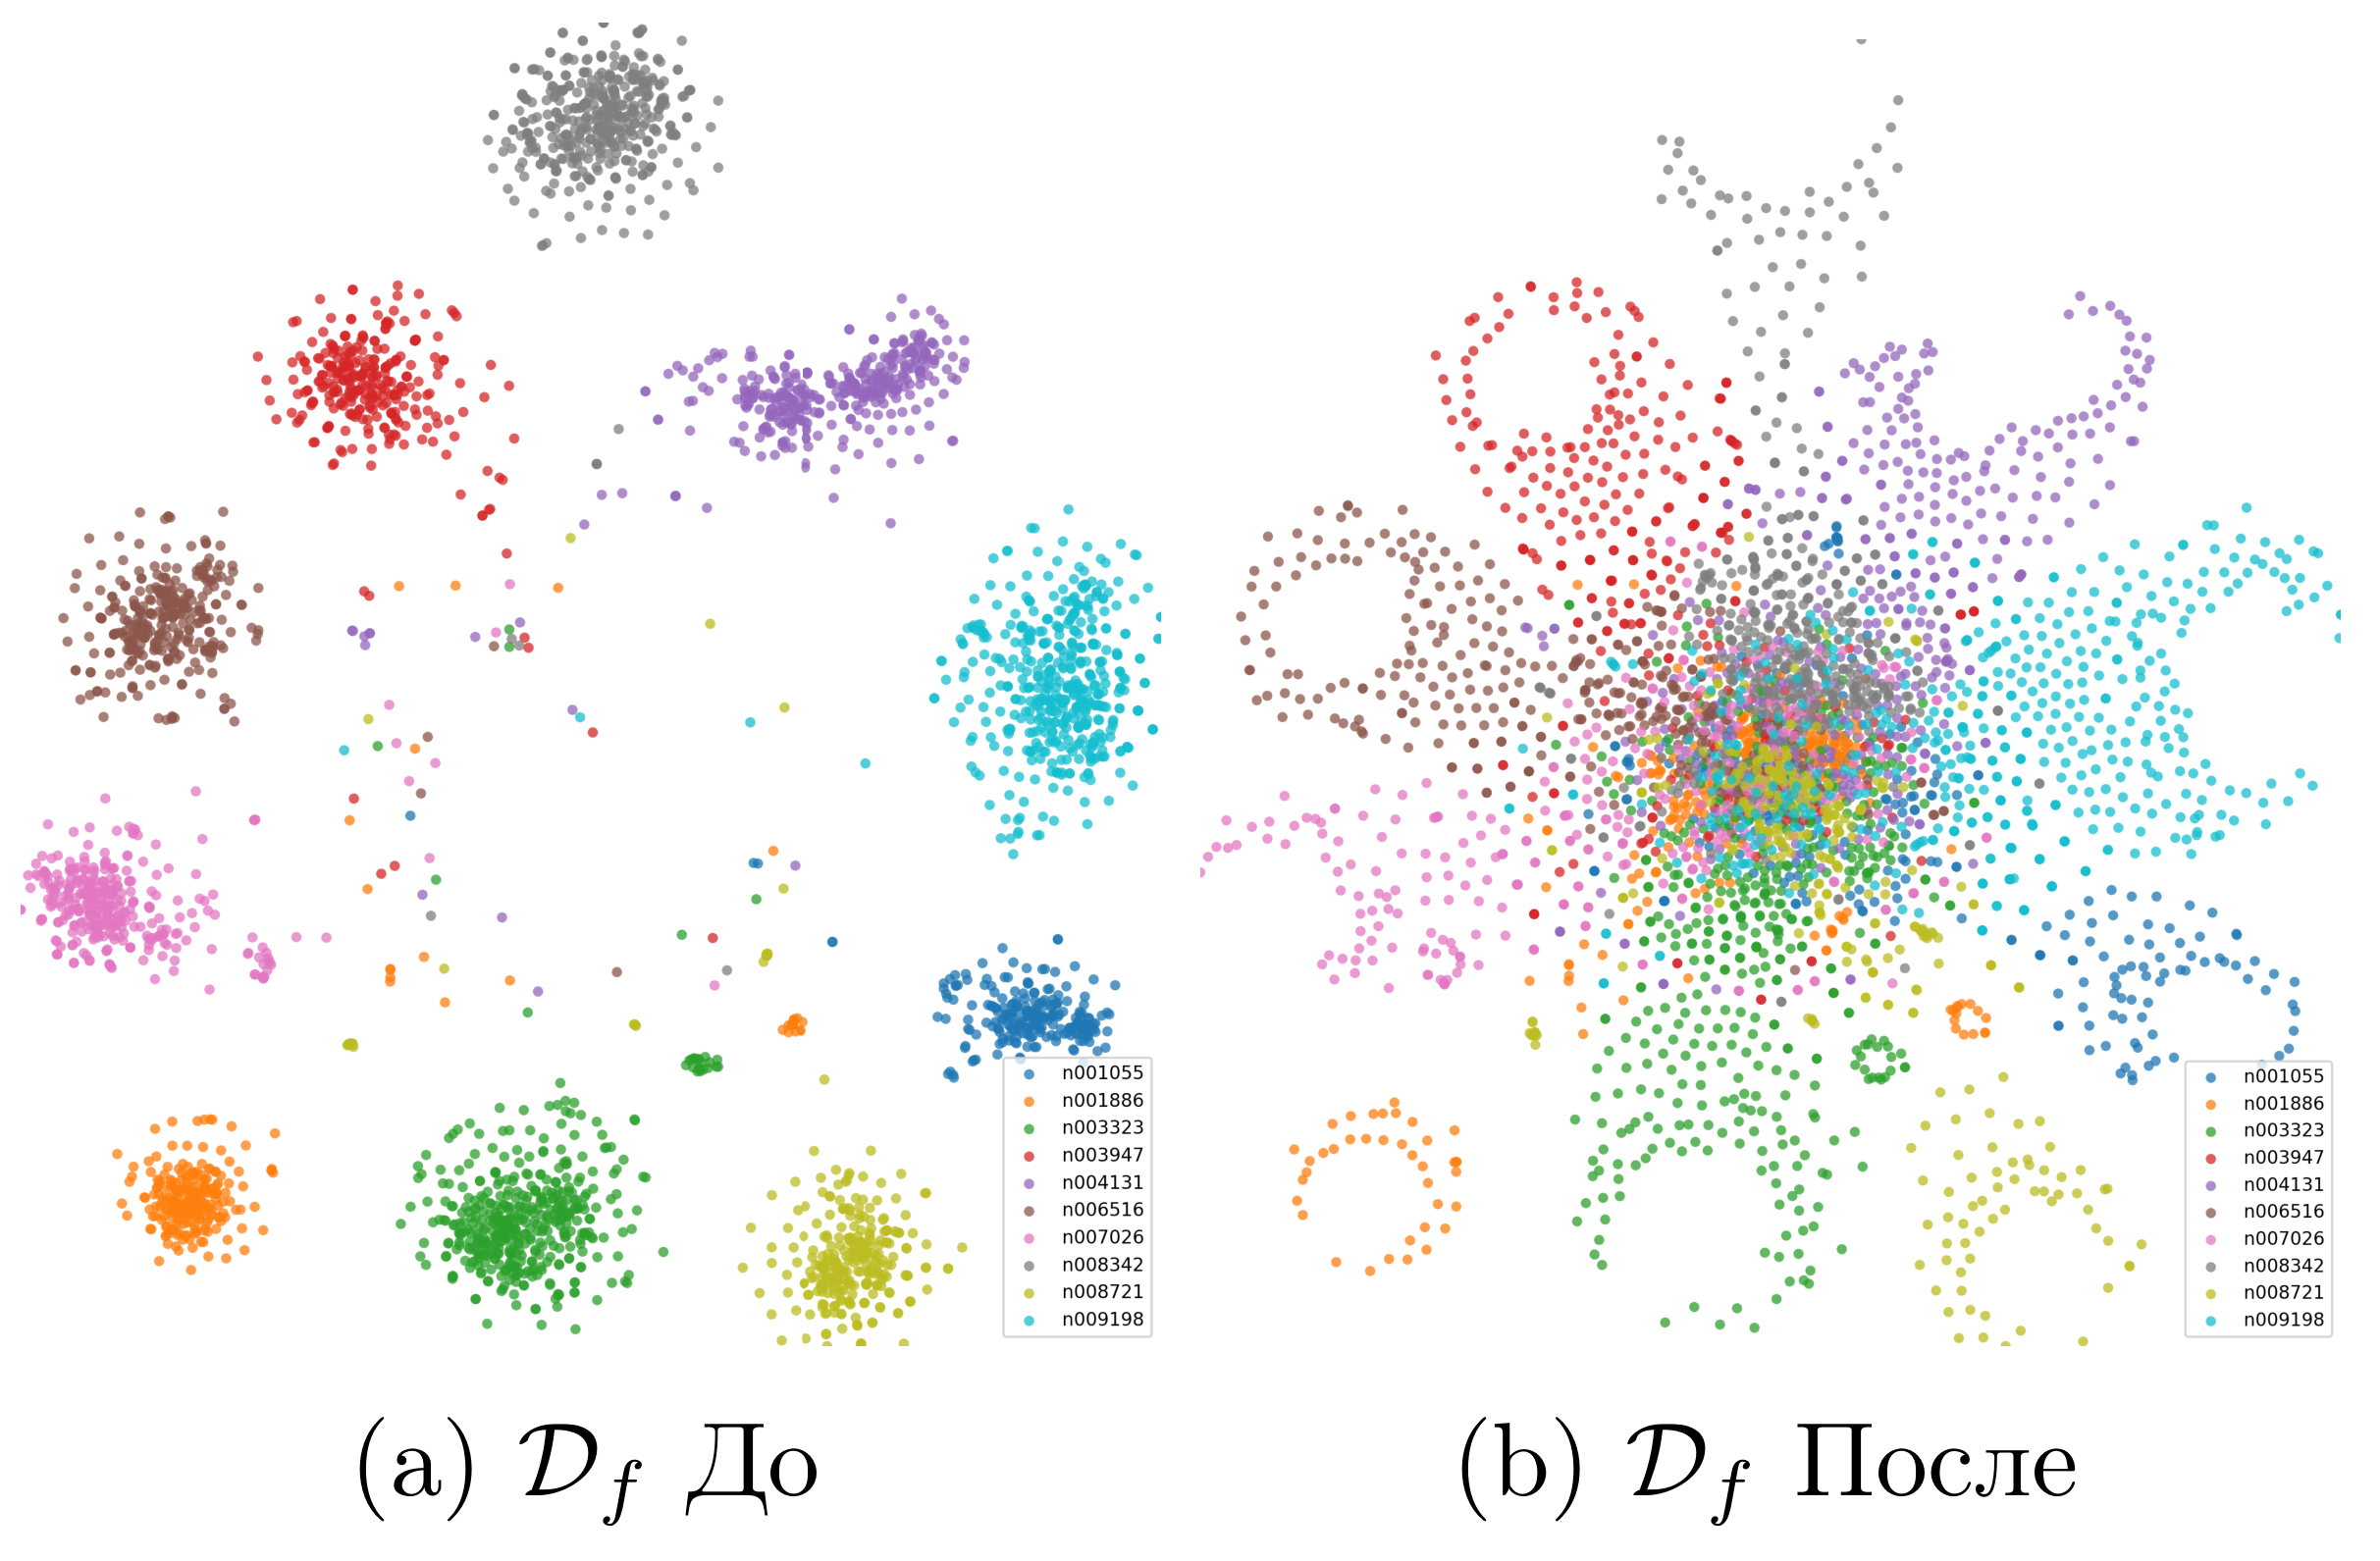
В «Криптоните» утверждают, что их метод решает задачу не маскировкой и не косметическим удалением, а на уровне внутренней логики самой модели. Проще говоря, алгоритм перестаёт использовать сведения о конкретном человеке и больше не может его распознавать, при этом способность узнавать остальных людей сохраняется.

По словам разработчиков, на тестовых наборах данных технология показала заметное снижение эффективности распознавания именно тех лиц, которые нужно «забыть», — до 88%. При этом общая точность системы, как утверждается, осталась на прежнем уровне.

Практическое применение у такого подхода вполне очевидное. В первую очередь это системы видеонаблюдения с распознаванием лиц, СКУД и корпоративная безопасность. Например, технология может пригодиться для удаления биометрических данных уволенных сотрудников, когда компания обязана прекратить их обработку, но не хочет при этом заново переобучать всю систему с нуля.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru