


В России разработали способ удалить свой биометрический след

В России разработали способ удалить свой биометрический след

В России разработали способ удалить свой биометрический след

В ИТ-компании «Криптонит» (входит в «ИКС Холдинг») разработали метод, который позволяет выборочно удалять цифровые образы людей из систем распознавания лиц. Если совсем просто, речь идёт о технологии, которая должна помочь реализовать право человека отозвать согласие на обработку своей биометрии — так, чтобы система действительно перестала его узнавать.

Проблема тут в том, что современные системы распознавания лиц устроены не так прямолинейно, как может показаться.

Даже если сведения о человеке формально удалили из базы, его цифровой образ может всё равно остаться внутри уже обученной модели. То есть на бумаге данные вроде бы стерли, а на практике алгоритм всё ещё способен узнать этого человека.

Именно это и делает тему особенно чувствительной. С биометрией всё сложнее, чем с обычными персональными данными: пароль можно поменять, а лицо — нет. Если такие данные утекают, риски уже совсем другого уровня, потому что украденные цифровые слепки можно использовать для создания поддельных образов и обхода биометрической аутентификации.


В «Криптоните» утверждают, что их метод решает задачу не маскировкой и не косметическим удалением, а на уровне внутренней логики самой модели. Проще говоря, алгоритм перестаёт использовать сведения о конкретном человеке и больше не может его распознавать, при этом способность узнавать остальных людей сохраняется.

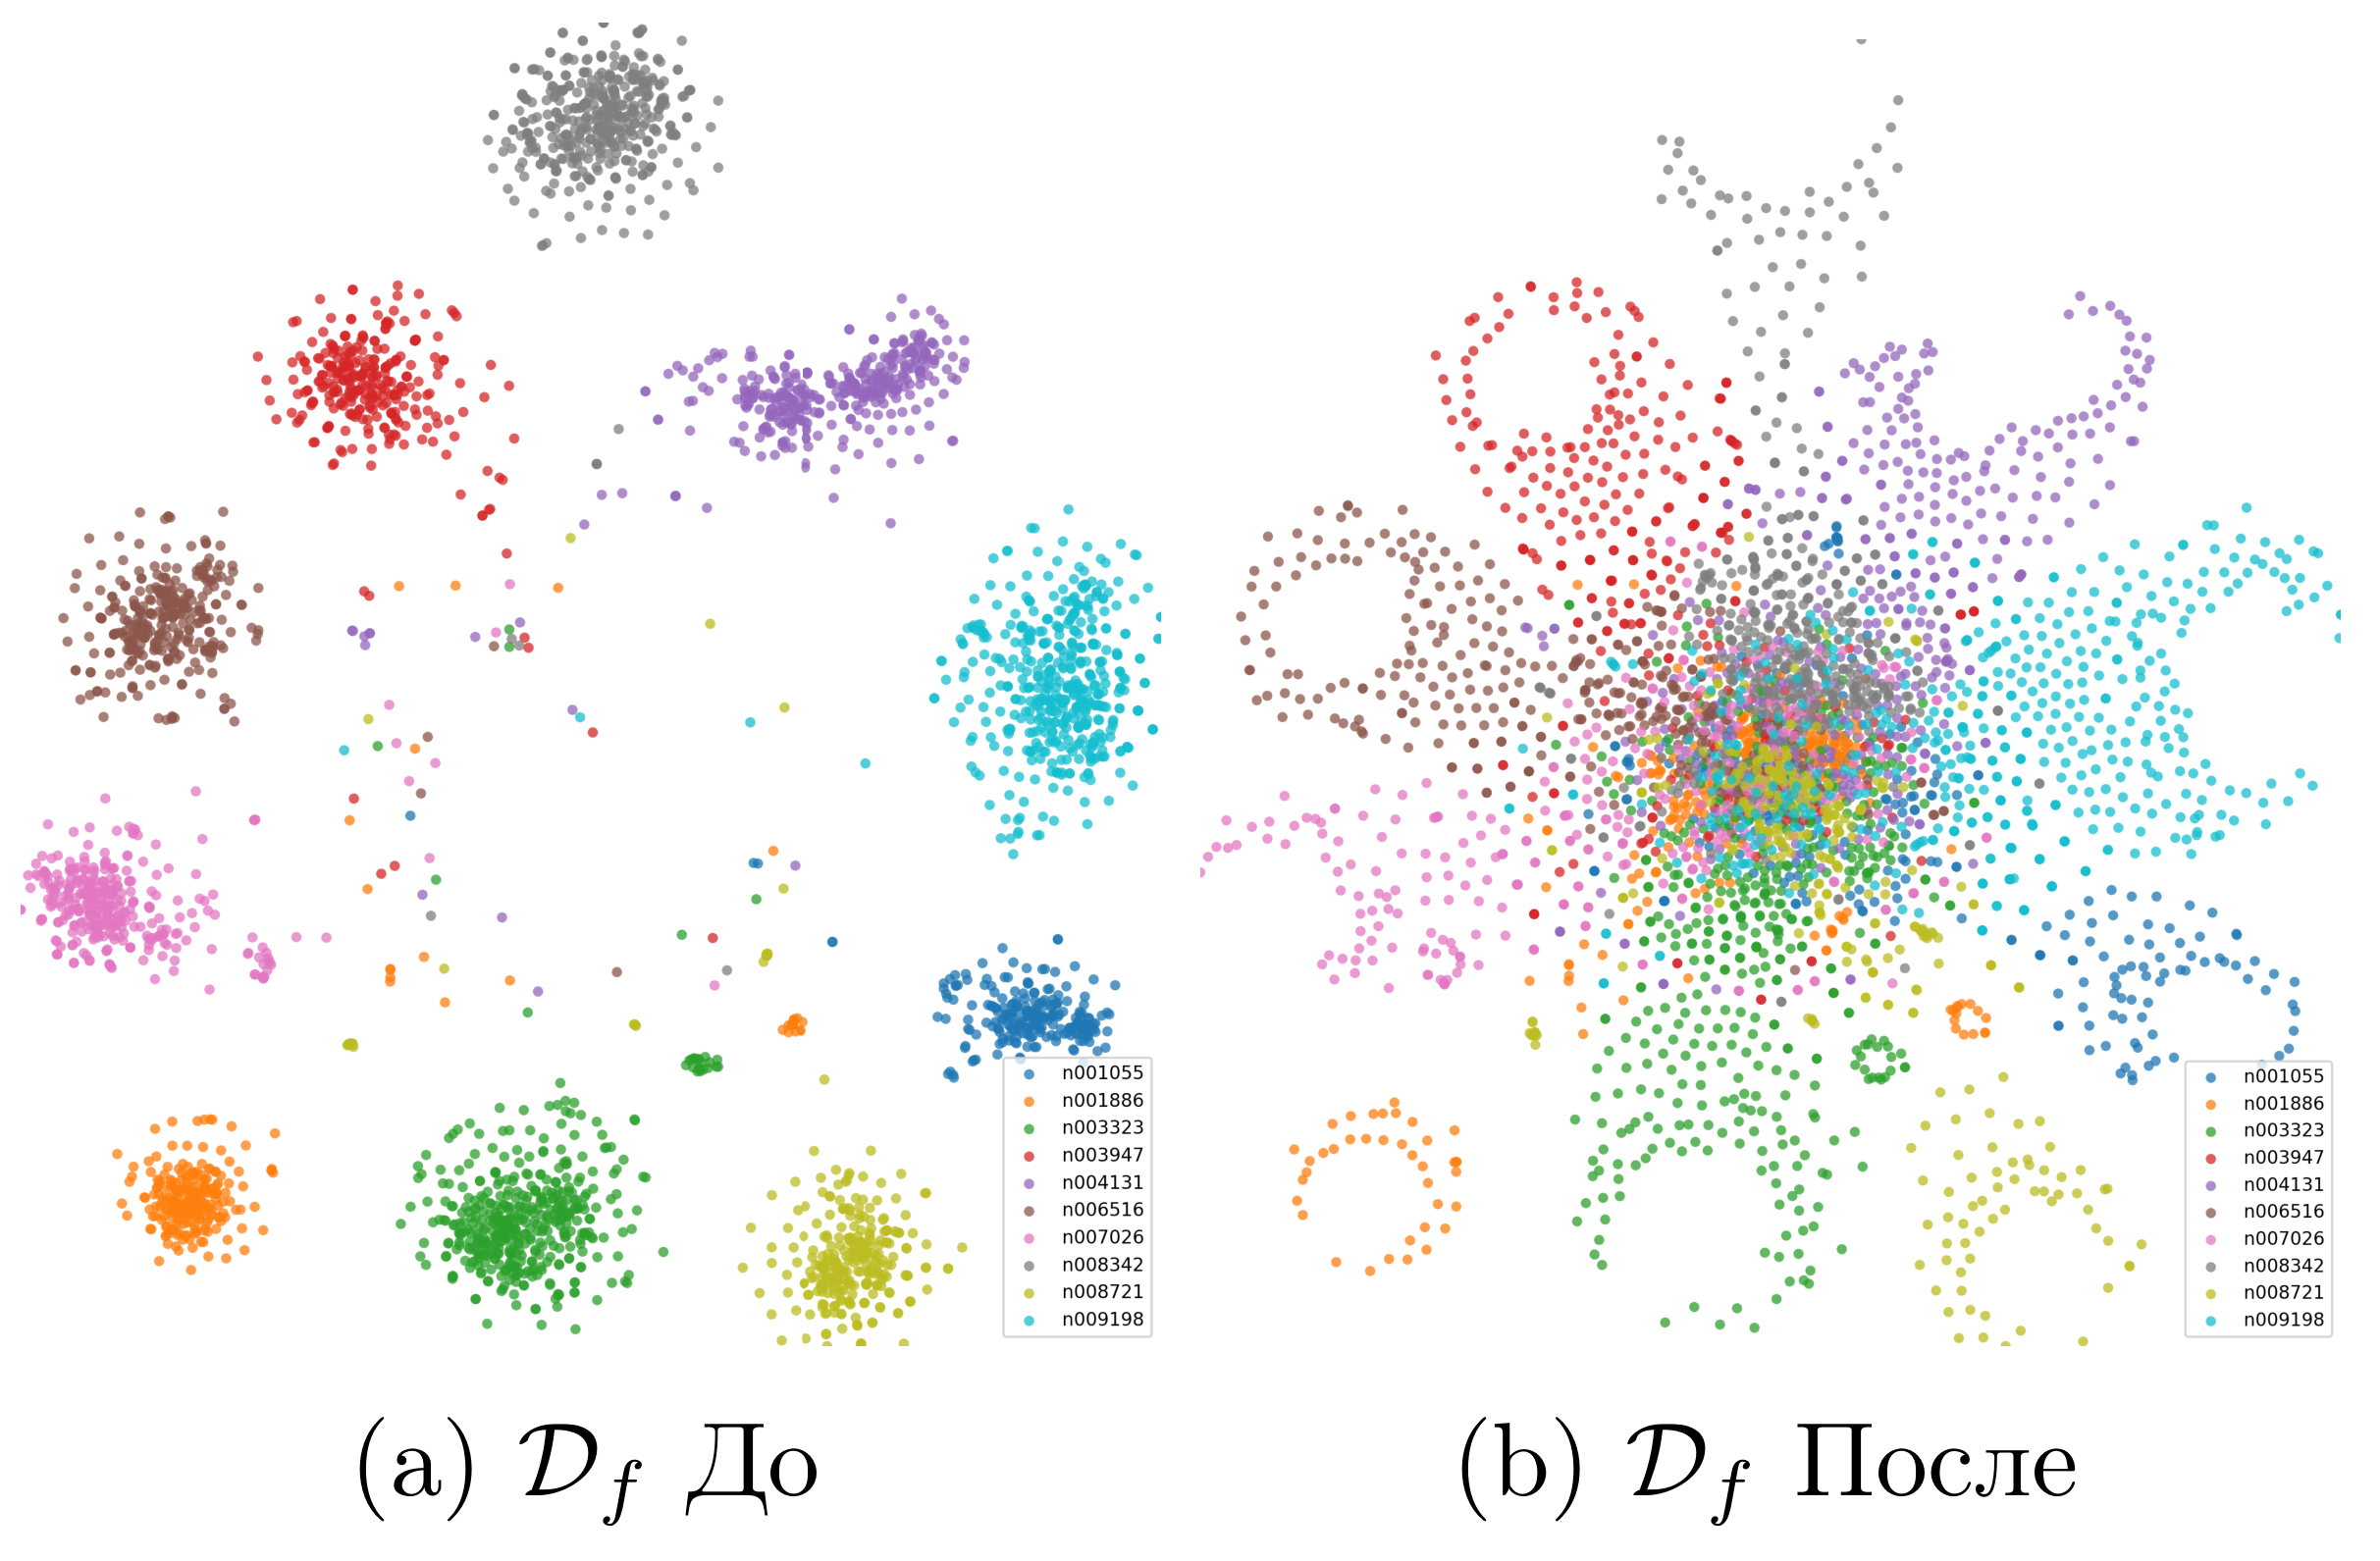
По словам разработчиков, на тестовых наборах данных технология показала заметное снижение эффективности распознавания именно тех лиц, которые нужно «забыть», — до 88%. При этом общая точность системы, как утверждается, осталась на прежнем уровне.

Практическое применение у такого подхода вполне очевидное. В первую очередь это системы видеонаблюдения с распознаванием лиц, СКУД и корпоративная безопасность. Например, технология может пригодиться для удаления биометрических данных уволенных сотрудников, когда компания обязана прекратить их обработку, но не хочет при этом заново переобучать всю систему с нуля.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru