


VPN-клиенты в Android 16 умирают из-за бага, Google пока не исправила

VPN-клиенты в Android 16 умирают из-за бага, Google пока не исправила

VPN-клиенты в Android 16 умирают из-за бага, Google пока не исправила

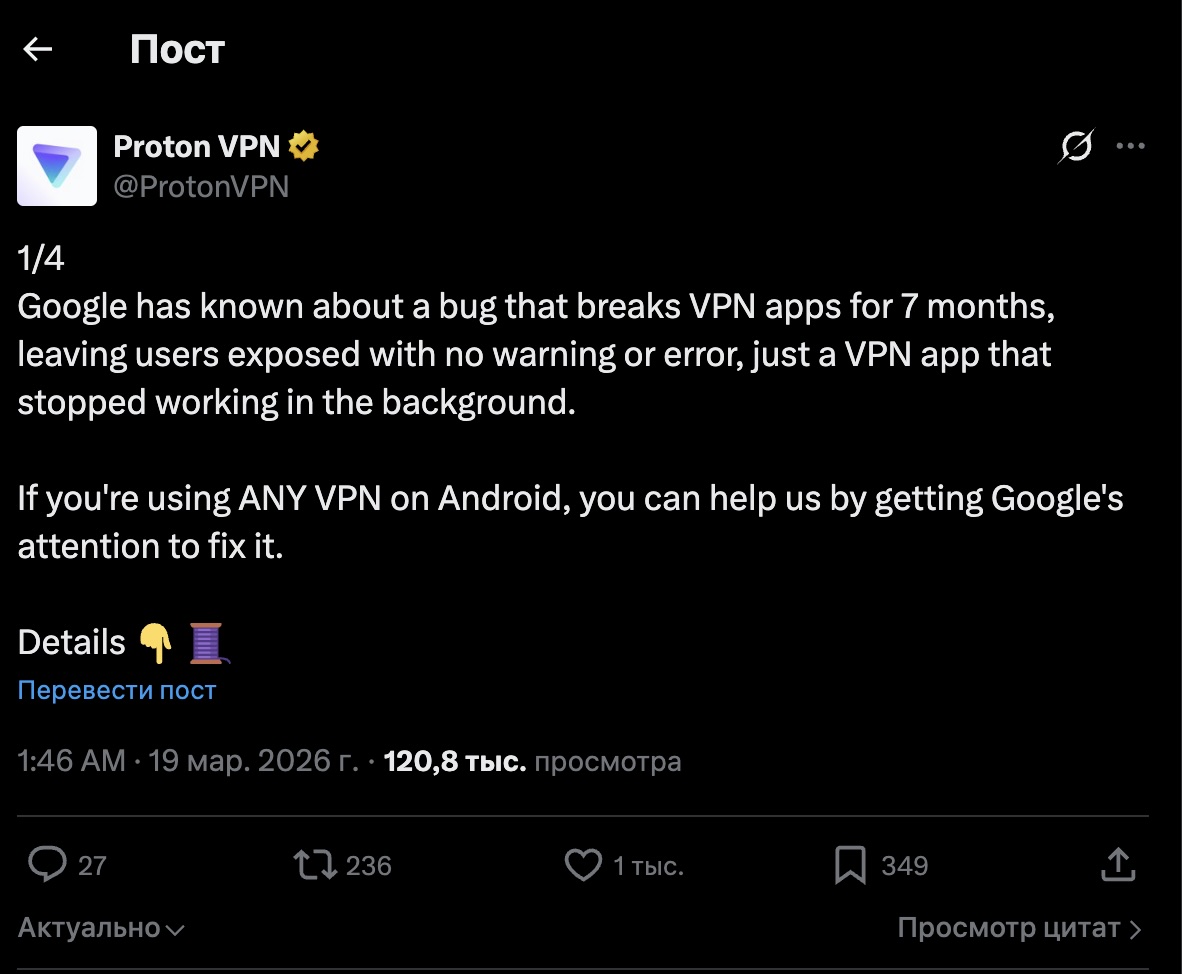
У пользователей Android 16 появилась неприятная проблема с VPN. Сразу несколько крупных разработчиков, включая Proton VPN, Mullvad, WireGuard и TunnelBear, сообщают, что после обновления VPN-приложения система может незаметно «сломать» его работу в фоне. В результате VPN перестаёт нормально подключаться, а пользователь не всегда понимает, что именно пошло не так.

Сценарий выглядит особенно скверно потому, что всё происходит почти без явных симптомов.

Согласно жалобам провайдеров, баг связан с сетевым стеком Android 16 и чаще всего проявляется после того, как VPN-приложение обновляется через Google Play, пока само VPN-соединение активно. После этого приложение может зависнуть в состоянии подключения или просто потерять доступ к интернету.

В описании бага в Google Issue Tracker говорится следующее: после обновления VPN-приложения система может перейти в состояние, при котором сам VPN-клиент уже не может выйти в интернет вообще.


При этом обычный доступ в Сеть без VPN может сохраняться, что делает проблему ещё более запутанной для пользователя. Mullvad отдельно указала, что наблюдала такое поведение не только у себя, но и у WireGuard и ProtonVPN.

Хуже всего то, что простой перезапуск VPN-приложения, по словам разработчиков, обычно не помогает. Пользователь часто остаётся в подвешенном состоянии, пока не перезагрузит смартфон целиком или не переустановит VPN. А поскольку понятного сообщения об ошибке нет, многие вообще не догадываются, что проблема возникла именно после обновления клиента.

Судя по всему, баг ещё и плавающий: он возникает не каждый раз, а лишь в части случаев, из-за чего его сложнее стабильно воспроизвести и быстрее починить.

Google о проблеме знает, но ясного решения пока не предоставила. В трекере баг заведен как P2, а последнее публично видимое обновление по нему сводится к тому, что информация передана профильным командам и новые детали появятся позже. Конкретных сроков фикса или официального обходного пути «корпорация добра» пока не опубликовала.

Подпишитесь на новости

Российские спутники хотят защитить от взлома отечественной криптографией

Спутник на орбите — не повод расслабляться, поскольку злоумышленники могут атаковать наземную инфраструктуру и попытаться добраться до команд управления. Минцифры предлагает ввести единые требования к криптозащите российских спутников связи, чтобы каждый оператор не выстраивал оборону по собственным правилам.

Как сообщают «Известия», соответствующие поправки в закон «О связи» входят в пакет «Антифрод 3.0».

Для защиты информации в линиях управления аппаратами планируется использовать сертифицированные средства на основе российских доверенных алгоритмов. Требования к ним определят уполномоченные ведомства.

Сейчас обязательных единых требований к криптозащите радиолиний управления спутниками связи и вещания нет, отмечают опрошенные изданием эксперты. Операторы самостоятельно выбирают решения, а разрозненный подход может оставлять слабые места.

Причем задача — не просто спрятать команды от чужих глаз. По словам эксперта НТИ Андрея Приемыхова, система должна проверять, действительно ли команда пришла из центра управления, и не позволять повторно выполнить перехваченное распоряжение. Иначе атакующий может попытаться отправить его еще раз.

Взламывать само шифрование тоже необязательно: точкой входа может стать уязвимое ПО наземной станции. Поэтому, подчеркивают специалисты, защищать нужно всю цепочку — от рабочего места оператора до оборудования на борту.

Угрозы уже выходили за рамки теории: в 2023 году атаке подвергся российский оператор «Дозор Телепорт», а ГП «Космическая связь» сообщало о десятках тысяч попыток прервать телевещание.

RSS: Новости на портале Anti-Malware.ru