


VPN-клиенты в Android 16 умирают из-за бага, Google пока не исправила

VPN-клиенты в Android 16 умирают из-за бага, Google пока не исправила

VPN-клиенты в Android 16 умирают из-за бага, Google пока не исправила

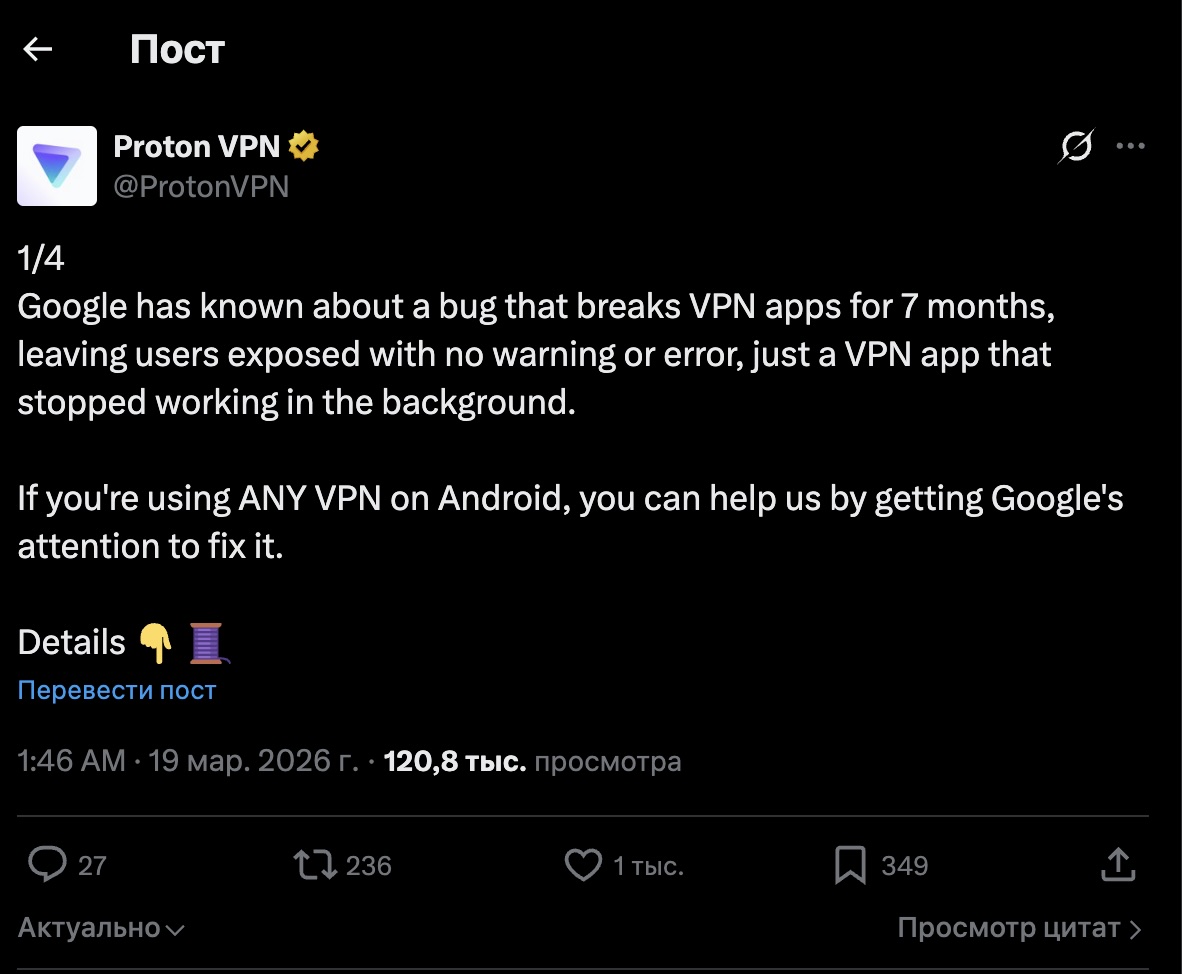
У пользователей Android 16 появилась неприятная проблема с VPN. Сразу несколько крупных разработчиков, включая Proton VPN, Mullvad, WireGuard и TunnelBear, сообщают, что после обновления VPN-приложения система может незаметно «сломать» его работу в фоне. В результате VPN перестаёт нормально подключаться, а пользователь не всегда понимает, что именно пошло не так.

Сценарий выглядит особенно скверно потому, что всё происходит почти без явных симптомов.

Согласно жалобам провайдеров, баг связан с сетевым стеком Android 16 и чаще всего проявляется после того, как VPN-приложение обновляется через Google Play, пока само VPN-соединение активно. После этого приложение может зависнуть в состоянии подключения или просто потерять доступ к интернету.

В описании бага в Google Issue Tracker говорится следующее: после обновления VPN-приложения система может перейти в состояние, при котором сам VPN-клиент уже не может выйти в интернет вообще.


При этом обычный доступ в Сеть без VPN может сохраняться, что делает проблему ещё более запутанной для пользователя. Mullvad отдельно указала, что наблюдала такое поведение не только у себя, но и у WireGuard и ProtonVPN.

Хуже всего то, что простой перезапуск VPN-приложения, по словам разработчиков, обычно не помогает. Пользователь часто остаётся в подвешенном состоянии, пока не перезагрузит смартфон целиком или не переустановит VPN. А поскольку понятного сообщения об ошибке нет, многие вообще не догадываются, что проблема возникла именно после обновления клиента.

Судя по всему, баг ещё и плавающий: он возникает не каждый раз, а лишь в части случаев, из-за чего его сложнее стабильно воспроизвести и быстрее починить.

Google о проблеме знает, но ясного решения пока не предоставила. В трекере баг заведен как P2, а последнее публично видимое обновление по нему сводится к тому, что информация передана профильным командам и новые детали появятся позже. Конкретных сроков фикса или официального обходного пути «корпорация добра» пока не опубликовала.

Подпишитесь на новости

В дешёвых Android-смартфонах нашли вредонос в прошивке

Для заражения некоторым Android-смартфонам не понадобились ни подозрительный APK, ни неосторожный владелец. Вредонос Midnight Mimosa уже находился в прошивке, покупатель получал устройство с непрошеным системным компонентом.

По данным исследования Bitdefender, кампания затронула тысячи устройств более чем в 150 странах.

Речь идёт о недорогих аппаратах на платформах MediaTek, включая модели разных брендов и устройства, имитирующие продукцию Samsung и Apple. Но это не означает заражение всех телефонов с такими процессорами.

Вредонос маскируется под компоненты Android и работает с системными привилегиями. Он может незаметно устанавливать и удалять приложения, выдавать разрешения и загружать код с удалённых серверов. Обычная кнопка «Удалить» против такого соседа бессильна.


Исследователи обнаружили как минимум 32 приложения-прикрытия: погодные сервисы, файловые менеджеры, блокировщики и другие утилиты. Они участвуют в накрутке рекламных показов и кликов. На время скрытой установки вредонос отключает Google Play, а затем возвращает магазин в рабочее состояние.

Есть и прокси-компонент, позволяющий направлять чужой трафик через заражённый телефон. Его управляющая инфраструктура принимала регистрации устройств, однако фактическую пересылку трафика в тесте исследователи не подтвердили.

Кто именно внедрил вредонос и на каком этапе поставки, пока неизвестно. Удаление требует работы с прошивкой либо отключения компонента через ADB.

RSS: Новости на портале Anti-Malware.ru