

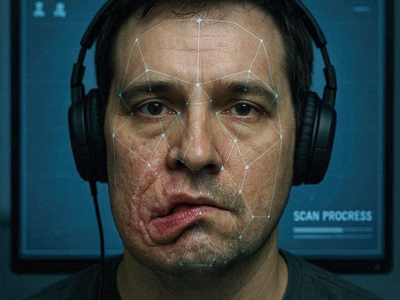

Людям с дефектами лица и голоса упростят сбор биометрии

Людям с дефектами лица и голоса упростят сбор биометрии

Людям с дефектами лица и голоса упростят сбор биометрии

На общественное обсуждение вынесен проект приказа Минцифры, который упрощает сбор биометрических данных для людей с выраженными дефектами лица и речи, а также для полностью немых. Этот документ должен заменить приказ Минцифры № 453, принятый в мае 2023 года и регламентирующий порядок сбора биометрии.

Проект размещён на портале проектов нормативных правовых актов.

Согласно действующему приказу, при сборе биометрических данных не предусмотрено никаких исключений, в том числе при фотографировании лица и записи образцов голоса. На практике это создаёт серьёзные препятствия для людей с выраженными нарушениями речи или для полностью немых.

«Текущий сценарий регистрации биометрических данных в Единой биометрической системе (ГИС ЕБС) не позволяет корректно разместить биометрические данные физических лиц с врождёнными или приобретёнными особенностями речевой функции», — говорится в пояснительной записке к документу.

Новый приказ допускает регистрацию биометрии без записи образца голоса. Кроме того, для людей с выраженными дефектами лица — например, пигментными пятнами, шрамами, последствиями травм или аномалиями развития — предлагается разрешить сбор биометрических данных по одной модальности.

Использование биометрии уже подтвердило свою надёжность как инструмента идентификации и аутентификации. Так, согласно данным банка ВТБ, случаи хищения средств были зафиксированы лишь у 0,0025% клиентов, использующих этот способ.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru