


В Windows появился способ избавиться от клавиши Copilot

В Windows появился способ избавиться от клавиши Copilot

В Windows появился способ избавиться от клавиши Copilot

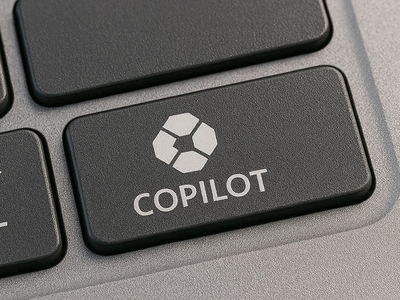
Пока Microsoft продолжает продвигать Copilot в Windows, сторонние разработчики занялись обратным процессом — убирают его из самых неожиданных мест. На GitHub появилась небольшая утилита NoCopilotKey, которая позволяет превратить физическую клавишу Copilot обратно в правый Ctrl.

На части новых Copilot+ PC производители заменили правый Ctrl отдельной клавишей Copilot.

Формально это не было жёстким требованием Microsoft для сертификации устройств, но компания продвигала такой вариант клавиатуры как быстрый способ запуска своего ИИ-помощника.

Проблема в том, что для части пользователей такая замена оказалась скорее раздражающей, чем полезной. Правый Ctrl — клавиша вполне рабочая и привычная, особенно для шорткатов, специфических сценариев работы и некоторых приложений. А вот отдельная кнопка для Copilot нужна далеко не всем. Именно на таких пользователей и рассчитан NoCopilotKey.

Утилита работает через хук клавиатуры на низком уровне: она перехватывает сигналы от клавиши Copilot, блокирует их и подменяет на поведение правого Ctrl. Разработчик отдельно поясняет, что сама кнопка Copilot не отправляет один простой код, а использует комбинацию событий, из-за чего стандартные методы переназначения часто работают криво или вообще не работают.

Собственно, в этом и заключается причина появления таких решений. Хотя PowerToys и другие инструменты умеют переназначать клавиши, с Copilot-кнопкой всё оказалось не так просто. Её поведение нестандартное, а Microsoft ещё и убирала из Windows 11 возможность штатного ремапа этой клавиши, объясняя это багами.

На этом фоне NoCopilotKey выглядит как очень нишевая, но вполне понятная утилита: она нужна не всем, но для владельцев ноутбуков, где Copilot буквально занял место правого Ctrl, такая мелочь может оказаться неожиданно полезной. Тем более что недовольство самой идеей отдельной клавиши Copilot в пользовательских и девелоперских сообществах звучит уже не первый месяц.

Ранее мы писали про инструмент, вырезающий Copilot и ИИ из Windows 11. Пользователь GitHub под ником zoicware выложил скрипт RemoveWindowsAI, который предназначен для радикального отключения ИИ-функций в Windows 11 на системном уровне.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru