


В Windows появился способ избавиться от клавиши Copilot

В Windows появился способ избавиться от клавиши Copilot

В Windows появился способ избавиться от клавиши Copilot

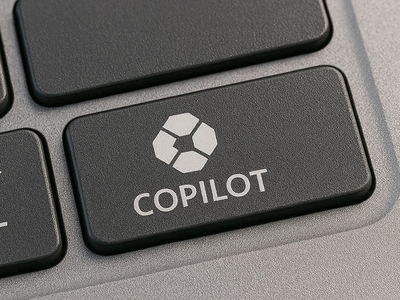
Пока Microsoft продолжает продвигать Copilot в Windows, сторонние разработчики занялись обратным процессом — убирают его из самых неожиданных мест. На GitHub появилась небольшая утилита NoCopilotKey, которая позволяет превратить физическую клавишу Copilot обратно в правый Ctrl.

На части новых Copilot+ PC производители заменили правый Ctrl отдельной клавишей Copilot.

Формально это не было жёстким требованием Microsoft для сертификации устройств, но компания продвигала такой вариант клавиатуры как быстрый способ запуска своего ИИ-помощника.

Проблема в том, что для части пользователей такая замена оказалась скорее раздражающей, чем полезной. Правый Ctrl — клавиша вполне рабочая и привычная, особенно для шорткатов, специфических сценариев работы и некоторых приложений. А вот отдельная кнопка для Copilot нужна далеко не всем. Именно на таких пользователей и рассчитан NoCopilotKey.

Утилита работает через хук клавиатуры на низком уровне: она перехватывает сигналы от клавиши Copilot, блокирует их и подменяет на поведение правого Ctrl. Разработчик отдельно поясняет, что сама кнопка Copilot не отправляет один простой код, а использует комбинацию событий, из-за чего стандартные методы переназначения часто работают криво или вообще не работают.

Собственно, в этом и заключается причина появления таких решений. Хотя PowerToys и другие инструменты умеют переназначать клавиши, с Copilot-кнопкой всё оказалось не так просто. Её поведение нестандартное, а Microsoft ещё и убирала из Windows 11 возможность штатного ремапа этой клавиши, объясняя это багами.

На этом фоне NoCopilotKey выглядит как очень нишевая, но вполне понятная утилита: она нужна не всем, но для владельцев ноутбуков, где Copilot буквально занял место правого Ctrl, такая мелочь может оказаться неожиданно полезной. Тем более что недовольство самой идеей отдельной клавиши Copilot в пользовательских и девелоперских сообществах звучит уже не первый месяц.

Ранее мы писали про инструмент, вырезающий Copilot и ИИ из Windows 11. Пользователь GitHub под ником zoicware выложил скрипт RemoveWindowsAI, который предназначен для радикального отключения ИИ-функций в Windows 11 на системном уровне.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru