


Telegram с воскресенья почти перестал работать в России

Telegram с воскресенья почти перестал работать в России

Telegram с воскресенья почти перестал работать в России

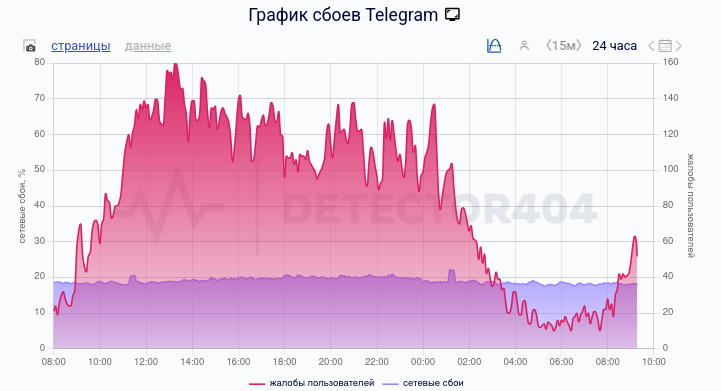
С вечера субботы, 14 марта, работа мессенджера резко замедлилась. У пользователей некоторых провайдеров Telegram и вовсе перестал открываться. Основная масса жалоб на сервисах, отслеживающих сетевые сбои, была связана с задержками при отправке сообщений и невозможностью открыть прикреплённые файлы.

Во многих случаях мессенджер надолго зависает в статусе «Обновление», который лишь ненадолго сменяется статусом подключения.

Что касается средств подмены сетевых адресов, отзывы пользователей противоречивы. Одним они помогают, другим — нет. Особенно много жалоб поступает на веб-версию Telegram, которая у части пользователей просто не загружается.

Ранее депутат Госдумы Андрей Синцов предупреждал, что в случае серьёзных ограничений в работе Telegram использование VPN не поможет.

В конце прошлой недели в работе Telegram фиксировались и глобальные сбои. Они начались 11 марта. Однако, как сообщает «Habr Новости», по состоянию на 16 марта за пределами России серьёзных проблем в работе Telegram не наблюдалось.

Официальных сообщений от Роскомнадзора пока не поступало. В списке запрещённых ресурсов Telegram также не появлялся.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru