


Расширение Save as Image Type для Chrome отключили из-за вредоноса

Расширение Save as Image Type для Chrome отключили из-за вредоноса

Расширение Save as Image Type для Chrome отключили из-за вредоноса

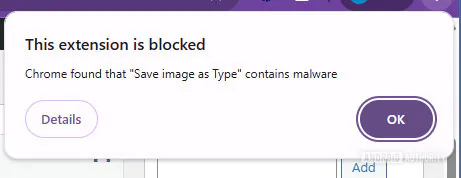
Пользователи Chrome столкнулись с неприятным сюрпризом: расширение Save as Image Type, которое многим помогало быстро сохранять изображения в JPG или PNG вместо WebP, оказалось заблокировано браузером. Chrome прямо предупреждает, что аддон отключён из-за содержания вредоносного кода.

Для многих это особенно досадная история, потому что расширение было довольно удобным в повседневной работе.

Оно позволяло без лишней возни сохранять картинки с сайтов в более привычных форматах, не прибегая к конвертации вручную. Но, похоже, за удобством могла скрываться куда менее приятная начинка.

Что именно стало причиной блокировки, Google пока публично не разъяснила. Однако в обсуждениях пользователи указывают на возможную подмену партнёрских ссылок, в частности у Amazon и Best Buy. Иными словами, расширение могло незаметно переписывать партнёрские ссылки под себя и таким образом перехватывать чужую комиссию.


Один из пользователей Reddit ещё ранее жаловался, что переходы по ссылкам Best Buy начали вести себя странно и неожиданно перебрасывали его не туда, куда нужно. По его наблюдениям, проблема исчезала в режиме инкогнито, где расширения обычно не работают по умолчанию. Это косвенно указывало именно на вмешательство установленного аддона.

Любопытно и то, что похожая история, судя по сообщениям пользователей, могла происходить и раньше в Microsoft Edge. В старой ветке Reddit упоминалось, что Edge удалил это расширение из своего каталога примерно год назад.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru