


Мошенники превращают iPhone в кирпич через моды Telegram

Мошенники превращают iPhone в кирпич через моды Telegram

Мошенники превращают iPhone в кирпич через моды Telegram

В России появилась новая мошенническая схема, нацеленная на владельцев iPhone и iPad. Злоумышленники предлагают установить якобы «прокачанные» версии Telegram с дополнительными возможностями: встроенным VPN, анонимным номером, доступом к удалённым перепискам и даже бесплатным Premium. Но на деле всё заканчивается куда прозаичнее: устройство блокируют, а с владельца потом требуют деньги за разблокировку.

О новой схеме рассказали специалисты компании F6. По их данным, с 9 февраля по 5 марта 2026 года одна из групп, работающих по такому сценарию, похитила у пользователей в России почти 3 млн рублей.

Схема построена на актуальной повестке. На фоне замедления Telegram в России и разговоров о возможной блокировке мессенджера мошенники играют на тревоге пользователей, которые ищут способы сохранить доступ к сервису при любом развитии событий.

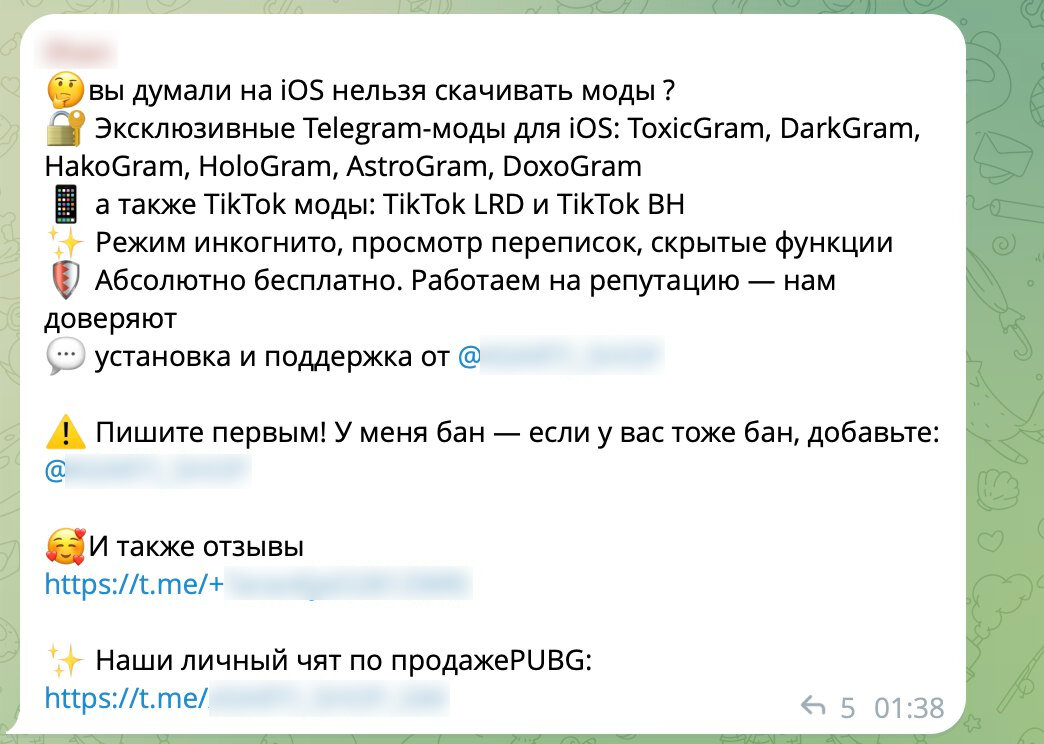
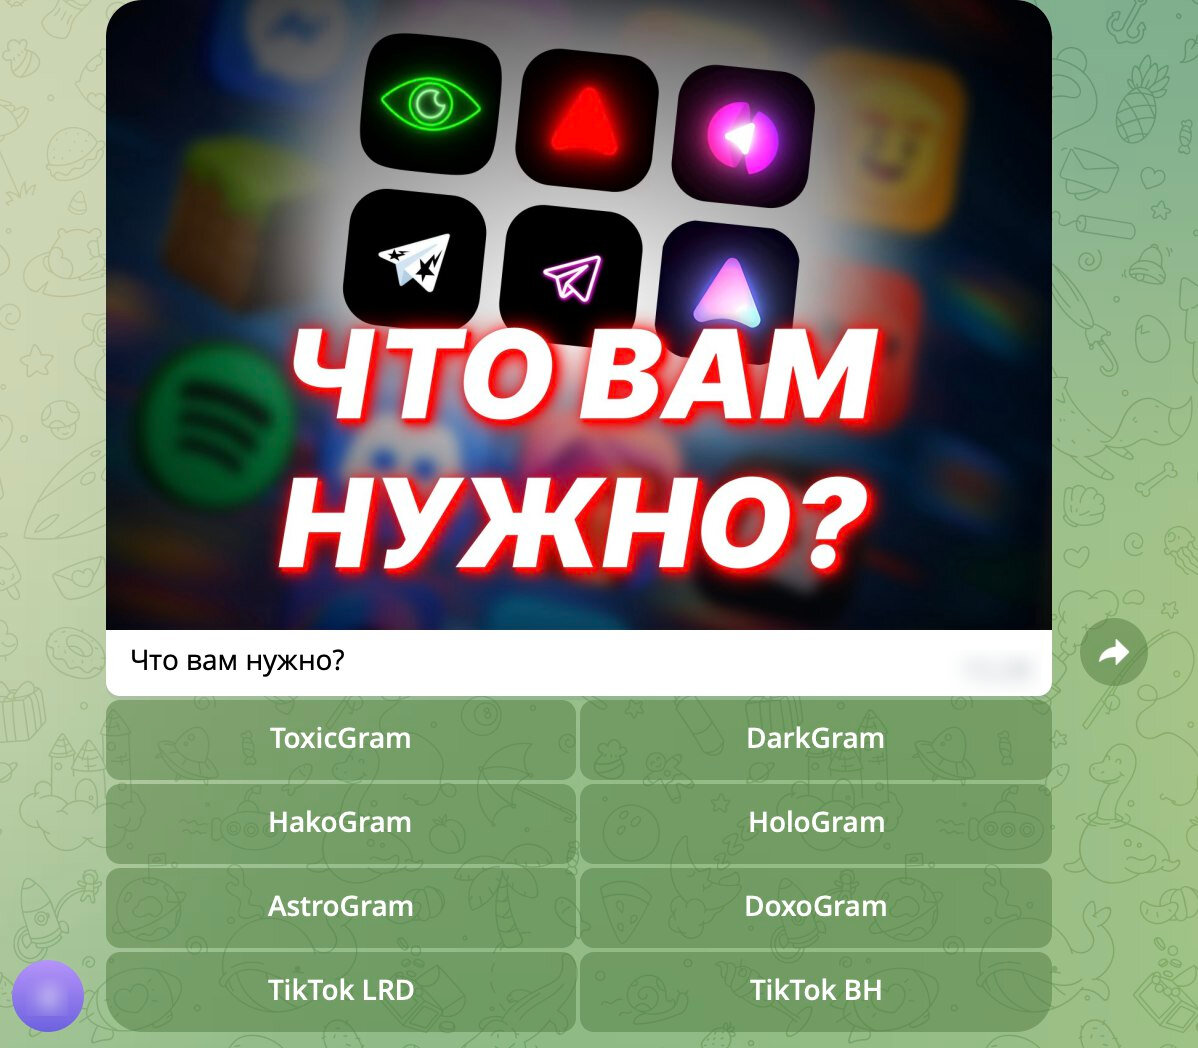
В качестве приманки используются так называемые моды Telegram — модифицированные версии приложения, которых нет в App Store. Пользователям обещают заманчивый набор функций: обход ограничений, режим инкогнито, просмотр удалённых сообщений, доступ к закрытым каналам и прочие «секретные возможности». Среди названий таких сборок фигурируют ToxicGram, DarkGram, HakoGram, HoloGram, AstroGram и Doxogram.


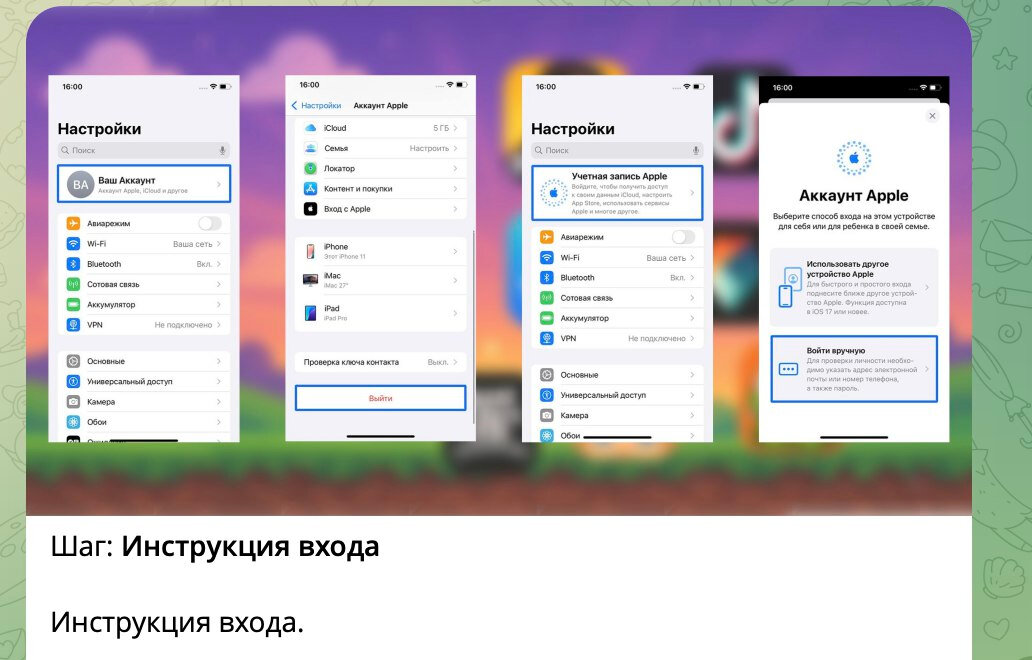
Дальше в ход идёт Telegram-бот. Он объясняет, что нужный мод нельзя установить из официального магазина, поэтому якобы нужно подключиться к другой учётной записи Apple. Мошенники называют это «передачей айклауда» и высылают инструкции: выйти из своего аккаунта и войти в чужой Apple ID по присланным логину и паролю.


И вот здесь для пользователя начинается самое неприятное. Как только устройство привязывается к подставному Apple ID, злоумышленники блокируют iPhone или iPad. После этого на экране оставляют контакты для связи, а дальше уже под видом «поддержки Apple» или неких специализированных сервисов начинают вымогать деньги за возврат доступа.


Причём многие жертвы даже не понимают, что общаются всё с теми же мошенниками, которые их и заблокировали. По данным F6, за разблокировку обычно требуют от 10 до 60 тысяч рублей. Сумма зависит от модели устройства. Чем дороже и новее гаджет, тем выше «тариф».

Средняя сумма списаний в этой схеме составила 11 837 рублей, но в компании подчёркивают, что реальные потери часто оказываются выше: многие переводят деньги злоумышленникам не одним платежом, а частями.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru