


Суд вынес приговор участникам аферы с Пушкинскими картами

Суд вынес приговор участникам аферы с Пушкинскими картами

Суд вынес приговор участникам аферы с Пушкинскими картами

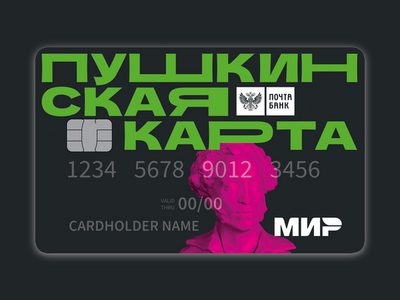
Каширский городской суд вынес приговор по делу о мошенничестве с Пушкинскими картами. Один из участников схемы получил 3 года лишения свободы, ещё троим фигурантам назначили условные сроки. По материалам дела, обвиняемые использовали в афере персональные и платёжные данные случайных людей, оказавшиеся в их распоряжении.

О приговоре сообщило РИА Новости. Фигурантами дела стали Садыгов, Тетюшин, Самарин и Стецкевич. Как следует из мотивировочной части приговора, схема действовала с марта по июнь 2023 года.

По версии следствия, участники группы организовывали культурные мероприятия, билеты на которые можно было оплачивать Пушкинскими картами. Чтобы искусственно повысить посещаемость, они дистанционно оформляли билеты с использованием незаконно полученных чужих персональных и платёжных данных.

Затем эти сведения передавались в «Почта Банк», который перечислял деньги билетному агрегатору. После этого средства поступали на расчётный счёт одного из фигурантов.

«По мере поступления указанных недостоверных сведений сотрудники Министерства культуры Российской Федерации, находясь под влиянием обмана со стороны участников преступной группы, согласовали возмещение затрат АО “Почта Банк” в общей сумме 3,3 млн рублей, расчёт по которому в пользу банка произведён за счёт средств бюджета Российской Федерации, чем бюджету Российской Федерации в лице Министерства культуры Российской Федерации причинён материальный ущерб в крупном размере», — говорится в приговоре.

Суд назначил Садыгову Р. Ш. наказание в виде 3 лет лишения свободы с отбыванием в исправительной колонии общего режима. Самарин Н. С. и Стецкевич С. О. получили по 3 года лишения свободы условно. Тетюшину А. Д. назначили 2 года 6 месяцев лишения свободы условно. Все они признаны виновными по статье 159 УК РФ (мошенничество).

Схема, по которой действовала эта группа, известна как минимум с осени 2022 года. По аналогичному сценарию работали и другие группы, деятельность которых ранее пресекли правоохранительные органы.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru