


Поддельные VPN в поисковой выдаче крадут учётные данные

Поддельные VPN в поисковой выдаче крадут учётные данные

Поддельные VPN в поисковой выдаче крадут учётные данные

Microsoft раскрыла детали новой кампании по краже учётных данных, в которой злоумышленники распространяют поддельные VPN-клиенты через SEO: продвигают вредоносные сайты в поисковой выдаче под видом легитимных страниц загрузки. Эту активность Microsoft отслеживает под кодовым именем Storm-2561.

Схема довольно неприятная и при этом очень житейская. Пользователь ищет в поисковике корпоративный VPN-клиент, видит сверху вроде бы знакомый результат, переходит на сайт-двойник и скачивает ZIP-архив с «установщиком».

На деле внутри оказывается троянизированный MSI-файл, который маскируется под легитимный VPN-клиент и во время установки подгружает вредоносные DLL-библиотеки.

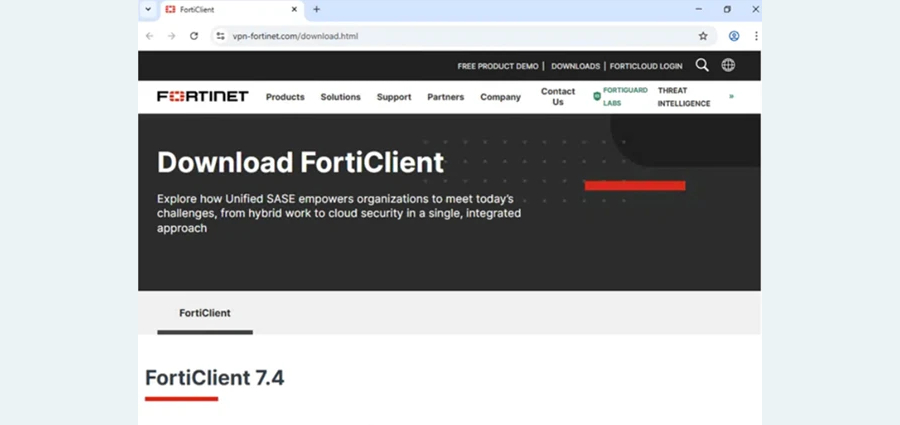
Microsoft отдельно отмечает, что в этой кампании использовались домены вроде vpn-fortinet[.]com и ivanti-vpn[.]org, а вредоносные архивы размещались в GitHub-репозиториях, которые позже были удалены.


Дальше всё строится на доверии пользователя к знакомому интерфейсу. Фальшивый клиент показывает очень правдоподобное окно входа, похожее на настоящее приложение Pulse Secure, просит ввести логин и пароль, а затем отправляет эти данные на сервер злоумышленников. После этого жертве показывают сообщение об ошибке и предлагают скачать уже «настоящий» VPN-клиент. В некоторых случаях пользователя даже перенаправляют на легитимный сайт, так что заражение можно и не заметить.

Для кражи данных используется вариант инфостилера Hyrax. Он вытаскивает не только введённые учётные данные, но и сохранённую VPN-конфигурацию, включая сведения из файла connectionstore.dat. Закрепление в системе обеспечивается через ключ реестра RunOnce, чтобы вредоносный компонент запускался и после перезагрузки устройства.

По данным Microsoft, Storm-2561 активна как минимум с мая 2025 года и уже известна использованием SEO poisoning и подделкой популярных программных брендов. Компания также сообщила, что вредоносные компоненты были подписаны действительным цифровым сертификатом на имя Taiyuan Lihua Near Information Technology Co., Ltd., но этот сертификат уже отозван.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru