


Поддельные VPN в поисковой выдаче крадут учётные данные

Поддельные VPN в поисковой выдаче крадут учётные данные

Поддельные VPN в поисковой выдаче крадут учётные данные

Microsoft раскрыла детали новой кампании по краже учётных данных, в которой злоумышленники распространяют поддельные VPN-клиенты через SEO: продвигают вредоносные сайты в поисковой выдаче под видом легитимных страниц загрузки. Эту активность Microsoft отслеживает под кодовым именем Storm-2561.

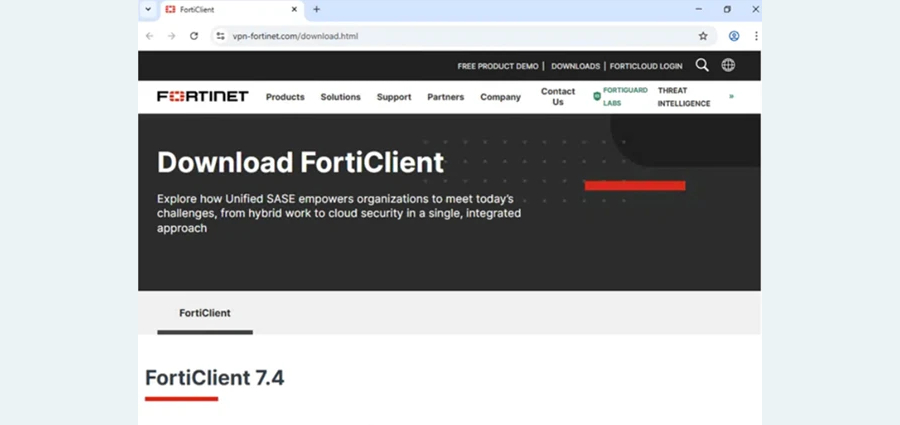
Схема довольно неприятная и при этом очень житейская. Пользователь ищет в поисковике корпоративный VPN-клиент, видит сверху вроде бы знакомый результат, переходит на сайт-двойник и скачивает ZIP-архив с «установщиком».

На деле внутри оказывается троянизированный MSI-файл, который маскируется под легитимный VPN-клиент и во время установки подгружает вредоносные DLL-библиотеки.

Microsoft отдельно отмечает, что в этой кампании использовались домены вроде vpn-fortinet[.]com и ivanti-vpn[.]org, а вредоносные архивы размещались в GitHub-репозиториях, которые позже были удалены.


Дальше всё строится на доверии пользователя к знакомому интерфейсу. Фальшивый клиент показывает очень правдоподобное окно входа, похожее на настоящее приложение Pulse Secure, просит ввести логин и пароль, а затем отправляет эти данные на сервер злоумышленников. После этого жертве показывают сообщение об ошибке и предлагают скачать уже «настоящий» VPN-клиент. В некоторых случаях пользователя даже перенаправляют на легитимный сайт, так что заражение можно и не заметить.

Для кражи данных используется вариант инфостилера Hyrax. Он вытаскивает не только введённые учётные данные, но и сохранённую VPN-конфигурацию, включая сведения из файла connectionstore.dat. Закрепление в системе обеспечивается через ключ реестра RunOnce, чтобы вредоносный компонент запускался и после перезагрузки устройства.

По данным Microsoft, Storm-2561 активна как минимум с мая 2025 года и уже известна использованием SEO poisoning и подделкой популярных программных брендов. Компания также сообщила, что вредоносные компоненты были подписаны действительным цифровым сертификатом на имя Taiyuan Lihua Near Information Technology Co., Ltd., но этот сертификат уже отозван.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru