


Уязвимости CrackArmor угрожают 12,6 млн Linux-серверов полным захватом

Уязвимости CrackArmor угрожают 12,6 млн Linux-серверов полным захватом

Уязвимости CrackArmor угрожают 12,6 млн Linux-серверов полным захватом

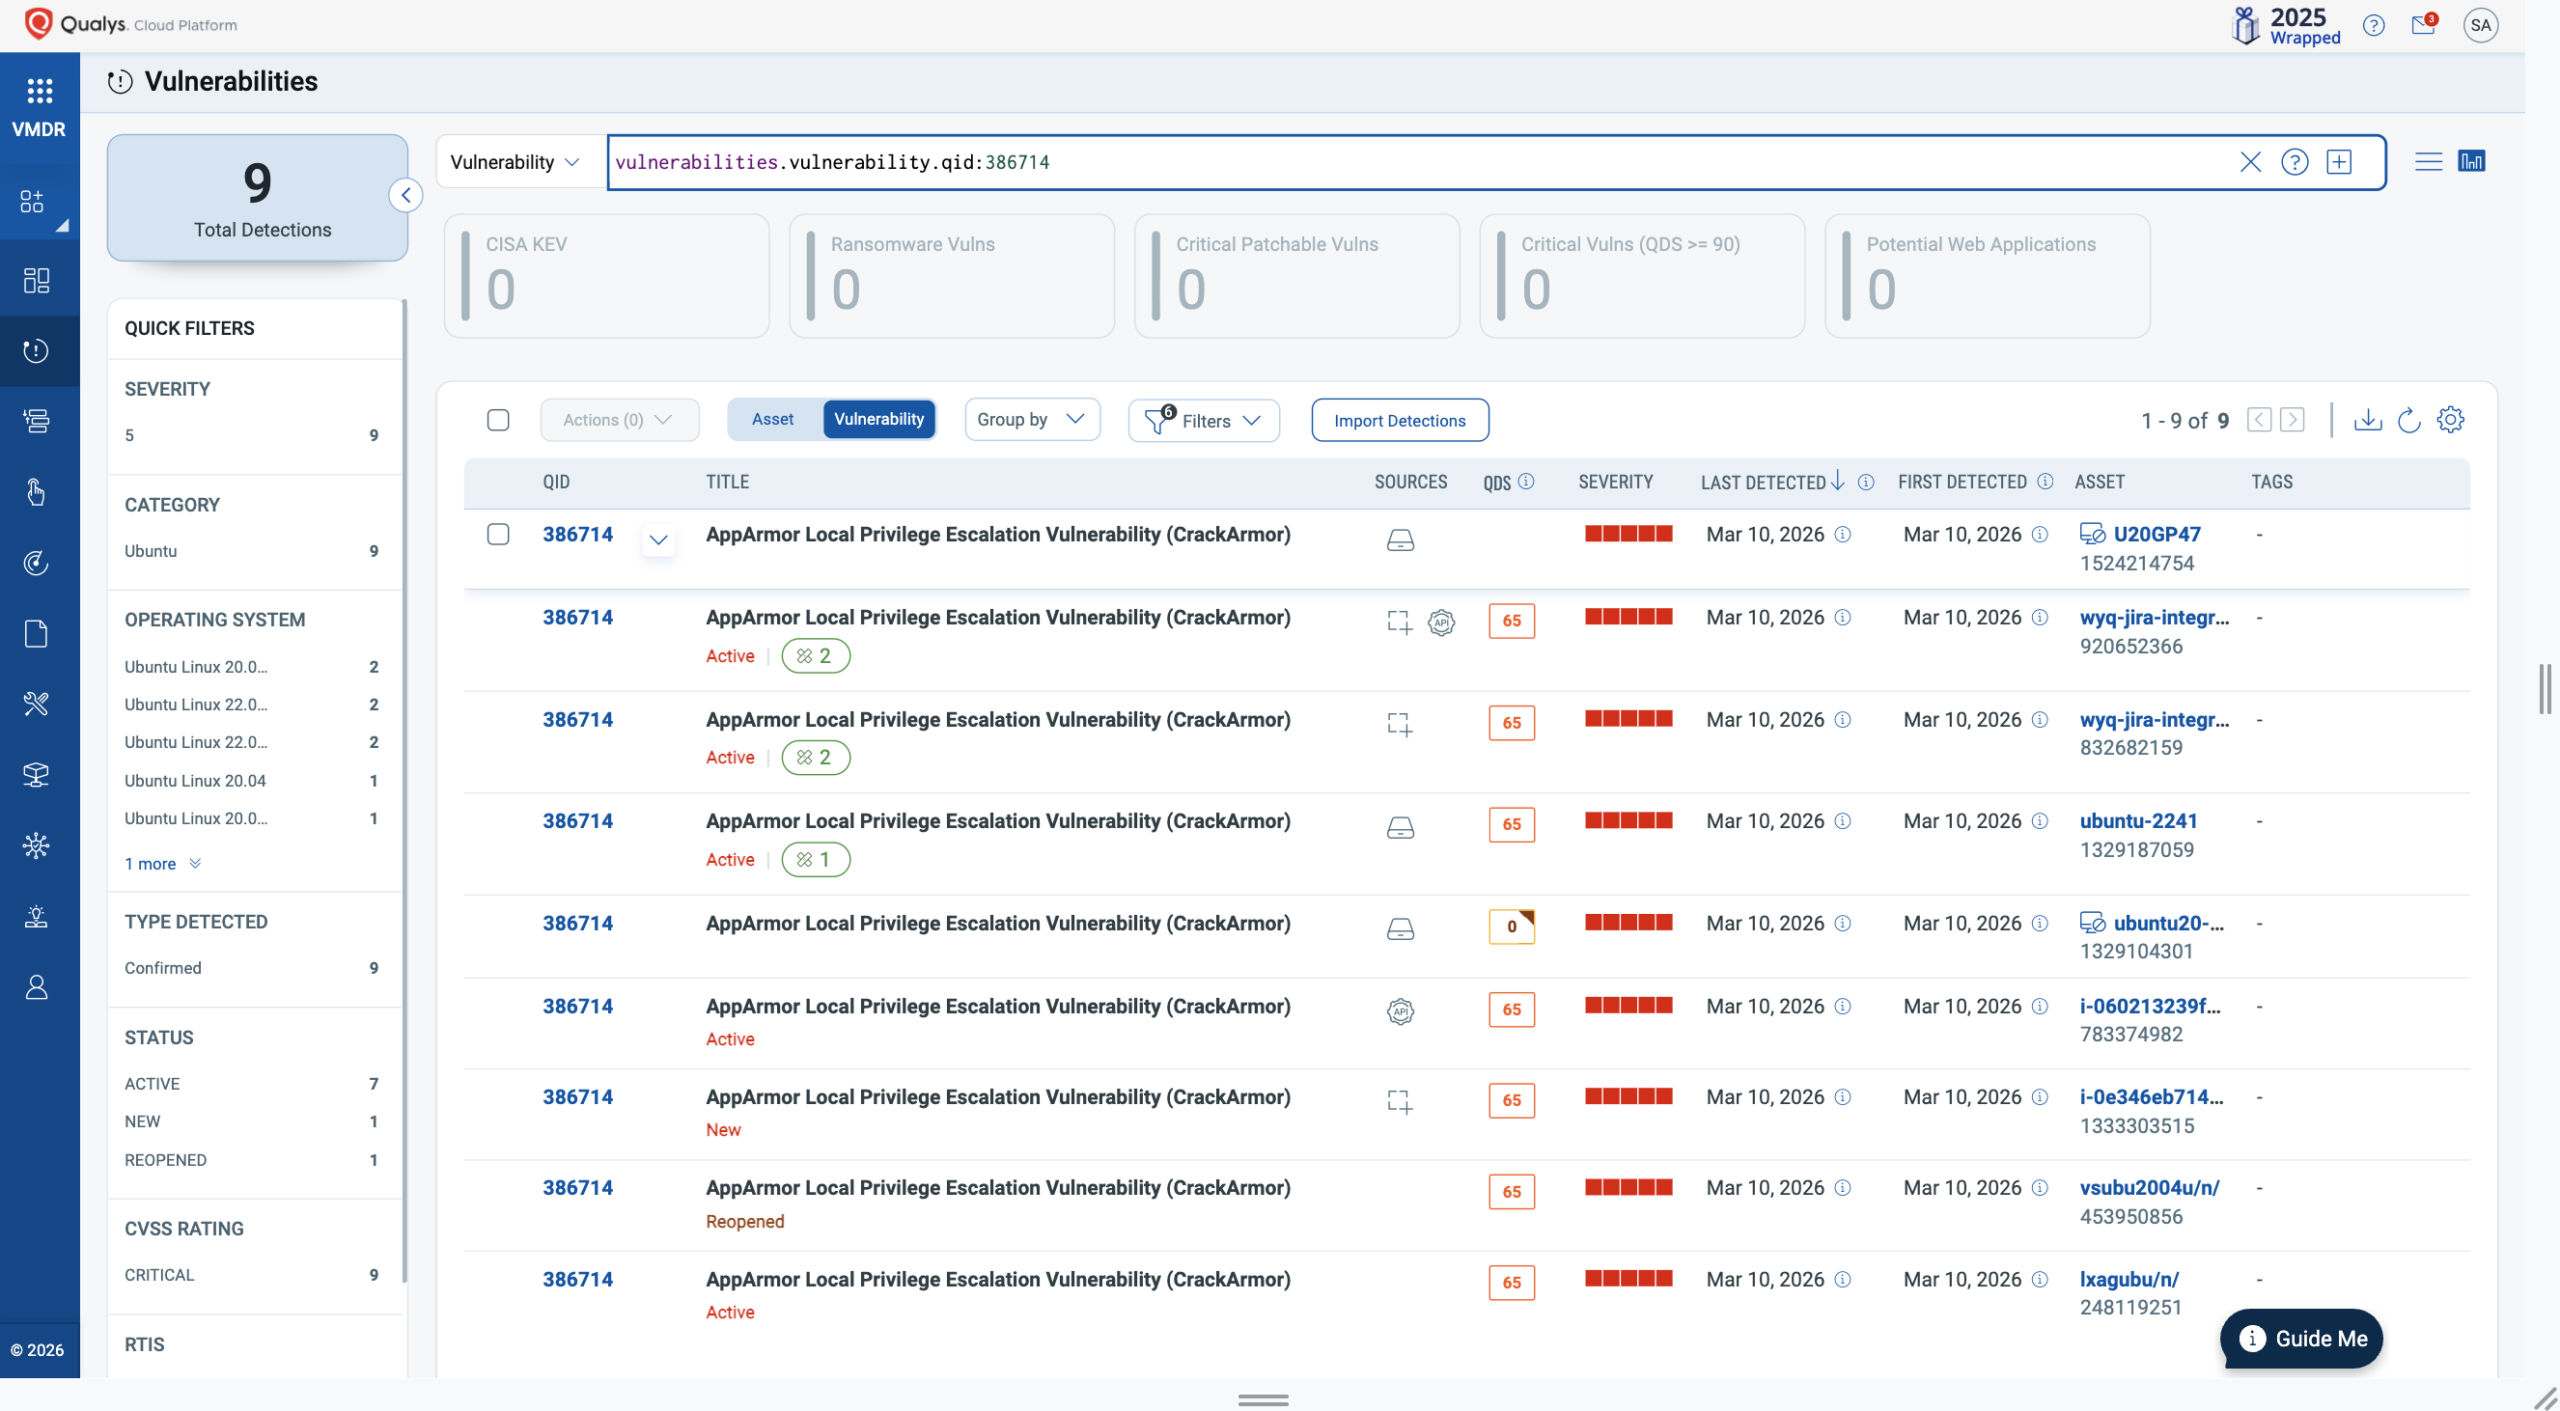
Исследователи из Qualys раскрыли сразу девять уязвимостей в AppArmor — одном из базовых защитных механизмов Linux. Эту группу дыр назвали CrackArmor. Опасность в том, что баги позволяют локальному непривилегированному пользователю обойти защитные механизмы, повысить привилегии до root и в отдельных сценариях выбраться за пределы контейнера.

По данным исследователей, уязвимости существуют ещё с 2017 года. История выглядит особенно неприятно потому, что AppArmor — вовсе не экзотика для специалистов.

В Ubuntu он загружается по умолчанию и отвечает за мандатное управление доступом, то есть ограничивает возможности приложений с помощью профилей. Именно поэтому новость касается не только отдельных серверов, но и облачных сред, контейнерной инфраструктуры и корпоративных Linux-систем в целом.

В основе CrackArmor лежит так называемая проблема «обманутый посредник» (confused deputy). Проще говоря, атакующий сам не может напрямую переписать системные политики, зато способен заставить сделать это доверенные и более привилегированные процессы. В результате ломается сама граница безопасности, на которую администратор рассчитывал.


Если эксплуатация проходит успешно, последствия могут быть очень неприятными. Речь идёт не только о локальном повышении привилегий до root, но и о нарушении контейнерной изоляции, а также о DoS-сценариях, когда система может уйти в сбой из-за переполнения стека ядра при работе с глубоко вложенными профилями. Кроме того, атакующий может фактически ослабить защиту важных сервисов, убрав или подменив критические ограничения.

Отдельный тревожный момент: на момент публикации у этих уязвимостей ещё нет официально присвоенных CVE-идентификаторов. Но это как раз тот случай, когда ждать появления номеров в реестрах не стоит. Механизмы эксплуатации уже описаны публично, а значит, у защитников времени на раскачку немного.

Поэтому главный совет прост: как можно быстрее ставить обновления ядра от своего вендора и проверять, какие системы остаются без патчей.

Подпишитесь на новости

Индид: рынок защиты учетных записей в России достиг 17 млрд рублей

Деньги на защиту доступа тратят, а проблемы с учетными записями остаются. По оценке «Индид», российский рынок Identity Security достиг 17 млрд рублей по итогам 2025 года. При этом 87,5% опрошенных компаний сталкивались с инцидентами вокруг учетных записей и прав доступа.

Исследование «Индид», подготовленное при участии Айдентити Клуба, охватило 200 организаций со штатом от 100 сотрудников.

Крупнейший сегмент рынка — управление привилегированным доступом (PAM): 5,8 млрд рублей и рост на 13% за год. Быстрее среди PAM, IdM и MFA росло управление учетными записями и доступом IdM/IGA — на 16%.

С внедрением технологий картина радует, однако с охватом все сложнее. Многофакторную аутентификацию используют около 70% участников исследования, но на всех сотрудников и системы она распространяется только в 36% организаций. Специализированная IdM есть лишь у каждой четвертой.

Самая частая проблема — ошибки при ручном назначении прав: их отметили 43,5% респондентов. Еще 35,5% сталкивались с несанкционированной активностью технических и сервисных аккаунтов. В 45,5% компаний полномочия выдают на постоянной основе до отзыва.

ИИ-агенты добавляют головной боли: 20% компаний полностью запрещают их использование, а 19% практически его не контролируют. Между тем роботу тоже нужны ограничения полномочий и контроль действий, особенно если сотрудник отдает ему собственную учетку.

Главный тормоз развития — бюджет: нехватку средств назвали 49,5% участников.

RSS: Новости на портале Anti-Malware.ru