


В Android-смартфонах нашли аппаратную дыру с доступом через USB

В Android-смартфонах нашли аппаратную дыру с доступом через USB

В Android-смартфонах нашли аппаратную дыру с доступом через USB

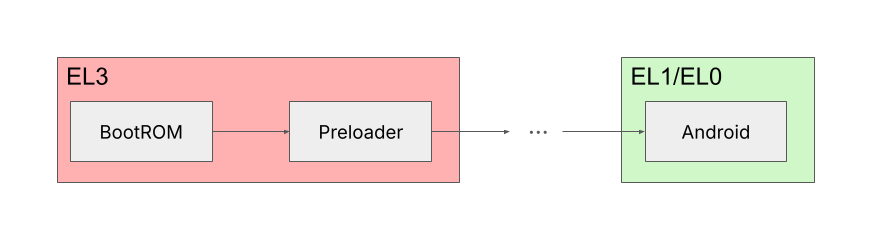
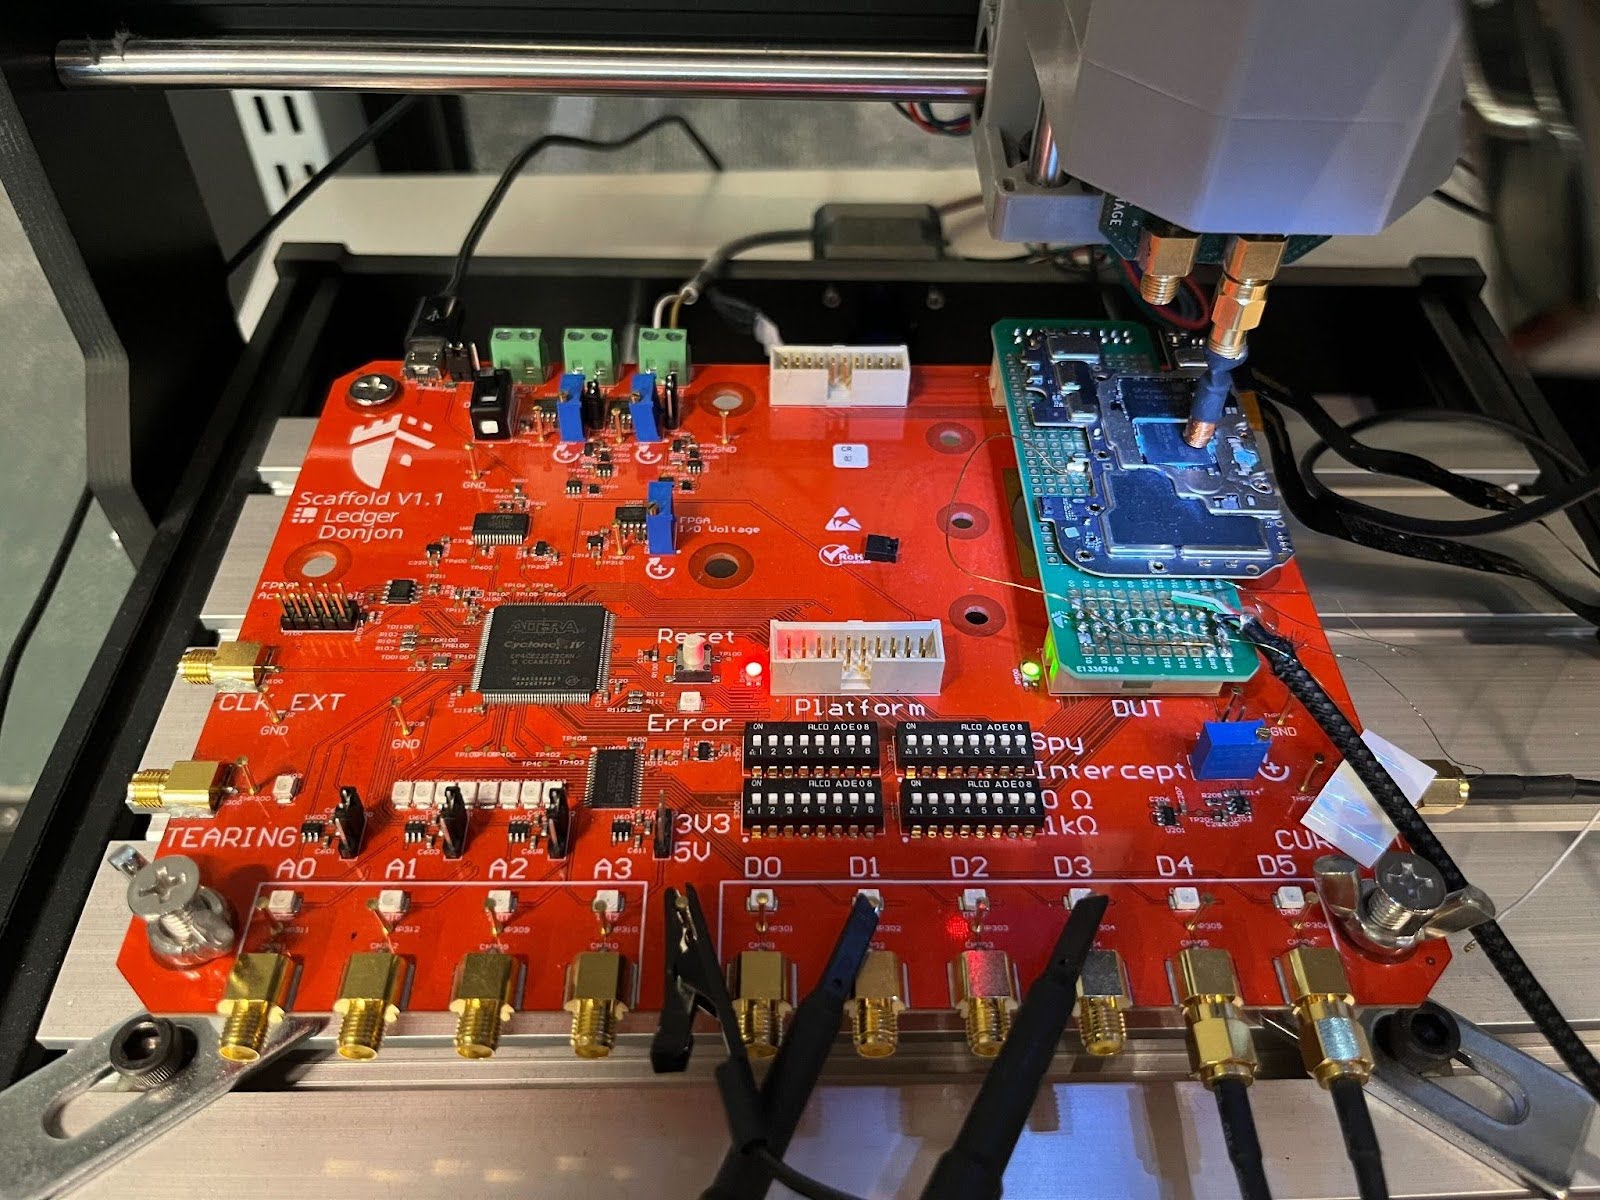
Исследователи из Donjon обнаружили аппаратную уязвимость в ряде Android-устройств на MediaTek. Проблема затрагивает ранние этапы загрузки устройства и позволяет атакующему при физическом доступе получить полный контроль над смартфоном. Специалистам удалось добиться выполнения кода в boot ROM, то есть на максимально привилегированном уровне, где обычных защитных барьеров уже почти не остаётся.

Речь идёт не о баге в каком-нибудь приложении, а о проблеме в цепочке загрузки. Donjon пишет, что после нескольких месяцев ревёрс-инжиниринга исследователи нашли способ нарушить проверки безопасности в процессе загрузки и взять управление на себя.

По их оценке, успешная атака требует повторяющихся попыток, но в условиях тестирования выполнить код удалось всего за несколько минут.


MediaTek уже включила связанную проблему в свой мартовский набор патчей. Там фигурирует кейс 2026-20435 / CVE-2026-20435, который описан как логическая ошибка в компоненте предзагрузчика, из-за которой возможен доступ к уникальным идентификаторам устройства.


Корпорация уведомила производителей устройств о проблемах и передала им патчи как минимум за два месяца до публикации. Также MediaTek отдельно отмечает, что на момент выпуска заплаток не было известно об активной эксплуатации этих уязвимостей в реальных атаках.

В бюллетене MediaTek перечислен длинный список затронутых чипсетов. Среди них, например, MT6739, MT6761, MT6765, MT6768, MT6781, MT6789, MT6833, MT6853, MT6877, MT6878, MT6893, MT6983 и другие. То есть история касается не одного экзотического чипа, а довольно широкой линейки SoC, которая использовалась в разных моделях смартфонов и планшетов.

Подпишитесь на новости

Индид: рынок защиты учетных записей в России достиг 17 млрд рублей

Деньги на защиту доступа тратят, а проблемы с учетными записями остаются. По оценке «Индид», российский рынок Identity Security достиг 17 млрд рублей по итогам 2025 года. При этом 87,5% опрошенных компаний сталкивались с инцидентами вокруг учетных записей и прав доступа.

Исследование «Индид», подготовленное при участии Айдентити Клуба, охватило 200 организаций со штатом от 100 сотрудников.

Крупнейший сегмент рынка — управление привилегированным доступом (PAM): 5,8 млрд рублей и рост на 13% за год. Быстрее среди PAM, IdM и MFA росло управление учетными записями и доступом IdM/IGA — на 16%.

С внедрением технологий картина радует, однако с охватом все сложнее. Многофакторную аутентификацию используют около 70% участников исследования, но на всех сотрудников и системы она распространяется только в 36% организаций. Специализированная IdM есть лишь у каждой четвертой.

Самая частая проблема — ошибки при ручном назначении прав: их отметили 43,5% респондентов. Еще 35,5% сталкивались с несанкционированной активностью технических и сервисных аккаунтов. В 45,5% компаний полномочия выдают на постоянной основе до отзыва.

ИИ-агенты добавляют головной боли: 20% компаний полностью запрещают их использование, а 19% практически его не контролируют. Между тем роботу тоже нужны ограничения полномочий и контроль действий, особенно если сотрудник отдает ему собственную учетку.

Главный тормоз развития — бюджет: нехватку средств назвали 49,5% участников.

RSS: Новости на портале Anti-Malware.ru