Исследователи из CloudSEK описали новую технику атак на Android, которая выглядит особенно неприятно именно потому, что ломает привычную логику защиты. Если раньше злоумышленники чаще модифицировали сами банковские или платёжные APK, то теперь, по данным компании, они всё чаще идут другим путём: подменяют не приложение, а среду, в которой оно работает.
Для этого используется фреймворк LSPosed, а сам подход CloudSEK называет Runtime Environment Manipulation.
Суть в следующем: платёжное приложение на устройстве злоумышленника остаётся полностью легитимным, с оригинальной подписью и без видимых модификаций. Но в фоне вредоносный модуль, который в отчёте фигурирует как Digital Lutera, перехватывает системные API и начинает навязывать Android ложную реальность.
В результате само приложение продолжает выглядеть легитимным и для проверок целостности, и для Play Protect, хотя вокруг него уже работает мошенническая инфраструктура.
Главная цель такой схемы — обойти UPI SIM-binding, то есть защитный механизм, который должен подтверждать, что банковский аккаунт регистрируется именно на устройстве с физически установленной сим-картой владельца.
В описанном векторе атаки он фактически ломается: модуль может подменять номер телефона, перехватывать регистрационные токены и даже имитировать отправку СМС так, чтобы приложение поверило, будто всё прошло штатно. CloudSEK отдельно пишет, что для убедительности злоумышленники даже подбрасывают фальшивые записи в базу отправленных СМС, чтобы внутренние проверки приложения видели «идеально подделанный след».
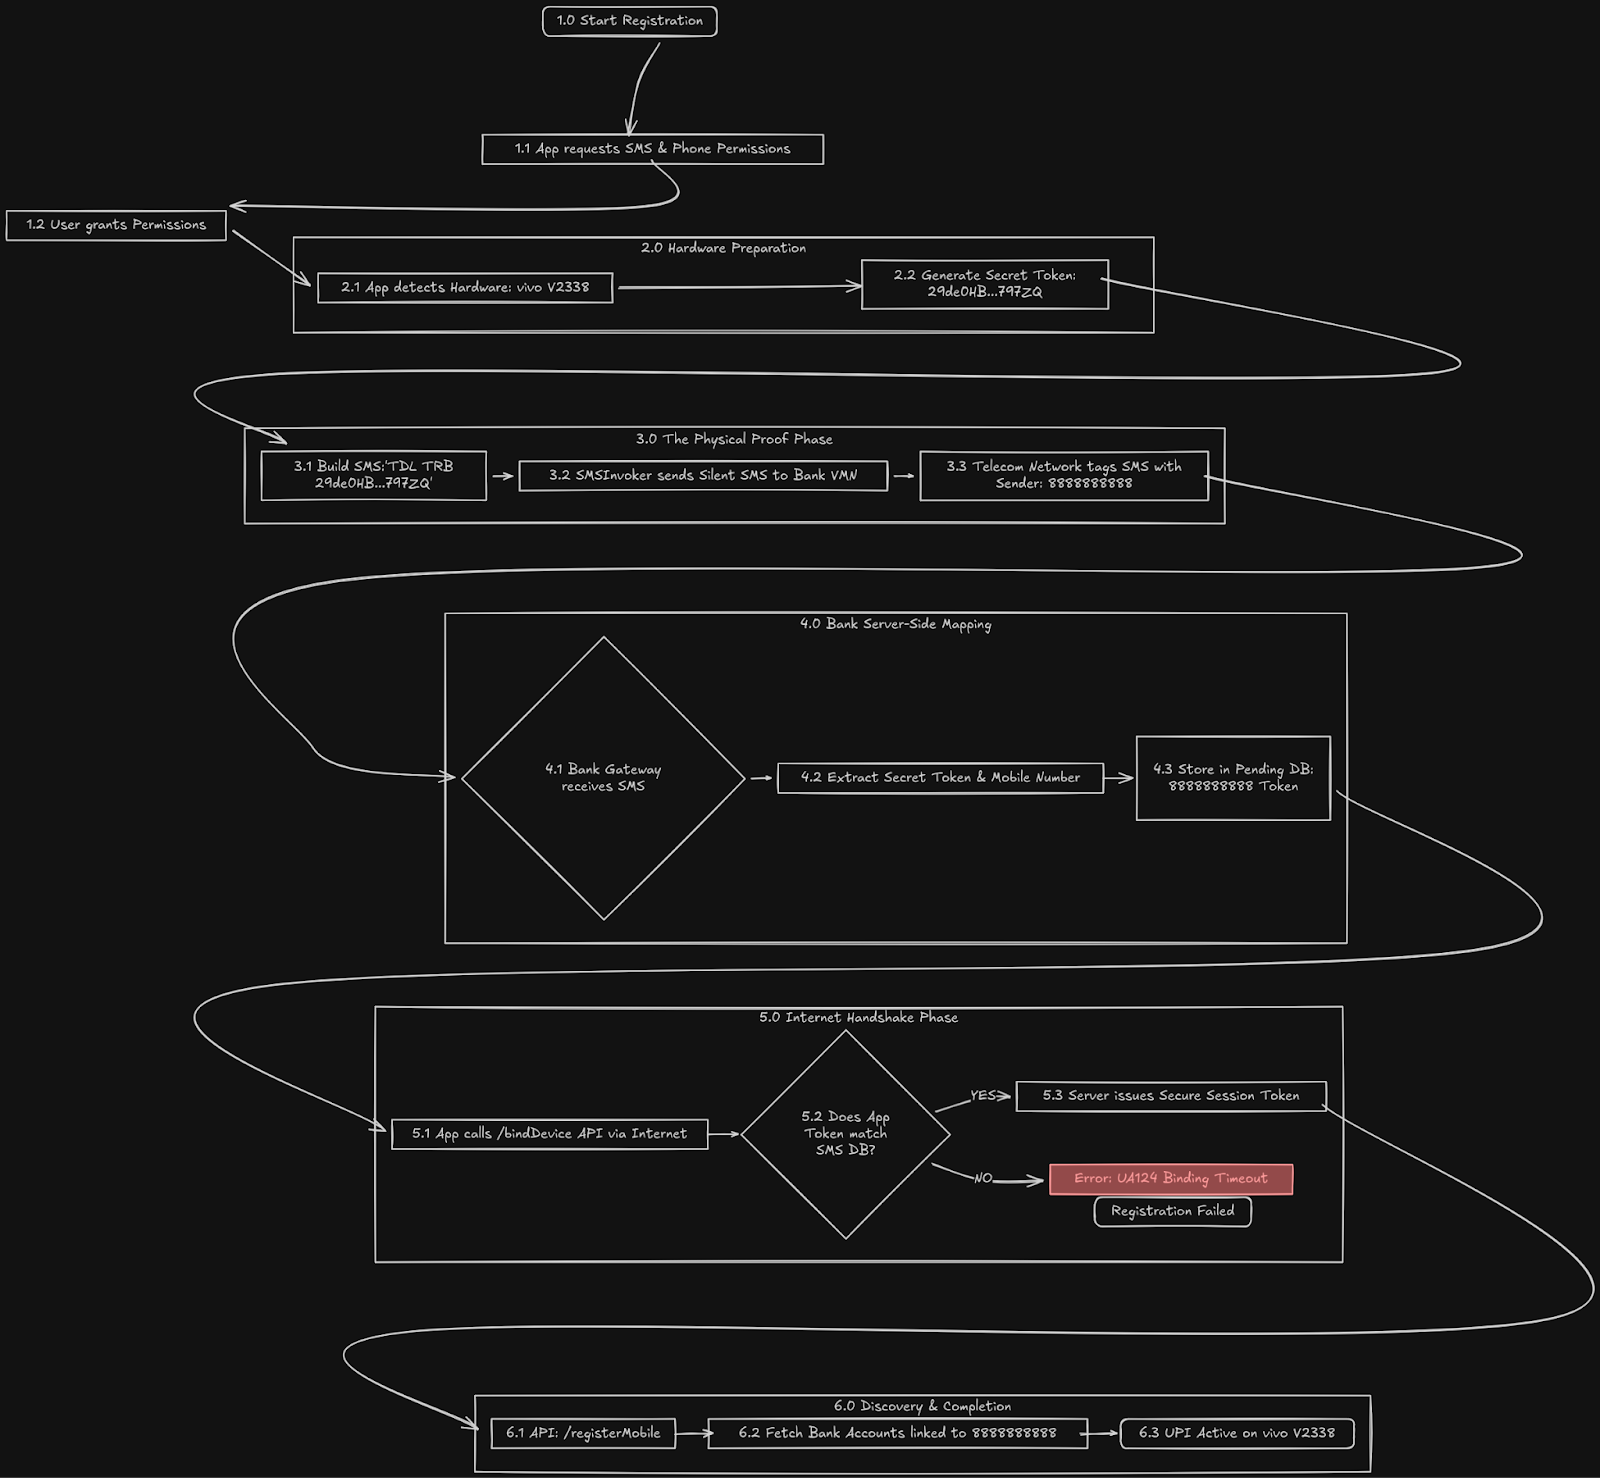
Практический смысл у схемы простой: мошенники могут зарегистрировать банковский аккаунт жертвы на удалённом устройстве, физически не имея её сим-карты под рукой. По данным CloudSEK, исследователи уже зафиксировали как минимум одну группу, у которой было более 500 успешных сообщений о входе, связанных с этим вектором.
В отчёте также упоминается разработчик или оператор под псевдонимом Berlin / @Syntext_Erorr, который, как утверждается, продвигает на киберпреступных форумах услуги по обходу UPI-защиты и сбросу ПИН-кодов.
CloudSEK считает, что такая техника ломает саму модель доверия современных мобильных платежей. Проблема тут в том, что защита долгое время опиралась на следующую логику: если приложение оригинальное, подпись валидна, а локальная проверка на устройстве ничего странного не увидела, значит всё в порядке. Новый подход как раз показывает, что этого уже недостаточно. Приложение может быть легитимным, а вот среда вокруг него — нет.
В качестве ответа исследователи предлагают банкам и платёжным сервисам жёстче использовать Play Integrity API с требованием MEETS_STRONG_INTEGRITY, чтобы отсекать устройства с разблокированным загрузчиком, а также уходить от слепого доверия к локальным подтверждениям на смартфоне и проверять на стороне оператора, действительно ли регистрационные сообщения проходили через сотовую сеть.