


Новая лазейка в Android ломает логику защиты банковских приложений

Новая лазейка в Android ломает логику защиты банковских приложений

Новая лазейка в Android ломает логику защиты банковских приложений

Исследователи из CloudSEK описали новую технику атак на Android, которая выглядит особенно неприятно именно потому, что ломает привычную логику защиты. Если раньше злоумышленники чаще модифицировали сами банковские или платёжные APK, то теперь, по данным компании, они всё чаще идут другим путём: подменяют не приложение, а среду, в которой оно работает.

Для этого используется фреймворк LSPosed, а сам подход CloudSEK называет Runtime Environment Manipulation.

Суть в следующем: платёжное приложение на устройстве злоумышленника остаётся полностью легитимным, с оригинальной подписью и без видимых модификаций. Но в фоне вредоносный модуль, который в отчёте фигурирует как Digital Lutera, перехватывает системные API и начинает навязывать Android ложную реальность.

В результате само приложение продолжает выглядеть легитимным и для проверок целостности, и для Play Protect, хотя вокруг него уже работает мошенническая инфраструктура.

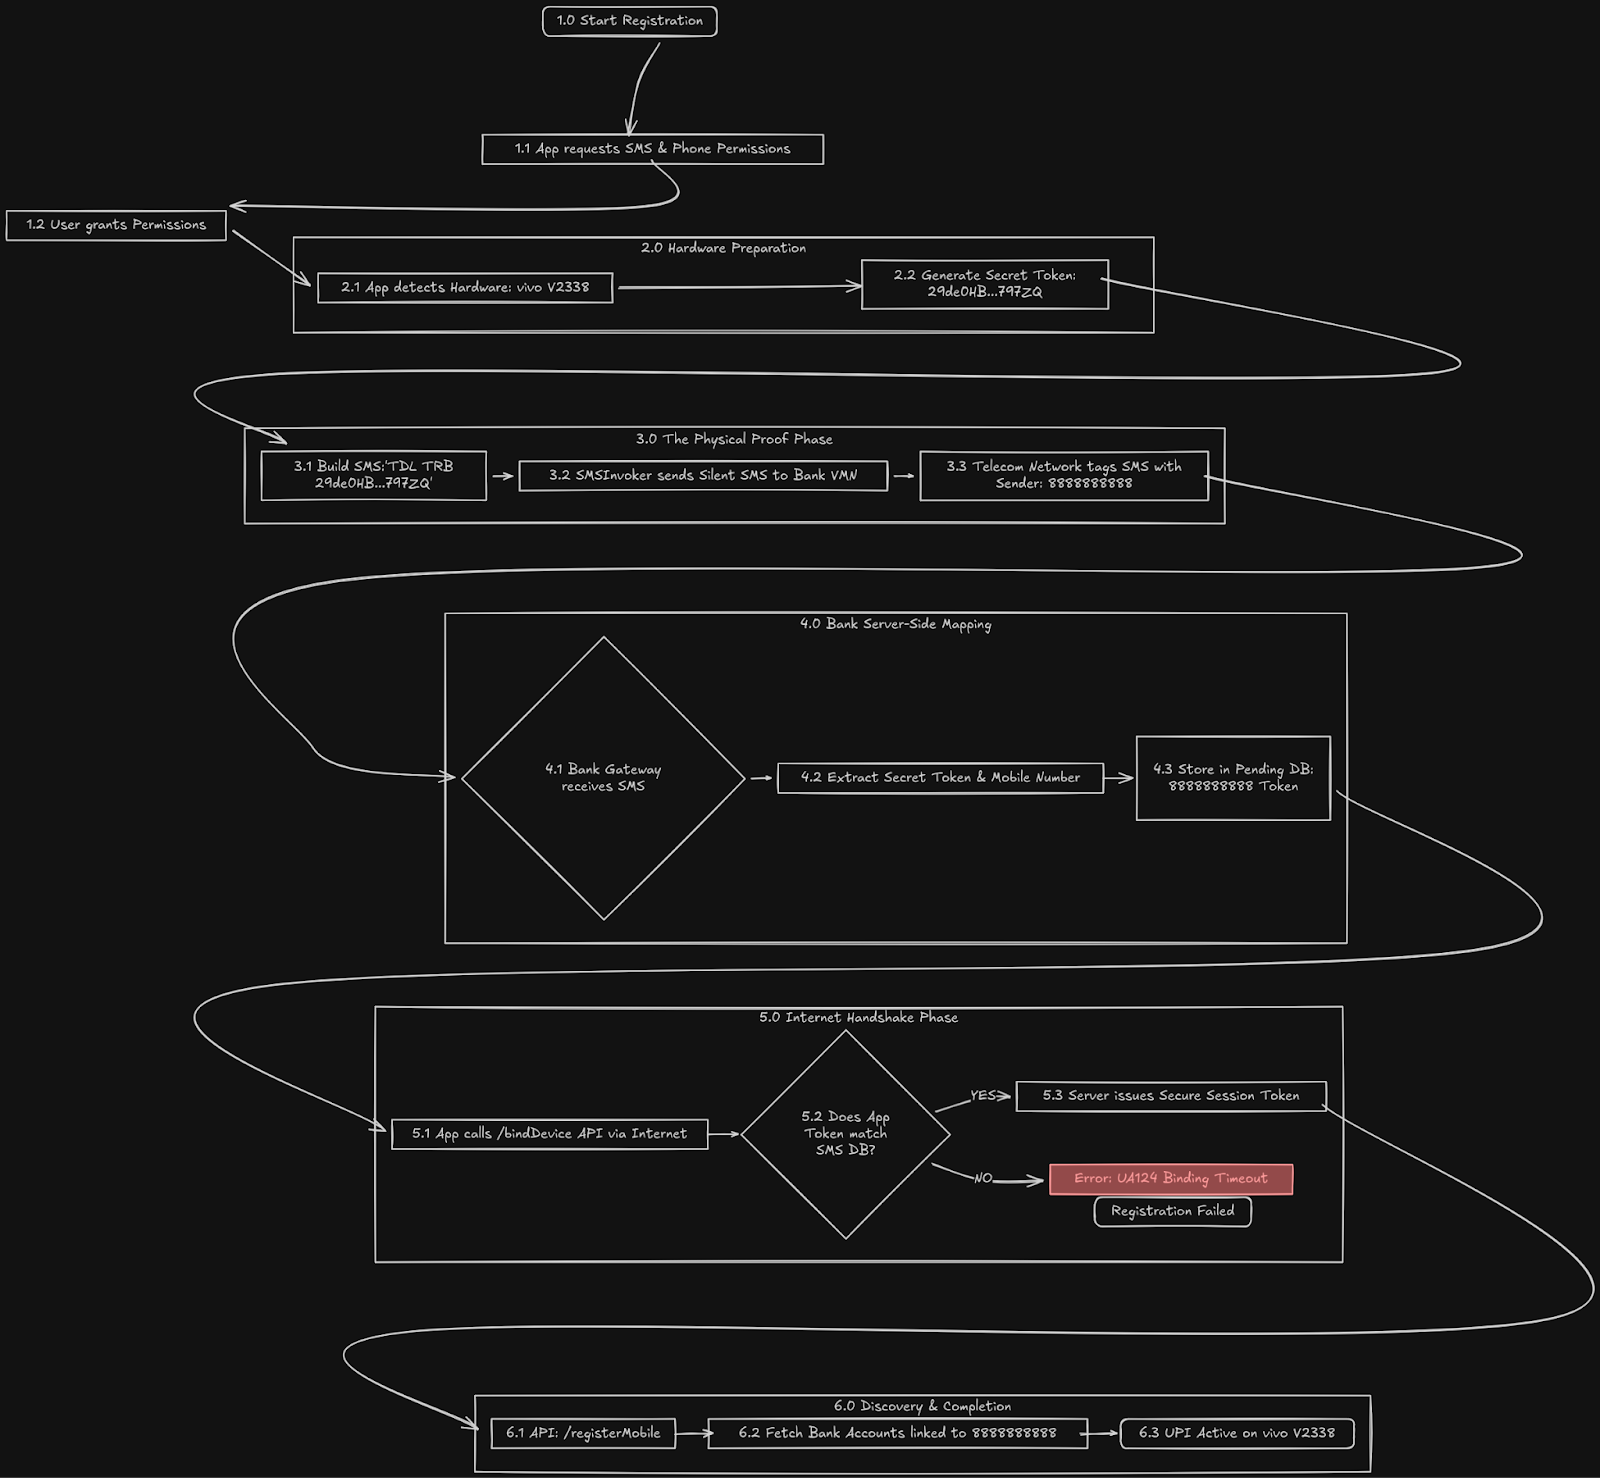
Главная цель такой схемы — обойти UPI SIM-binding, то есть защитный механизм, который должен подтверждать, что банковский аккаунт регистрируется именно на устройстве с физически установленной сим-картой владельца.

В описанном векторе атаки он фактически ломается: модуль может подменять номер телефона, перехватывать регистрационные токены и даже имитировать отправку СМС так, чтобы приложение поверило, будто всё прошло штатно. CloudSEK отдельно пишет, что для убедительности злоумышленники даже подбрасывают фальшивые записи в базу отправленных СМС, чтобы внутренние проверки приложения видели «идеально подделанный след».


Практический смысл у схемы простой: мошенники могут зарегистрировать банковский аккаунт жертвы на удалённом устройстве, физически не имея её сим-карты под рукой. По данным CloudSEK, исследователи уже зафиксировали как минимум одну группу, у которой было более 500 успешных сообщений о входе, связанных с этим вектором.

В отчёте также упоминается разработчик или оператор под псевдонимом Berlin / @Syntext_Erorr, который, как утверждается, продвигает на киберпреступных форумах услуги по обходу UPI-защиты и сбросу ПИН-кодов.

CloudSEK считает, что такая техника ломает саму модель доверия современных мобильных платежей. Проблема тут в том, что защита долгое время опиралась на следующую логику: если приложение оригинальное, подпись валидна, а локальная проверка на устройстве ничего странного не увидела, значит всё в порядке. Новый подход как раз показывает, что этого уже недостаточно. Приложение может быть легитимным, а вот среда вокруг него — нет.

В качестве ответа исследователи предлагают банкам и платёжным сервисам жёстче использовать Play Integrity API с требованием MEETS_STRONG_INTEGRITY, чтобы отсекать устройства с разблокированным загрузчиком, а также уходить от слепого доверия к локальным подтверждениям на смартфоне и проверять на стороне оператора, действительно ли регистрационные сообщения проходили через сотовую сеть.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru