

В WordPress срочно закрыли 10 уязвимостей одним обновлением

В WordPress срочно закрыли 10 уязвимостей одним обновлением

В WordPress срочно закрыли 10 уязвимостей одним обновлением

У администраторов сайтов на WordPress появился хороший повод проапдейтить свои ресурсы 10 марта 2026 года разработчики выпустили версию WordPress 6.9.2, этот релиз целиком посвящён безопасности. Всем пользователям движка прямо рекомендуют установить его как можно быстрее.

По информации WordPress, релиз 6.9.2 закрывает 10 уязвимостей. Среди них — проблема выхода за пределы рабочего каталога (path traversal) в PclZip, XXE во внешней библиотеке getID3, несколько обходов аутентификации, сразу несколько вариантов XSS, а также Regex DoS, blind SSRF и слабое место в цепочке PoP в HTML API и Block Registry.

То есть набор получился довольно пёстрый: от неприятных багов в обработке файлов до рисков на стороне сервера и админки.

Особенно неприятен тот факт, что часть исправлений касается довольно чувствительных мест: например, закрыты обходы аунетификации в функциях AJAX query-attachments и Notes, а среди XSS-уязвимостей упоминаются проблемы в навигационных меню, data-wp-bind и сценарии, позволяющем подменять клиентские шаблоны в административной части.

Команда WordPress при этом сохранила привычную позицию: официально поддерживается только самая свежая версия движка в актуальной ветке. Но для этого релиза команда пошла навстречу более широкой аудитории и разнесла критические патчи по другим поддерживаемым веткам. Бэкпорт сделали для всех подходящих веток вплоть до 4.7.

Есть, правда, и маленькая ложка дёгтя. Уже в день выхода 6.9.2 WordPress сообщил, что у части пользователей после обновления фронтенд сайта мог отображаться пустым. Проблему связали с некоторыми темами, которые используют нестандартный способ загрузки шаблонов через так называемые строковые объекты.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.
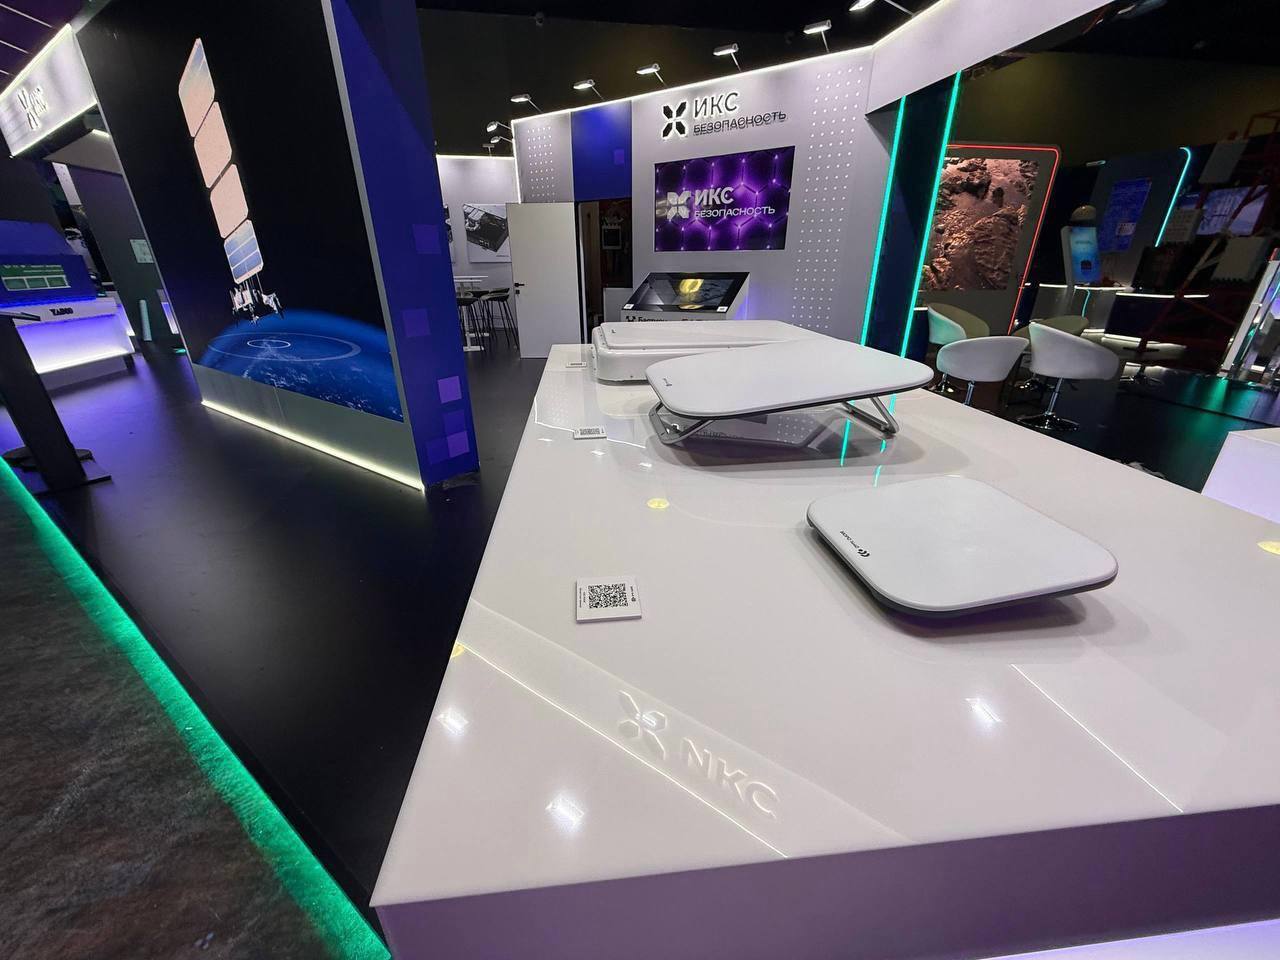

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru