


Некоторые районы Москвы остались без мобильной связи

Некоторые районы Москвы остались без мобильной связи

Некоторые районы Москвы остались без мобильной связи

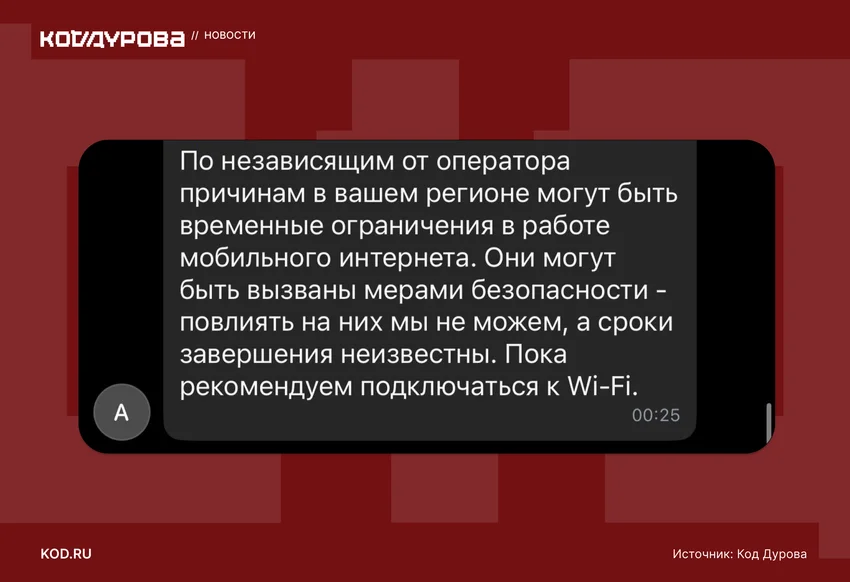
Вечером 5 марта в некоторых районах Южного административного округа Москвы пропали мобильная связь и мобильный интернет. К утру 6 марта проблемы сохранялись. При этом в остальных частях города перебоев не наблюдалось.

О сбоях сообщил портал «Код Дурова» со ссылкой на собственные источники. Позже информацию подтвердили операторы МТС, Т2 и Т-Мобайл. Они объяснили ограничения в работе связи «мерами безопасности».

При нахождении в районах, где действуют ограничения, на телефоне отображается статус «Только экстренные вызовы». В отдельных случаях сигнал 3G может появляться кратковременно.

«Сейчас в вашем районе могут быть ограничения в доступности услуг связи: интернет, голосовая связь, возможна потеря сети. Причины не зависят от оператора и никак не связаны с работоспособностью наших сетей. Ограничения обусловлены мерами безопасности. Мы не можем повлиять на снятие ограничений, и их сроки нам неизвестны. Однако мы очень рассчитываем на восстановление сервиса в ближайшее время», — такой комментарий предоставил порталу Т-Мобайл.

Подпишитесь на новости

ГосВПН и радар ДПС оказались приманками для установки Android-трояна

Обещают показать экипажи ДПС, камеры и бензин на заправках, а устанавливают загрузчик Android-трояна. Ф6/F6 обнаружила приложение-приманку «ДПС радар. Топливо онлайн», через которое распространяют ZloyRAT. Полезные для водителя функции здесь работают прежде всего на интересы злоумышленников.

На том же сайте предлагали «Радар БПЛА» и GosuVPN — якобы бесплатный государственный VPN.

По данным F6, за этими названиями тоже скрывались дропперы: программы, устанавливающие на устройство другие вредоносные программы.

ZloyRAT собирает контакты, входящие СМС и пуш-уведомления, позволяет отправлять сообщения и USSD-команды, а также совершать звонки без ведома владельца. После запуска приложение запрашивает доступ к СМС, контактам и управлению звонками.


Для маскировки троян открывает легитимный сайт. Пользователь видит знакомую страницу, пока программа занимается своими делами. В списке интересующих её приложений есть более 60 российских банковских и финансовых сервисов, а также маркетплейсы, госсервисы и Telegram.


По обращению CERT F6 вредоносный сайт заблокировали в России. Однако сама приманка легко меняет адрес и название.


Компания рекомендует не устанавливать APK по ссылкам из чатов и проверять запрашиваемые права.

RSS: Новости на портале Anti-Malware.ru