


Нейросеть написала ОС, но Vib-OS развалилась уже на базовых задачах

Нейросеть написала ОС, но Vib-OS развалилась уже на базовых задачах

Нейросеть написала ОС, но Vib-OS развалилась уже на базовых задачах

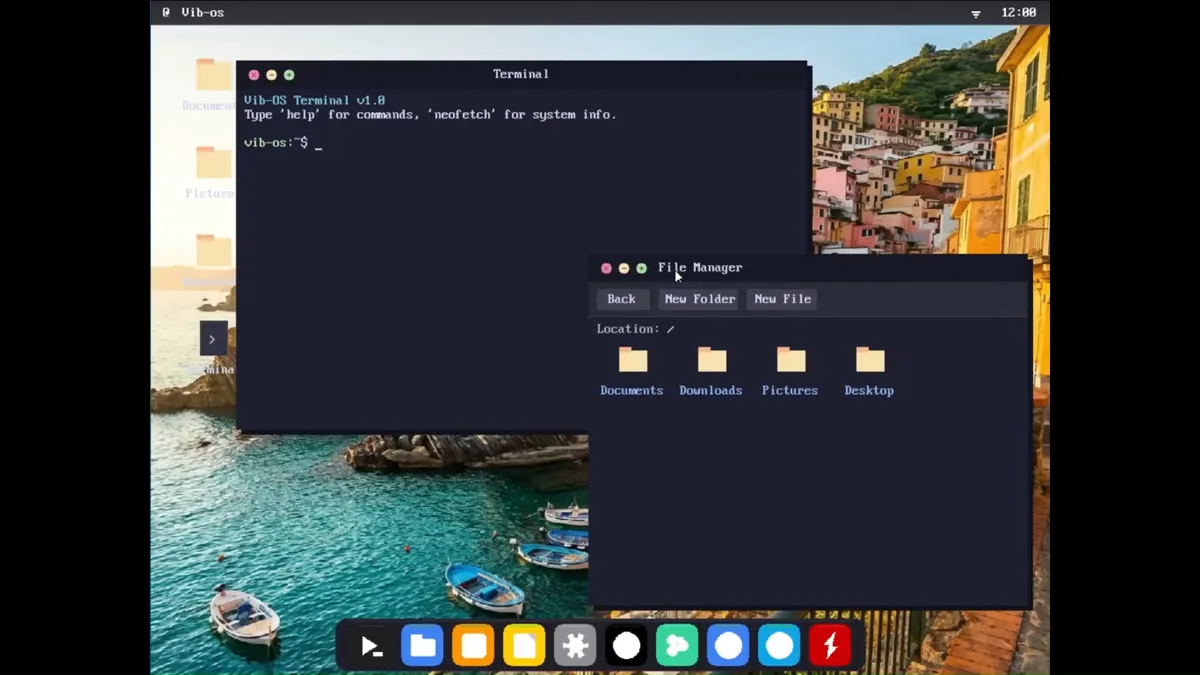
У вайб-кодинга появился ещё один показательный кейс. В Сети обсуждают Vib-OS — операционную систему, которую на GitHub подают как «vibe-coded AI OS» с поддержкой ARM64 и x86_64, собственным ядром, GUI в духе macOS, сетевым стеком и даже нативным запуском Doom. Но на практике всё оказалось куда менее красиво, чем в README.

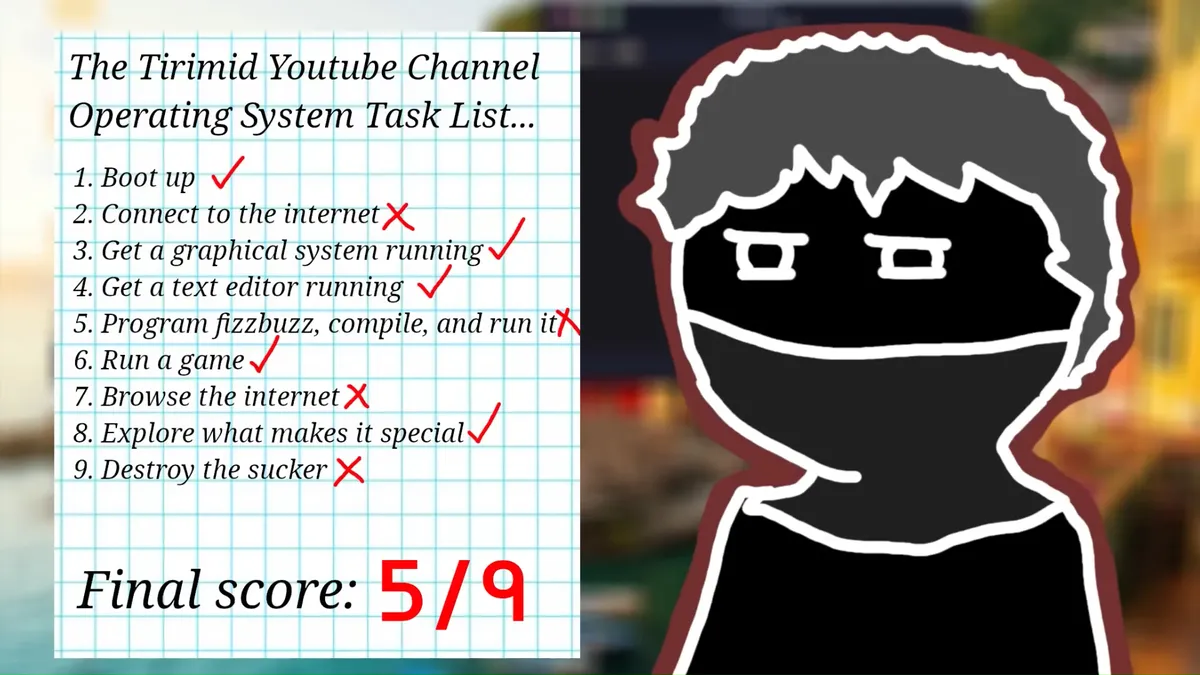
Поводом стал ролик ютубера tirimid, который решил погонять Vib-OS по своему обычному чек-листу для малоизвестных ОС.

Уже на этапе запуска начались приключения: систему, по его словам, было непросто просто нормально загрузить. А когда она всё-таки стартовала, выяснилось, что за эффектным интерфейсом скрывается довольно сырой набор функций.

Самое ироничное здесь в том, что README обещает намного больше, чем удалось увидеть в реальном тесте. На странице проекта заявлены рабочие сеть, файловый менеджер, Python, Nano и даже «Classic Doom running natively».


Но в обзоре интернет-подключение так и не заработало, создание новых папок и файлов в менеджере не срабатывало, блокнот вёл себя странно и не умел нормально сохранять текст, а иконка Doom вообще ничего не запускала. Вместо браузера, как заметили в тесте, открывался скорее просмотрщик изображений.

Выглядит это всё как довольно типичная история про ИИ-проект, который хорошо продаёт идею, но спотыкается на базовых вещах. Особенно на фоне того, что сам репозиторий Vib-OS уже собрал заметное внимание на GitHub, а в открытых баг-репортах накопился длинный список претензий — от ошибок в памяти и многопоточности до архитектурных проблем на x86_64.


Сам автор проекта с критикой, похоже, не очень согласен. В комментариях на Hackaday создатель Vib-OS написал, что обзорщик «плохо сделал обзор» и посоветовал запускать систему в QEMU. Это, впрочем, не отменяет главного: прямо сейчас Vib-OS выглядит скорее как любопытный эксперимент и витрина возможностей вайб-кодинга.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru