


В Telegram обещают фитнес-приложение, а ставят троян на Android

В Telegram обещают фитнес-приложение, а ставят троян на Android

В Telegram обещают фитнес-приложение, а ставят троян на Android

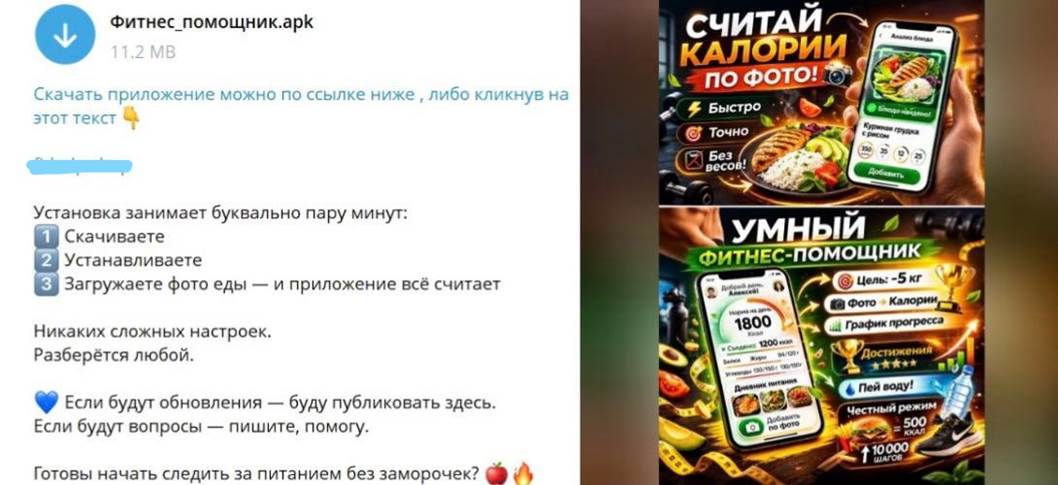
Злоумышленники придумали новый способ залезть в Android-смартфоны россиян, на этот раз под видом «полезного фитнес-приложения» для подсчёта калорий. Эксперты «Лаборатории Касперского» описывают схему так: в Telegram появляются чаты, которые маскируются под официальные каналы сети спортивных клубов, раздавая apk-файл с сюрпризом.

Фишка в том, что атакующие не просто кидают ссылку где попало, а стараются выглядеть «своими».

Они приглашают людей прямо из аудитории настоящего канала и с помощью ботов стирают системные сообщения о вступлении новых участников, чтобы у чата было меньше признаков «левого» происхождения и он походил на официальный.

Дальше всё построено на эмоциях и выгоде: в чат отправляют сообщение якобы от имени клуба: мол, держите бесплатно приложение, которое умеет считать калории по фото, распознавать блюда, автоматически рассчитывать БЖУ, подбирать норму калорий под цель и рисовать график веса. Внутри — apk-файл (установщик Android-приложений) и ссылка на скачивание.


А вот дальше начинается самое неприятное. Скачанное «приложение» открывает поддельное окно якобы официального магазина и предлагает установить фитнес-помощник. Однако вместо него на устройство попадает дроппер — программа-загрузчик, чья задача незаметно подтянуть следующий этап атаки. В этом случае речь идёт о трояне для удалённого доступа BTMOB RAT (известен как минимум с 2024 года). Цель — кража денег и пользовательских данных.

Чтобы приманка не терялась в переписке, сообщение с «подарком» то исчезает, то появляется снова. Вероятно, его специально удаляют и публикуют заново, так оно регулярно оказывается наверху ленты и чаще попадается на глаза.

Эксперт по кибербезопасности «Лаборатории Касперского» Дмитрий Калинин подчёркивает: рассылка apk-файлов в мессенджерах — классическая тактика, а здесь дополнительно сыграли на сезонности: перед тёплым временем года бесплатный «фитнес-помощник» выглядит особенно заманчиво. Его рекомендация простая: проверять, от кого пришло предложение, и не ставить apk «по акции», если не уверены в источнике.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru