


Фейковая «проверка Google» превращает браузер в прокси хакеров

Фейковая «проверка Google» превращает браузер в прокси хакеров

Фейковая «проверка Google» превращает браузер в прокси хакеров

Исследователи Malwarebytes обнаружили фишинговую кампанию, в которой злоумышленники маскируются под Google и предлагают пользователям пройти «проверку безопасности» аккаунта. На деле всё заканчивается установкой вредоносного веб-приложения, способного перехватывать одноразовые коды, воровать адреса криптокошельков и даже использовать браузер жертвы как прокси для атак.

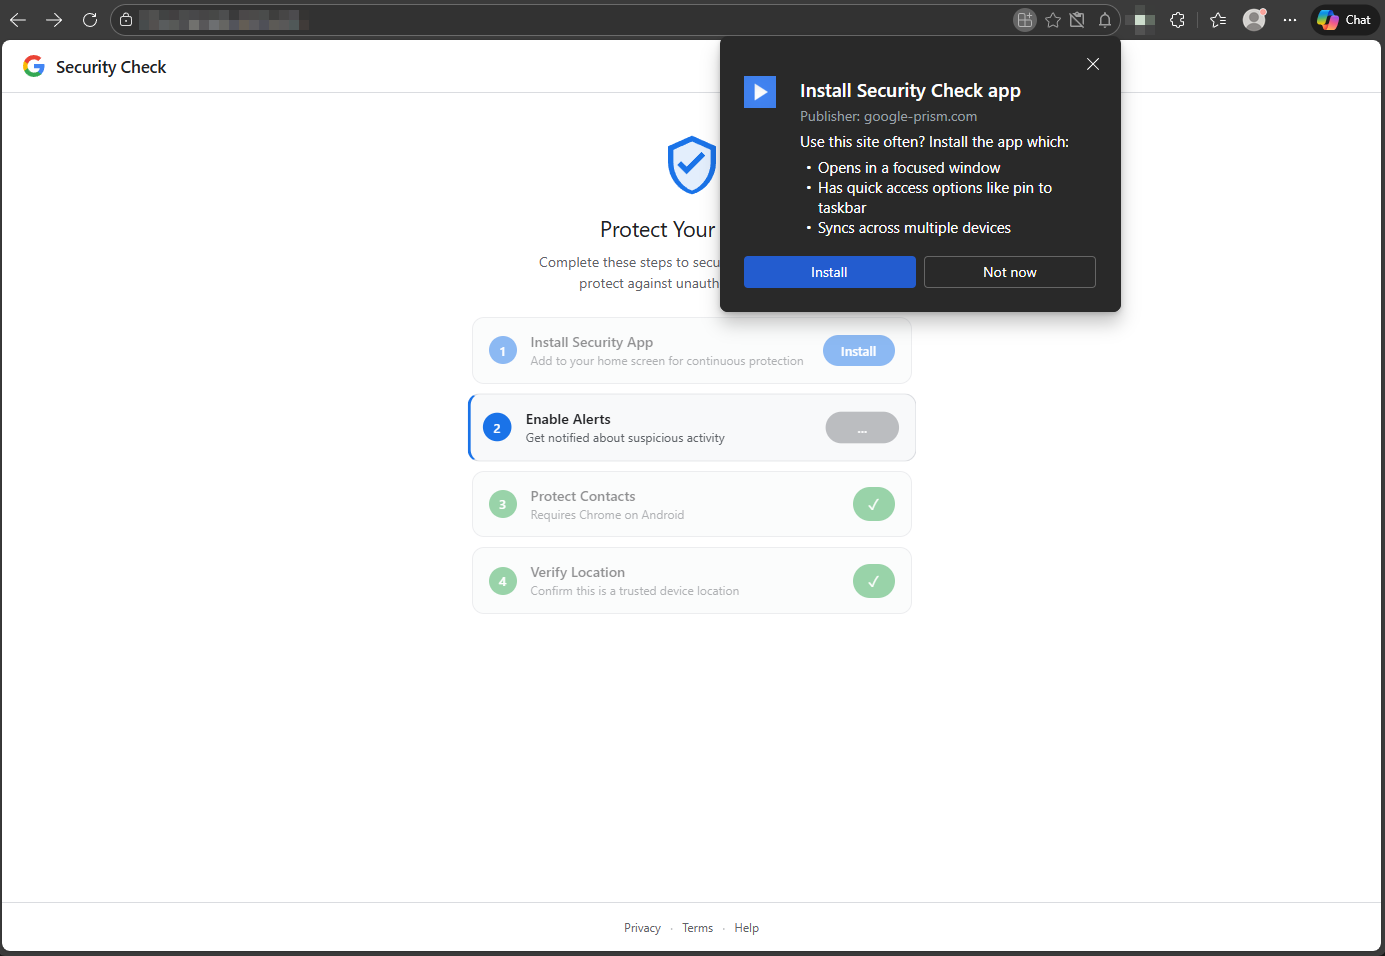
Сценарий выглядит убедительно. Пользователь попадает на сайт с доменом google-prism[.]com, который оформлен как сервис безопасности Google.

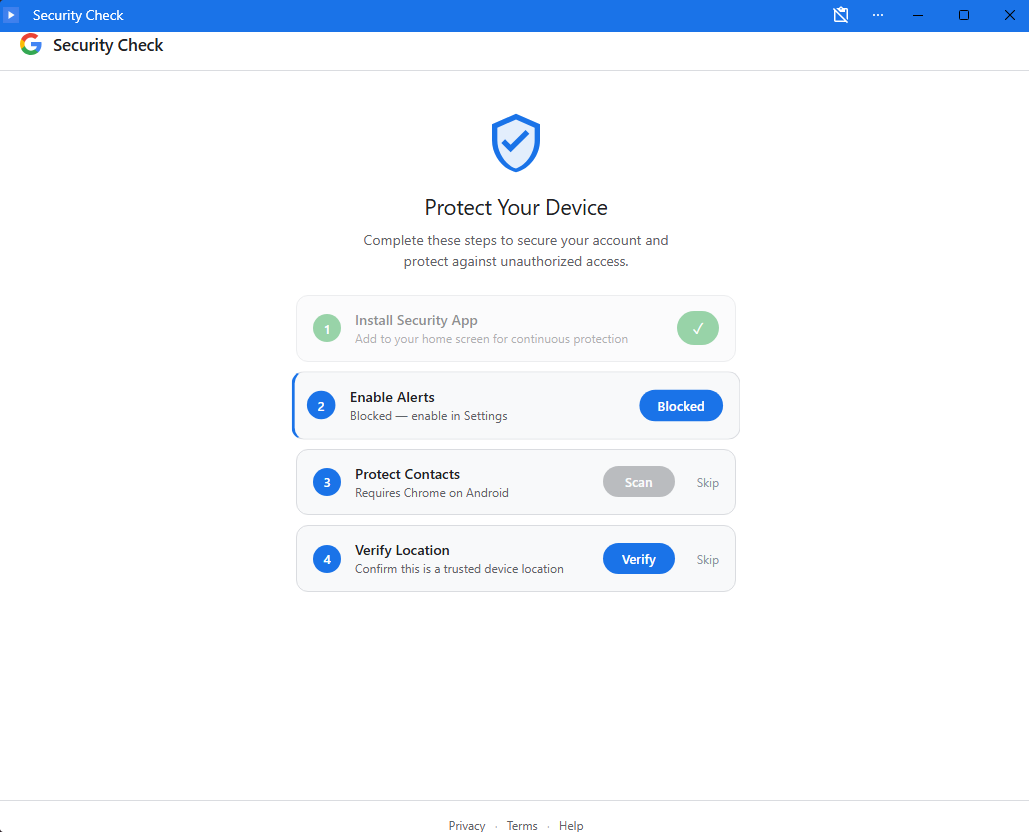
Ему предлагают пройти несколько шагов «для усиленной защиты»: выдать разрешения, включить уведомления и установить прогрессивное веб-приложение (PWA). В некоторых случаях дополнительно предлагается скачать APK-файл для Android якобы для защиты контактов.

Особенность PWA в том, что такое приложение устанавливается прямо из браузера и выглядит почти как обычная программа — открывается в отдельном окне без привычной адресной строки. Этим и пользуются атакующие.


После установки вредоносное веб-приложение получает доступ к буферу обмена, геолокации, контактам и уведомлениям. Оно также использует WebOTP API, чтобы попытаться перехватывать коды подтверждения из СМС. При этом каждые 30 секунд приложение проверяет сервер злоумышленников на наличие новых команд.

Отдельно исследователи отмечают функцию WebSocket-ретрансляции: по сути, браузер жертвы превращается в HTTP-прокси. Атакующий может отправлять через него веб-запросы так, будто находится внутри сети пользователя, и получать полные ответы с заголовками. Это позволяет сканировать внутреннюю сеть и взаимодействовать с ресурсами от имени жертвы.


Даже если Android-приложение не установлено, веб-версия уже способна перехватывать данные из буфера обмена (в том числе адреса криптокошельков), одноразовые пароли и собирать цифровой отпечаток устройства.

Если же пользователь скачивает APK, риски возрастают. Приложение запрашивает 33 разрешения: доступ к СМС, звонкам, микрофону, контактам и специальным возможностям ОС. Внутри обнаружены компоненты для перехвата нажатий клавиш, чтения уведомлений и извлечения учетных данных. Для закрепления в системе зловред регистрируется как администратор устройства и запускается при старте системы.

В Malwarebytes подчёркивают: никакие настоящие проверки безопасности Google не проводятся через всплывающие веб-страницы и не требуют установки стороннего ПО. Все инструменты защиты доступны только через официальный аккаунт Google.

Подпишитесь на новости

MaxPatrol SIEM 28.0: больше событий на том же железе, меньше аппетит к RAM

Positive Technologies выпустила MaxPatrol SIEM 28.0 и предлагает SOC выжать больше из уже имеющихся серверов. По внутренним тестам компании, система потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти по сравнению с предыдущей версией. Покупку нового железа, возможно, получится отложить.

Разработчики оптимизировали компоненты обработки событий ИБ и хранения данных.

В приведённом компанией примере компонент версии 27.6 обрабатывал 20 тысяч событий в секунду, а после обновления — уже 40 тысяч на сопоставимых аппаратных ресурсах.

Архитектуру тоже пересмотрели. Если MaxPatrol SIEM работает отдельно от других платформенных продуктов, например MaxPatrol VM, ненужные роли можно не устанавливать. Меньше лишних компонентов — больше свободных ресурсов.

Обновился и модуль поведенческого анализа MaxPatrol BAD. Новый компонент HackTracker ищет злоумышленника по поведению, а не только по используемым инструментам. Кроме того, модуль теперь анализирует события с Unix-узлов и связывает их в цепочки подозрительной активности.

В версии 28.0 упростили настройку ИИ-помощника PT Naira. Он помогает писать правила нормализации, объясняет события и ищет информацию в документации. По заявлению разработчика, помощник способен сократить время расследования до 50%, а трудозатраты на создание правил — до 90%. Его обновления будут выходить независимо от релизов SIEM.

Аналитикам добавили больше контекста в карточки стандартных правил корреляции, быстрые переходы к рабочим разделам и нативную тёмную тему. Последняя сервер не разгрузит, зато ночная смена оценит.

Версия 28.0 уже доступна для самостоятельного обновления. Главная ставка релиза — рост объёма обработки без обязательного похода за новыми серверами.

RSS: Новости на портале Anti-Malware.ru