

Google закрыла 129 уязвимостей в Android, включая уже используемую 0-day

Google закрыла 129 уязвимостей в Android, включая уже используемую 0-day

Google закрыла 129 уязвимостей в Android, включая уже используемую 0-day

Google выпустила мартовский набор патчей для Android, получившийся одним из самых масштабных за последнее время. В общей сложности закрыто 129 уязвимостей в самой ОС и компонентах сторонних поставщиков. Патчи традиционно разбиты на два набора — 2026-03-01 и 2026-03-05.

Такой подход позволяет производителям устройств сначала закрыть критические проблемы в самой платформе Android, а затем обновить драйверы.

Самый тревожный пункт в списке — CVE-2026-21385. Это уязвимость в компоненте Display/Graphics от Qualcomm. Google прямо указывает, что есть признаки её эксплуатации в реальных кибератаках.

Проблема связана с целочисленным переполнением и может привести к повреждению памяти. Уязвимости в графических подсистемах нередко используются для обхода механизмов защиты и компрометации устройства.

Но этим дело не ограничивается. В мартовском наборе есть и другие важные патчи. Например, для CVE-2026-0006, которая находится в системном компоненте Android, позволяя удалённо выполнить код без участия пользователя и без дополнительных прав. Теоретически это даёт атакующему возможность полностью захватить устройство.

Также устранена критическая уязвимость (CVE-2025-48631), которая могла удалённо «положить» устройство. В ядре Android закрыто несколько проблем повышения привилегий, в том числе в Flash-Friendly File System, гипервизоре и pKVM. Такие баги позволяют локальному злоумышленнику получить полный системный доступ.

Отдельный блок касается аппаратных компонентов. Помимо Qualcomm, патчи затрагивают Arm (Mali GPU), Imagination Technologies (PowerVR), MediaTek и Unisoc.

Пользователям и корпоративным администраторам рекомендуется установить обновления как можно скорее, как только они станут доступны от производителя устройства. Особенно это важно на фоне подтверждённой эксплуатации одной из уязвимостей.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

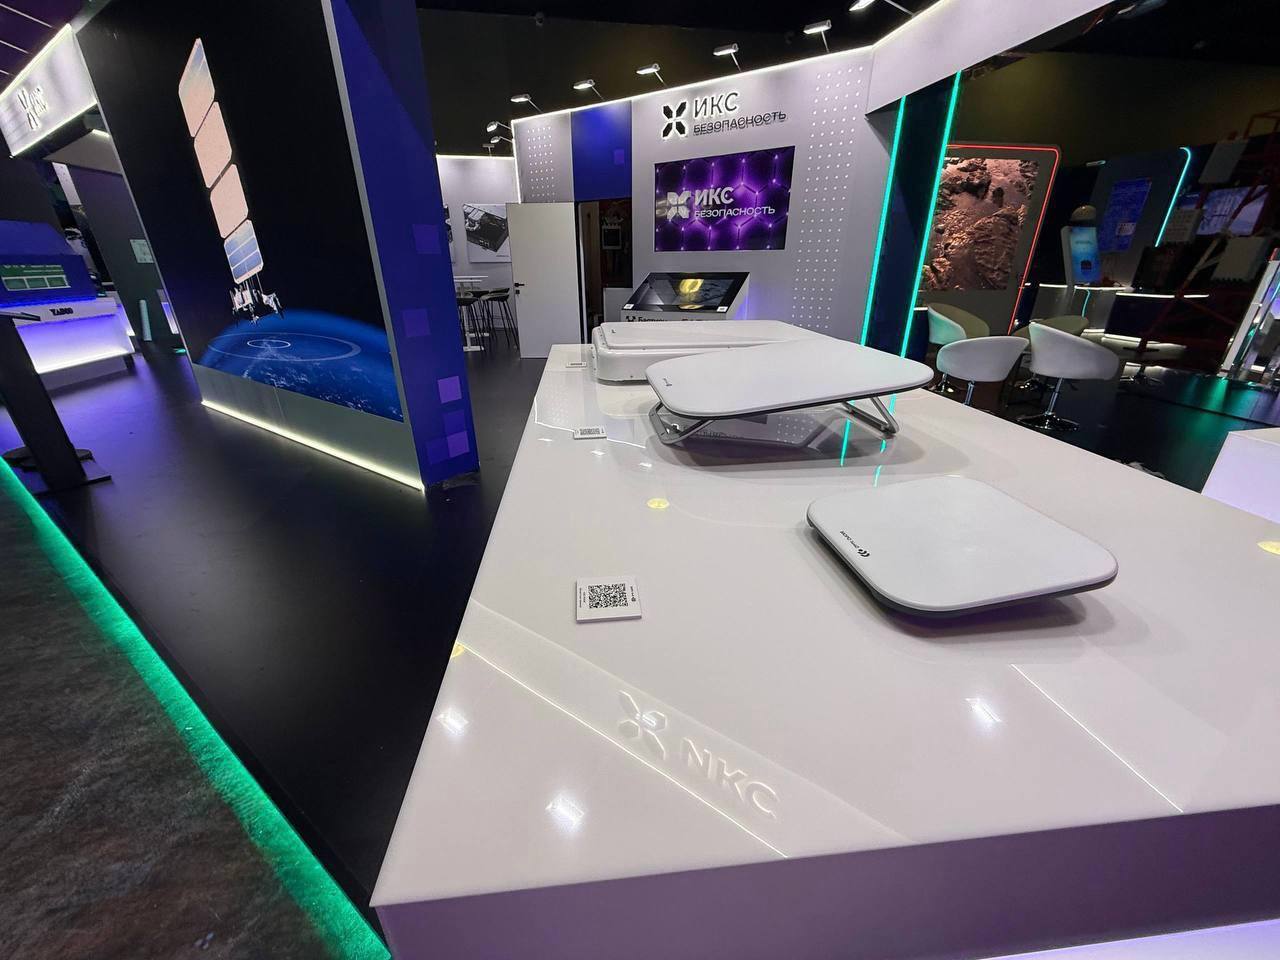
Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru