


В Windows 11 усилили защиту CMD-скриптов и batch-файлов

В Windows 11 усилили защиту CMD-скриптов и batch-файлов

В Windows 11 усилили защиту CMD-скриптов и batch-файлов

Microsoft начала выкатывать новые сборки Windows 11 Insider Preview, в этот раз апдейт больше порадует администраторов и тех, кто активно работает со скриптами. Главное изменение касается обработки batch-файлов и CMD-скриптов. Теперь сисадмины могут включить более защищённый режим, который запрещает изменять batch-файл во время его выполнения.

Для этого нужно добавить параметр LockBatchFilesInUse в реестре по пути HKEY_LOCAL_MACHINE\Software\Microsoft\Command Processor. Также включить режим можно через манифест приложения с помощью настройки LockBatchFilesWhenInUse.

По сути, речь идёт о дополнительном контроле над тем, как обрабатываются скрипты в корпоративной среде. Если включена проверка целостности кода, подпись теперь проверяется один раз при запуске файла, а не на каждом шаге выполнения. Это одновременно повышает и безопасность, и производительность, особенно там, где активно используются автоматизированные сценарии.

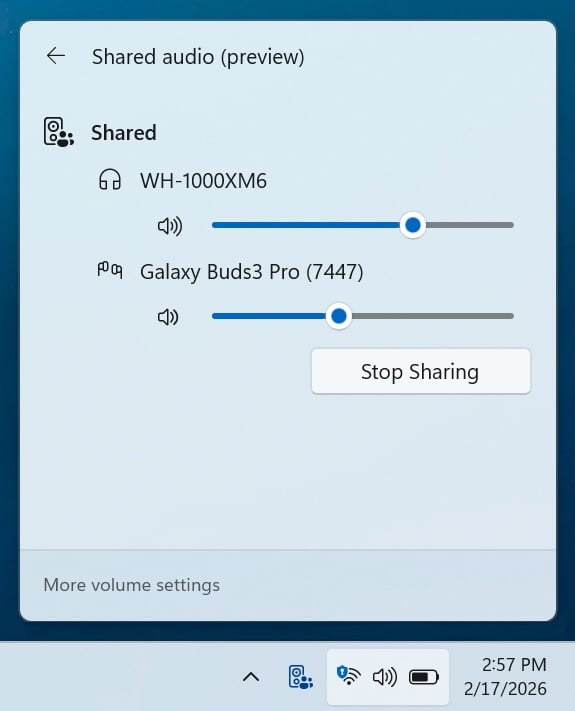
Но не только админам достались новинки. Microsoft также доработала функцию Shared Audio, появившуюся в октябре. Она позволяет делиться звуком между двумя устройствами: наушниками, колонками или слуховыми аппаратами.


Раньше при совместном прослушивании громкость регулировалась сразу для всех. Теперь у каждого пользователя появился отдельный ползунок. Плюс в панели задач отображается индикатор активной сессии с быстрым переходом в настройки.

Расширился и список совместимых устройств с поддержкой Bluetooth LE Audio. Теперь функция работает, в том числе, с Samsung Galaxy Buds 4 и Buds 4 Pro, Sony WF-1000XM6 и Xbox Wireless Headset.

Обновления уже доступны участникам программы Windows Insider в каналах Beta и Dev для сборок 26220.7934 (KB5077242) и 26300.7939 (KB5077243) соответственно.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru