


Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft неожиданно оказалась в центре очередной волны интернет-иронии и колких мемов. В официальном Discord-канале Copilot компания добавила фильтр на слово «Microslop» — язвительное прозвище, которым пользователи в соцсетях называют Microsoft на фоне агрессивного продвижения ИИ в Windows 11.

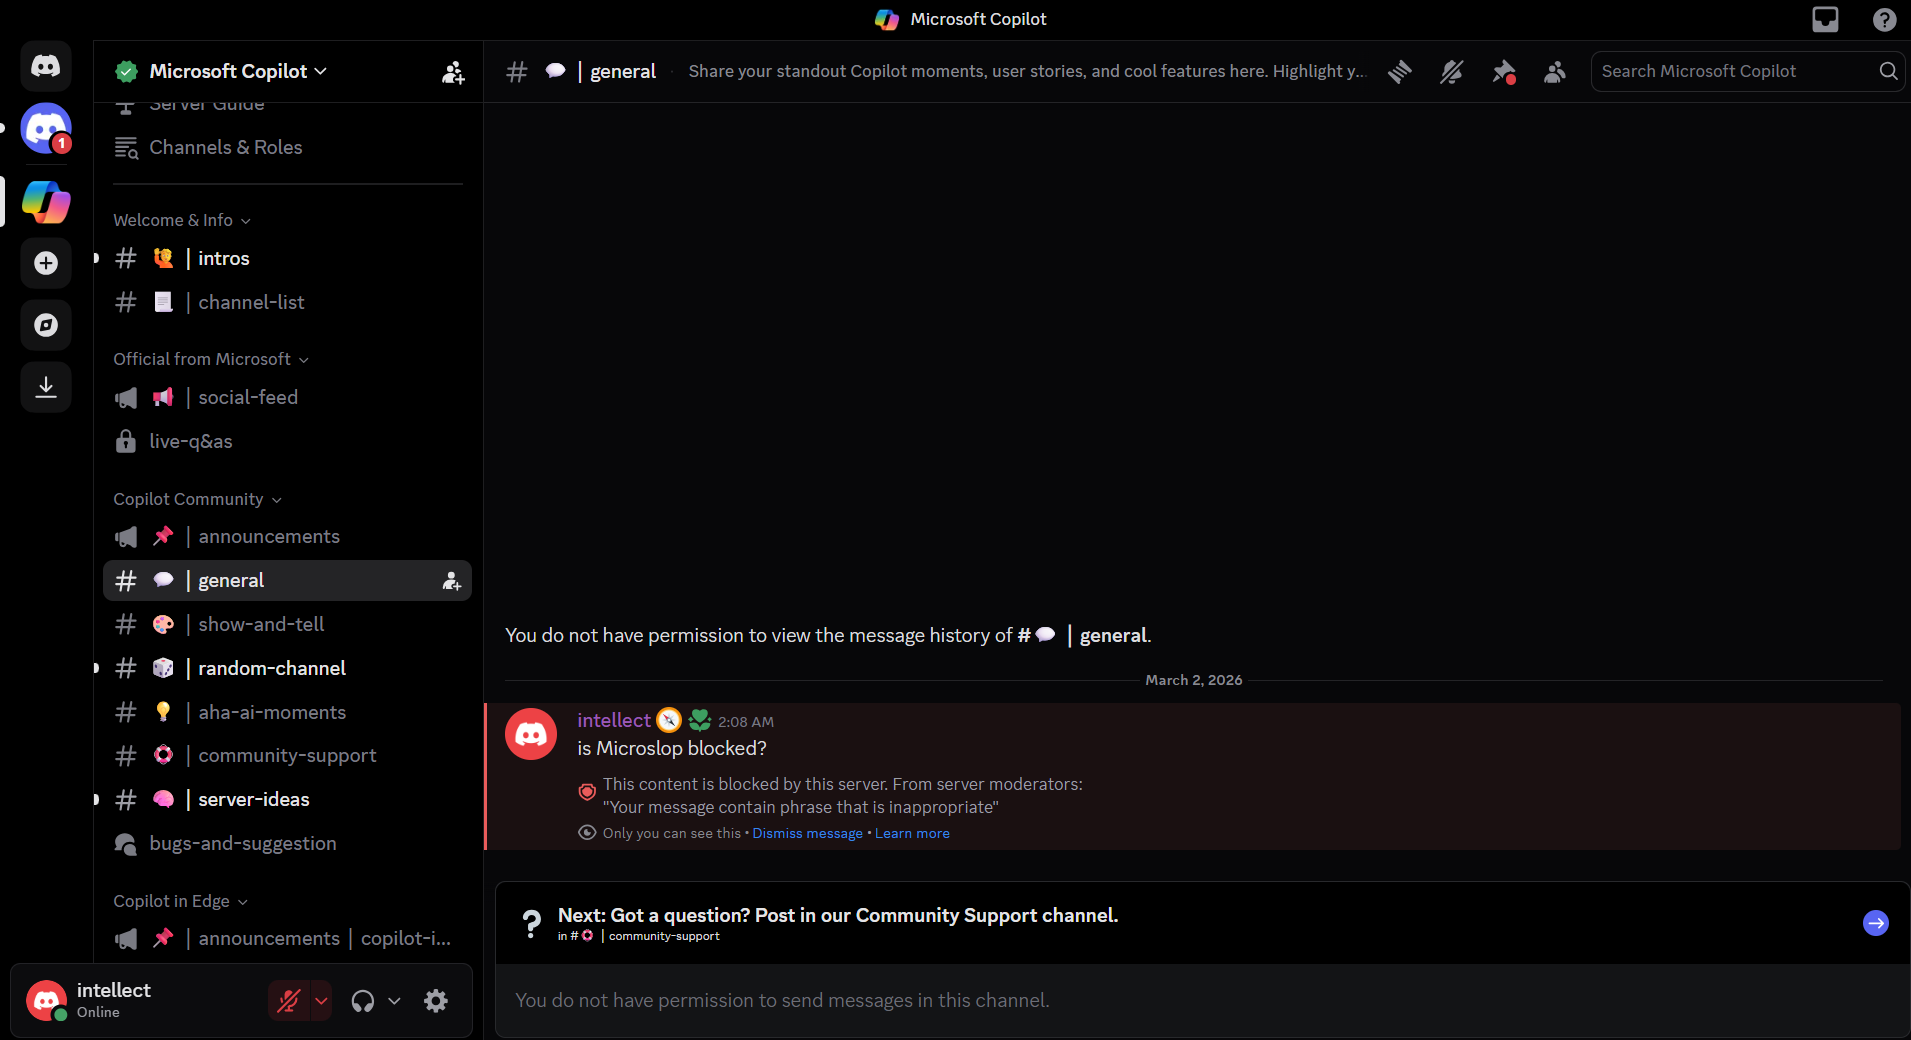
Как пишут журналисты Windows Latest, любое сообщение с этим словом автоматически блокируется.

Пользователь видит уведомление от модератора о том, что фраза нарушает правила сервера, а само сообщение в канал не публикуется. Судя по всему, речь идёт об обычном серверном фильтре по ключевым словам.

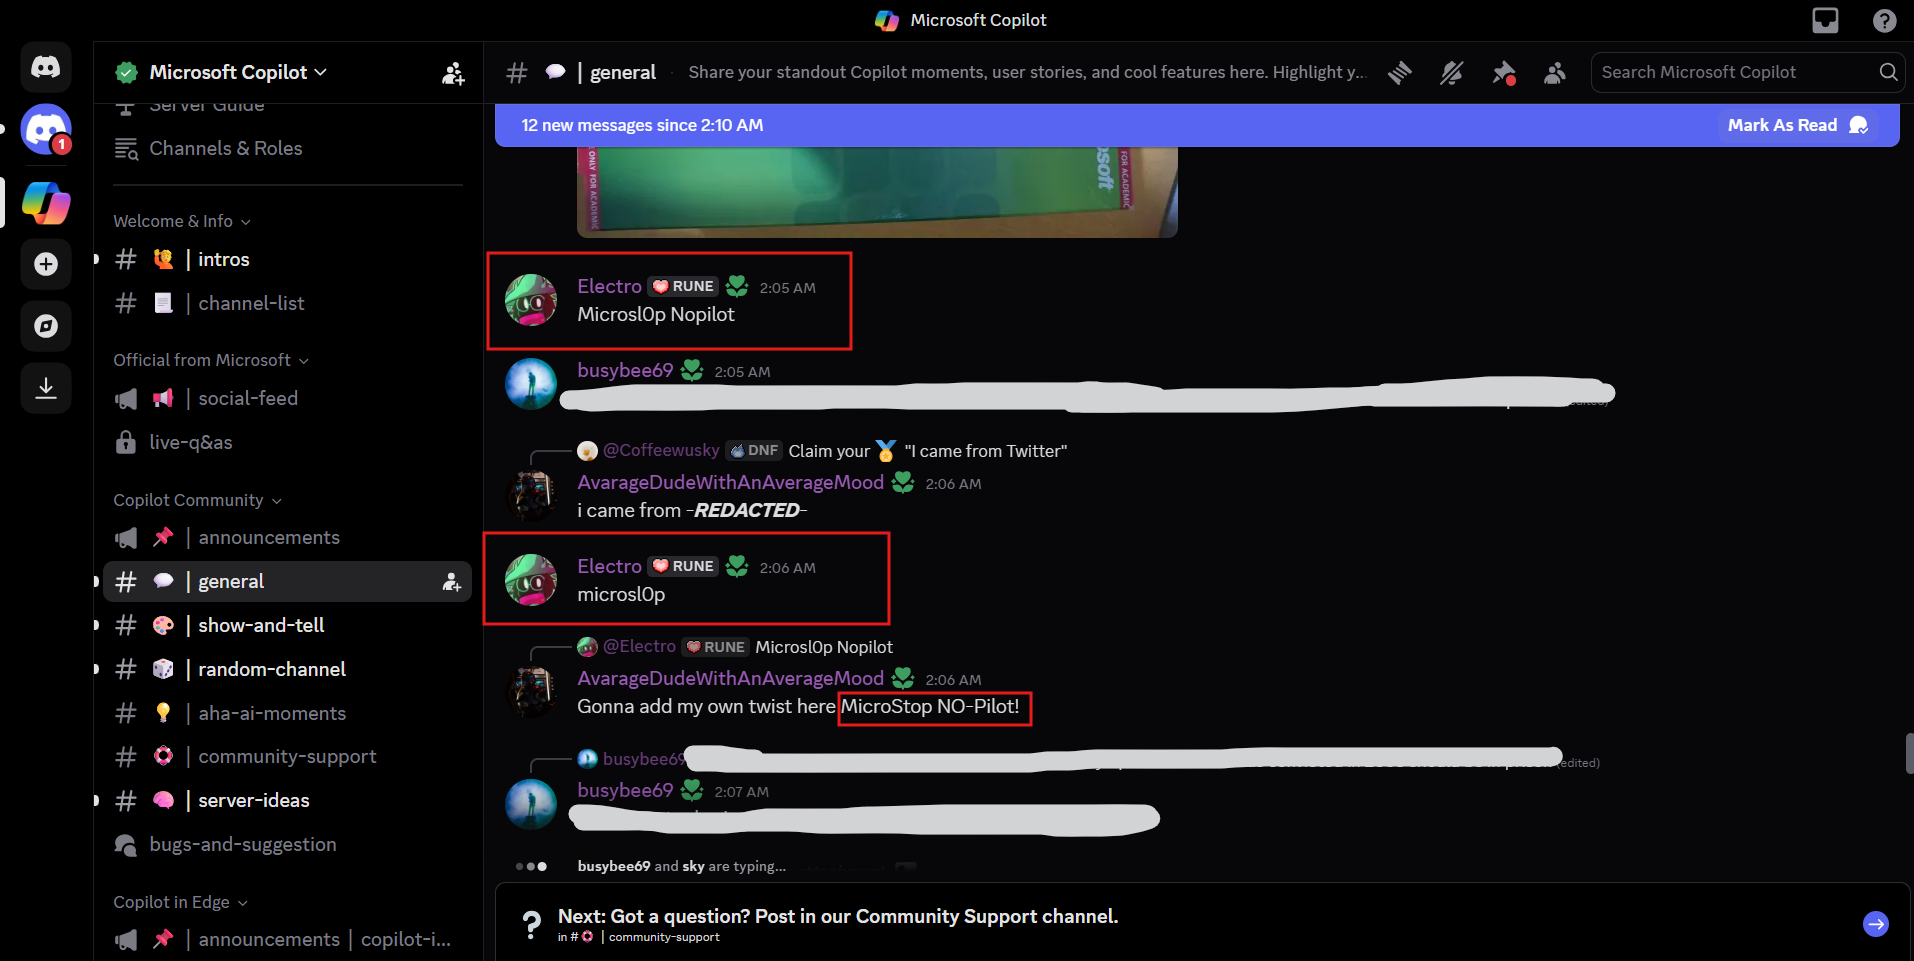
Но дальше всё пошло по классическому сценарию «интернет против фильтра». Пользователи начали экспериментировать с вариациями: заменяли букву «o» на ноль в «Microsl0p». Такие версии спокойно проходили модерацию. В итоге обсуждение быстро превратилось в игру «кошки-мышки», а затем — в полноценный рейд с массовыми попытками обойти ограничения.


По сообщениям пользователей, часть аккаунтов получила ограничения на отправку сообщений, а затем некоторые каналы сервера были фактически закрыты: история сообщений скрыта, публикация новых постов отключена. Канал даже пришлось перевести в режим ограниченной активности, а модераторы пытались стабилизировать ситуацию.


С одной стороны, блокировка оскорбительных или мемных прозвищ в официальном сообществе — шаг вполне ожидаемый. Discord Copilot задумывался как площадка для новостей, поддержки и обсуждения функций, а не как мем-форум. С другой — сам факт фильтра только подогрел интерес и усилил волну насмешек.

История разворачивается на фоне неоднозначной реакции пользователей на масштабное внедрение ИИ-функций в Windows 11. В течение 2025 года Microsoft активно продвигала Copilot и ИИ-инструменты, что вызвало раздражение у части аудитории, которая считает, что стабильность системы важнее новых ИИ-надстроек.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru