


AirSnitch рушит защиту Wi-Fi: перехват трафика возможен даже при шифровании

AirSnitch рушит защиту Wi-Fi: перехват трафика возможен даже при шифровании

AirSnitch рушит защиту Wi-Fi: перехват трафика возможен даже при шифровании

Исследователи показали новый вектор атак на Wi-Fi под названием AirSnitch. По их словам, проблема кроется не в конкретной версии шифрования вроде WEP или WPA, а глубже — на самых нижних уровнях сетевой архитектуры. AirSnitch позволяет обойти механизм изоляции клиента — ту самую функцию, которую производители роутеров обещают как защиту от «соседа по Wi-Fi».

Идея изоляции проста: устройства внутри одной сети не должны напрямую «видеть» друг друга.

Но исследователи обнаружили, что из-за особенностей работы на уровнях Layer 1 и Layer 2 (физический и канальный уровни) можно добиться рассинхронизации идентификации клиента в сети. В итоге атакующий получает возможность провести полноценную двустороннюю атаку «человек посередине» (MitM) — перехватывать и изменять трафик.

Причём речь идёт не о каком-то одном бренде. Уязвимости подтвердились на роутерах Netgear, D-Link, TP-Link, ASUS, Ubiquiti, Cisco, а также на устройствах с DD-WRT и OpenWrt. Все протестированные модели оказались уязвимы хотя бы к одному варианту атаки.


Если соединение не защищено HTTPS, атакующий может читать и изменять весь трафик: логины, пароли, cookies, платёжные данные. Даже при использовании HTTPS возможны атаки через DNS-отравление или перехват доменных запросов.

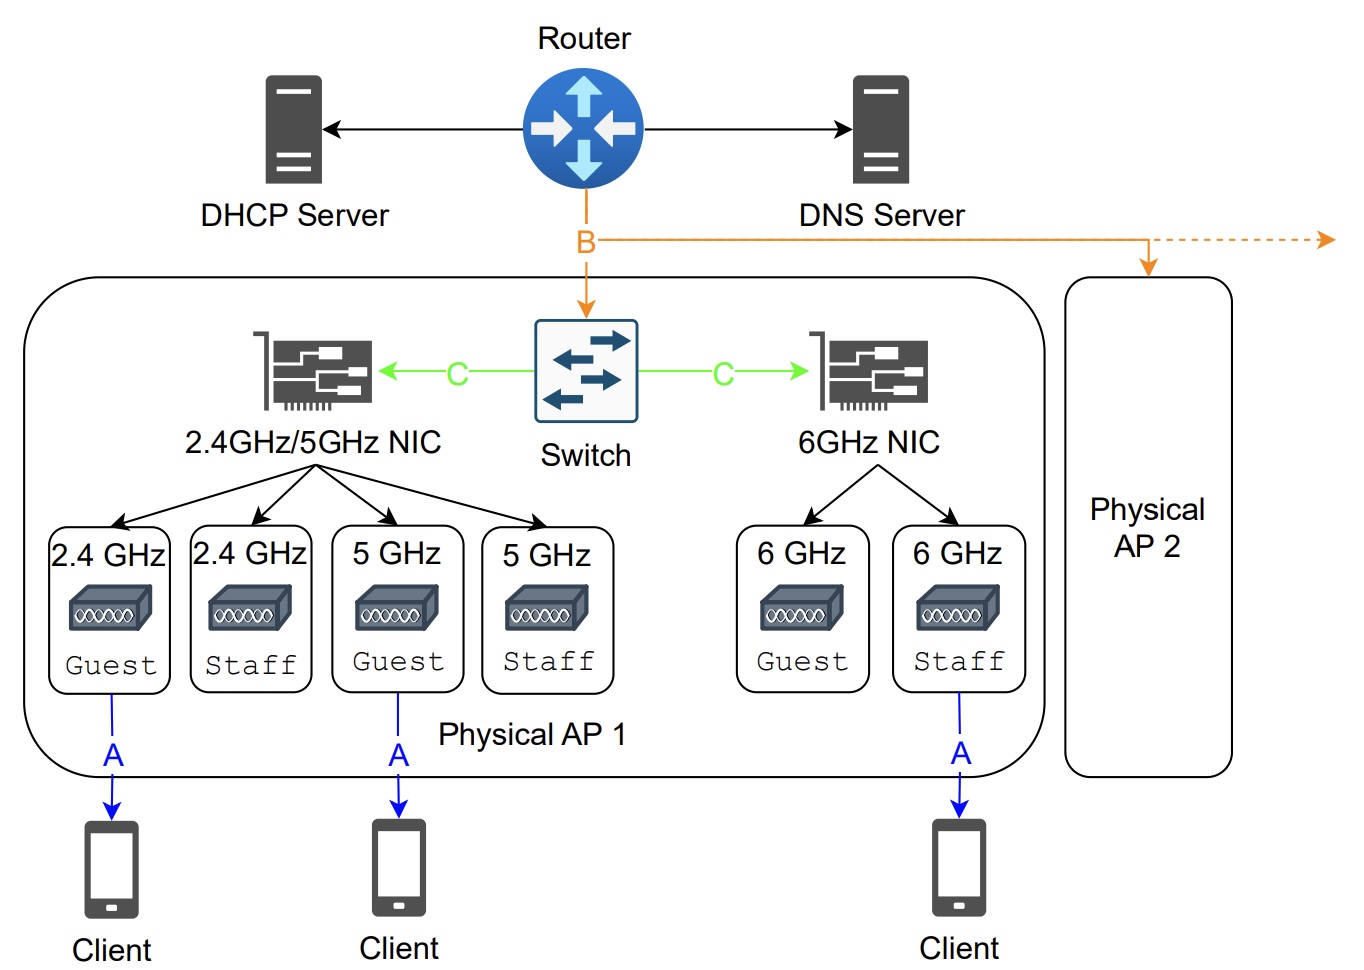
Отдельно исследователи показали, что атака может работать даже между разными SSID, если они используют общую инфраструктуру. В корпоративных сетях это позволяет перехватывать трафик между точками доступа через распределительный коммутатор.

В теории это также открывает путь к атакам на RADIUS — систему централизованной аутентификации в корпоративных сетях.

В отличие от старых атак вроде взлома WEP, здесь злоумышленнику нужно уже иметь доступ к сети (или к связанной инфраструктуре). Это не атака «из машины на парковке» по умолчанию. Тем не менее в публичных сетях риск очевиден.

Некоторые производители уже начали выпускать обновления, но часть проблем может требовать изменений на уровне чипсетов. А единого стандарта изоляции клиентов не существует — каждый вендор реализует его по-своему.

Исследователи и эксперты советуют:

  • избегать публичных Wi-Fi, если это возможно;
  • использовать VPN (понимая его ограничения);
  • по возможности раздавать интернет с мобильного устройства;
  • в корпоративной среде двигаться в сторону Zero Trust.

AirSnitch (PDF) не разрушает Wi-Fi в одночасье, но возвращает часть рисков «эпохи диких хотспотов», когда ARP-spoofing был повседневной практикой.

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru