


Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

На форумах даркнета появился новый Android-зловред под названием Oblivion, исследователи считают его одним из самых опасных RAT последнего времени. В отличие от множества «пересобранных» и сырых троянов, этот инструмент позиционируется как полностью новая разработка, которую тестировали несколько месяцев перед релизом.

Oblivion продаётся по подписке: $300 в месяц или до $2200 за пожизненный доступ. Исходный код покупателям не передают, авторы сохраняют контроль над инфраструктурой. Атакуются устройства на Android 8-16, то есть практически все актуальные девайсы.

Анализом занялись специалисты Certo. По их данным, зловред активно рекламируется на киберпреступном форуме, с видеодемонстрацией и подробным описанием функций. Причём для управления им не нужны глубокие технические знания — всё максимально автоматизировано.

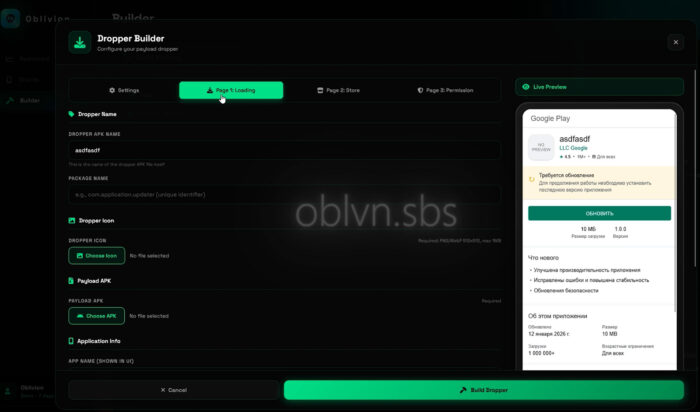
В комплект входит веб-инструмент для сборки APK. Оператор может замаскировать вредоносное приложение под что угодно, например под «Google Services». Есть и так называемый билдер дроппера: он создаёт фальшивые всплывающие окна «обновления системы», которые почти не отличить от настоящих уведомлений Google Play.


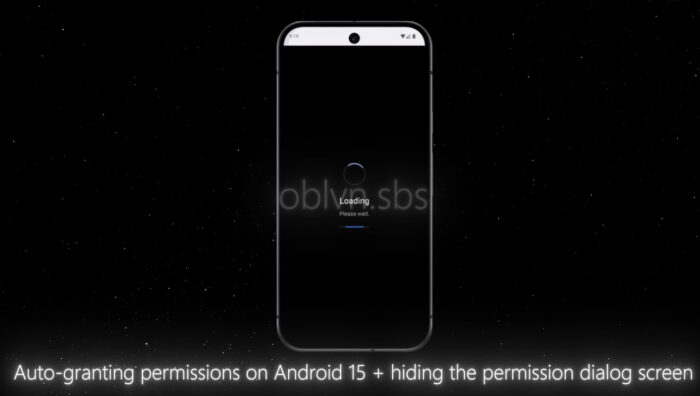
Главная «фишка» Oblivion — автоматический обход разрешений. Троян способен самостоятельно активировать доступ к службе специальных возможностей (Accessibility Service), не требуя действий от пользователя. Именно через этот механизм большинство банковских зловредов получают полный контроль над устройством.


Oblivion умеет обходить защитные механизмы популярных оболочек: MIUI (Xiaomi), One UI (Samsung), ColorOS (OPPO), MagicOS (Honor), OxygenOS (OnePlus). На Android 15 и 16, как утверждается, он даже «глушит» системные диалоги разрешений.

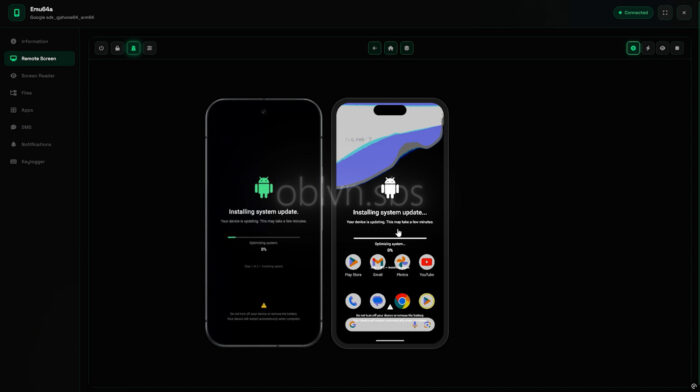
Для управления используется VNC, но с расширением HVNC — «скрытым» режимом. Пользователь видит на экране фальшивое сообщение «System updating…», а в это время злоумышленник получает полноценный удалённый доступ.

Чтобы обойти защиту банковских и криптоприложений от скриншотов, используется отдельный модуль «Screen Reader», который считывает содержимое напрямую. Зловред собирает СМС, коды 2FA, уведомления, нажатия клавиш, список приложений и файлы. Более того, он может автоматически разблокировать устройство, используя перехваченные данные.


Удалить Oblivion тоже непросто: встроены механизмы защиты от деинсталляции и отзыва разрешений. Инфраструктура рассчитана более чем на 1000 одновременных сессий и использует сети вроде Tor.

Подпишитесь на новости

МВД обвинило Telegram в игнорировании запросов по борьбе с наркотиками

МВД заявило, что Telegram полностью игнорирует обращения российских правоохранителей по борьбе с незаконным оборотом наркотиков. По версии ведомства, мессенджер наряду с даркнетом стал одной из ключевых площадок для вовлечения подростков в наркопреступления.

Об этом на заседании президиума Общественного совета при МВД рассказал врио начальника Главного управления по контролю за оборотом наркотиков Кирилл Смуров, передает ТАСС.

По словам Смурова, администрация Telegram не реагирует на запросы и не предоставляет сведения, а основатель платформы Павел Дуров (внесен в перечень террористов и экстремистов Росфинмониторинга) не идет на контакт с российскими правоохранителями.

Для сравнения представитель ведомства привел Яндекс. По его словам, компания удаляет запрещенный контент самостоятельно либо по первому запросу полиции. Telegram, судя по заявлению Смурова, такой готовности к сотрудничеству не демонстрирует.

Власти и раньше предъявляли претензии к мессенджеру. По озвученным данным МВД, с 2022 года с использованием Telegram совершено около 153 тыс. преступлений.

Роскомнадзор также сообщал о более чем 150 тыс. требований удалить противоправный контент, оставшихся без ответа. Нынешнее заявление касается прежде всего сотрудничества в борьбе с наркотиками.

RSS: Новости на портале Anti-Malware.ru