


Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Исследователи из Fortra Core Security опубликовали код демонстрационного эксплойта (PoC) для уязвимости в драйвере Windows Common Log File System (CLFS). Проблема получила идентификатор CVE-2026-2636 и позволяет обычному пользователю без прав администратора отправить систему в «синий экран смерти» (BSoD).

Изначально уязвимость обнаружили во время анализа CLFS на предмет более серьёзных сценариев — например, удалённого выполнения кода.

Однако вместо RCE исследователь наткнулся на механизм, который при определённых условиях приводит к аварийному завершению работы Windows.

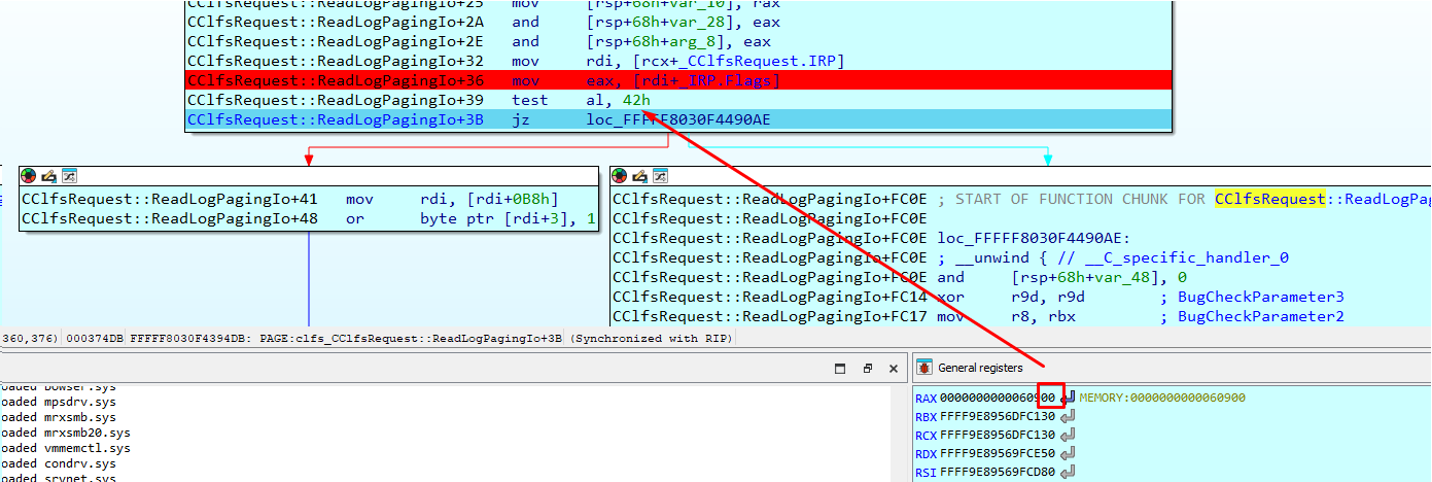
По данным Fortra Core Security, причина кроется в некорректной обработке специальных элементов (CWE-159) в драйвере CLFS.sys. В PoC-сценарии используется вызов ReadFile с дескриптором открытого .blf-файла журнала.

Если определённые флаги в структуре I/O-запроса (например, IRP_PAGING_IO или IRP_INPUT_OPERATION) отключены, драйвер оказывается в некорректном состоянии.


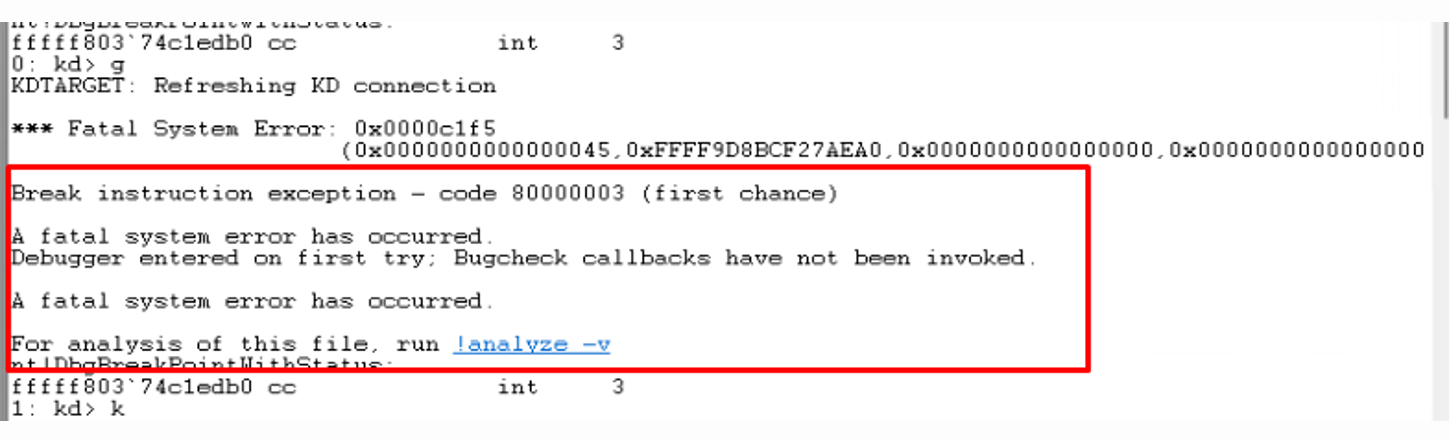
В результате Windows вызывает функцию KeBugCheckEx — именно она инициирует «синий экран», чтобы защитить целостность системы.

Хотя уязвимость получила по шкале CVSS всего 5,5 балла (средний уровень), её считают опасной. Любой аутентифицированный пользователь может принудительно «уронить» систему, не имея административных прав. Для рабочих станций это неприятно, но для серверов — уже серьёзный риск.


Microsoft устранила проблему в обновлении за сентябрь 2025 года. Windows 11 2024 LTSC и Windows Server 2025 уже защищены. Однако более старые версии, включая Windows 11 23H2, остаются уязвимыми, если не установлены соответствующие обновления.

Организациям, использующим старые сборки Windows 10 и 11, стоит проверить, установлены ли соответствующие патчи.

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru