


Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Исследователи из Fortra Core Security опубликовали код демонстрационного эксплойта (PoC) для уязвимости в драйвере Windows Common Log File System (CLFS). Проблема получила идентификатор CVE-2026-2636 и позволяет обычному пользователю без прав администратора отправить систему в «синий экран смерти» (BSoD).

Изначально уязвимость обнаружили во время анализа CLFS на предмет более серьёзных сценариев — например, удалённого выполнения кода.

Однако вместо RCE исследователь наткнулся на механизм, который при определённых условиях приводит к аварийному завершению работы Windows.

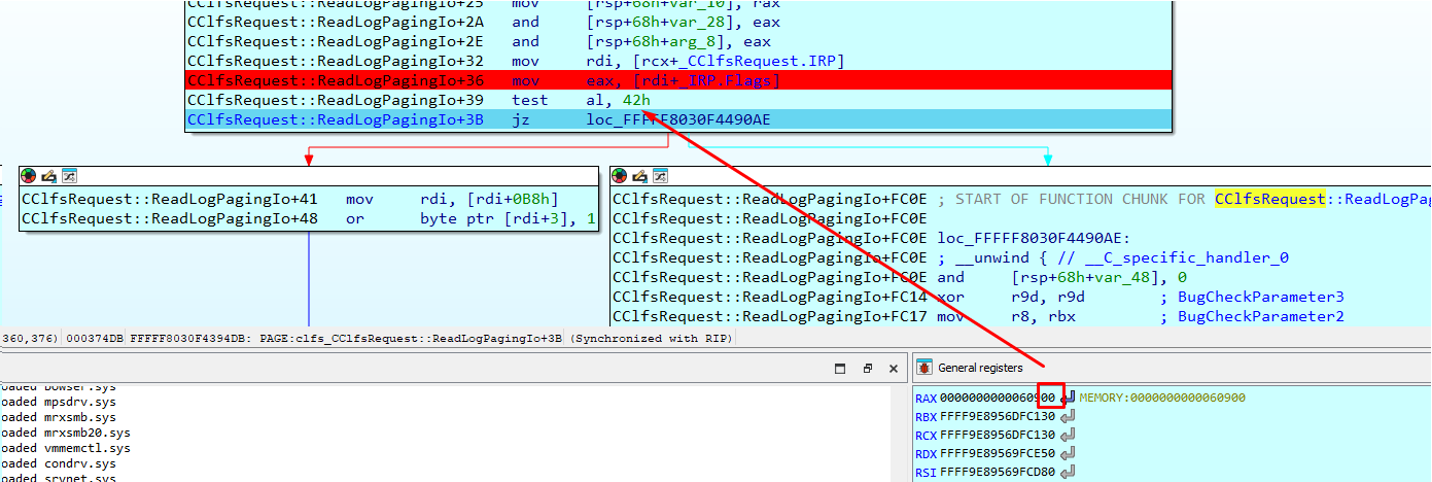
По данным Fortra Core Security, причина кроется в некорректной обработке специальных элементов (CWE-159) в драйвере CLFS.sys. В PoC-сценарии используется вызов ReadFile с дескриптором открытого .blf-файла журнала.

Если определённые флаги в структуре I/O-запроса (например, IRP_PAGING_IO или IRP_INPUT_OPERATION) отключены, драйвер оказывается в некорректном состоянии.


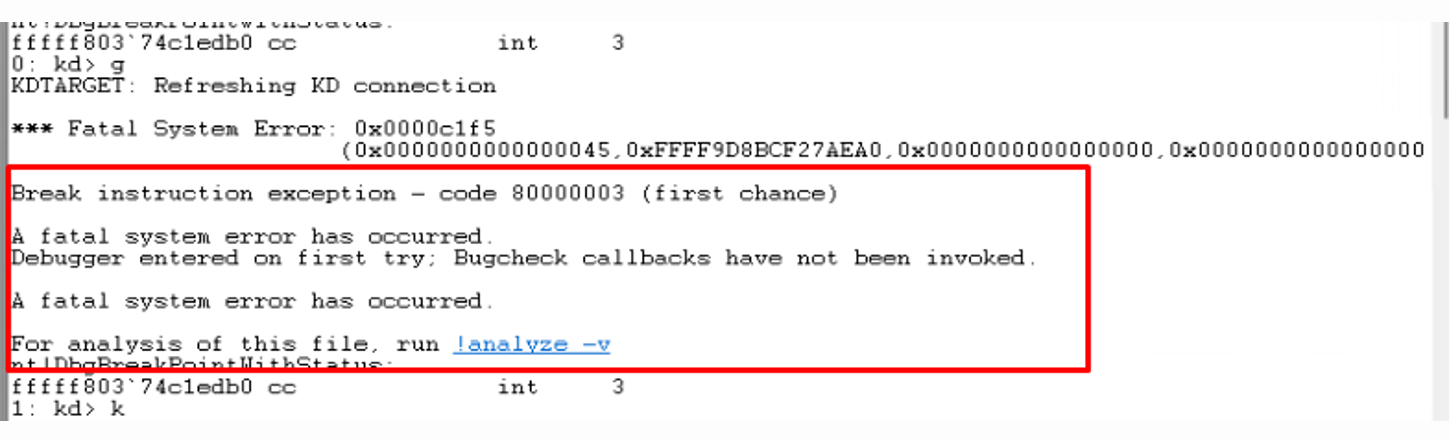
В результате Windows вызывает функцию KeBugCheckEx — именно она инициирует «синий экран», чтобы защитить целостность системы.

Хотя уязвимость получила по шкале CVSS всего 5,5 балла (средний уровень), её считают опасной. Любой аутентифицированный пользователь может принудительно «уронить» систему, не имея административных прав. Для рабочих станций это неприятно, но для серверов — уже серьёзный риск.


Microsoft устранила проблему в обновлении за сентябрь 2025 года. Windows 11 2024 LTSC и Windows Server 2025 уже защищены. Однако более старые версии, включая Windows 11 23H2, остаются уязвимыми, если не установлены соответствующие обновления.

Организациям, использующим старые сборки Windows 10 и 11, стоит проверить, установлены ли соответствующие патчи.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru