


Android подключает Gemini к борьбе с телефонными мошенниками

Android подключает Gemini к борьбе с телефонными мошенниками

Android подключает Gemini к борьбе с телефонными мошенниками

Телефонные мошенники становятся всё изобретательнее: они комбинируют утечки персональных данных с продуманной психологией и могут выглядеть очень убедительно даже для технически подкованных людей. В ответ Google усиливает защиту владельцев Android-смартфонов, делая ставку на ИИ.

По данным компании, её системы ежемесячно помогают блокировать более 10 млрд подозрительных звонков и сообщений.

Теперь Google расширяет использование модели Gemini, работающей прямо на устройстве, чтобы выявлять сложные схемы обмана в реальном времени.

В свежем обновлении безопасности компания рассказала историю ИТ-специалиста из Калифорнии, который едва не попался на уловку. Ему позвонили якобы из банка, номер был подменён, собеседник знал его имя и адрес и уверенно рассказывал о «подозрительной операции».

Даже понимая, как работают такие схемы, мужчина задержался на линии дольше обычного. Спасла его только всплывшая на экране подсказка о возможном мошенничестве. После этого он завершил разговор и проверил информацию через банковское приложение.

Функция Scam Detection анализирует разговор во время звонка и ищет характерные для мошенников речевые паттерны. Обработка происходит локально — модель Gemini работает прямо на смартфоне. Google подчёркивает, что аудио не сохраняется и никуда не отправляется. При этом функция по умолчанию отключена, пользователь сам решает, включать её или нет.


Сначала защита была доступна только на устройствах Pixel в ряде стран, включая США и Великобританию. Теперь её начинают внедрять и на другие флагманы — например, на Samsung Galaxy S26 в США.

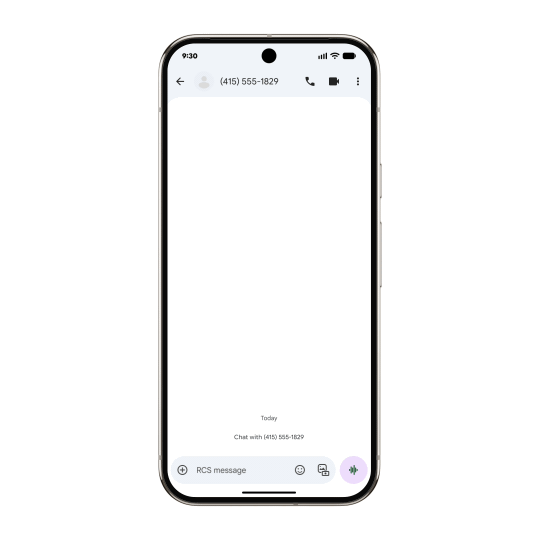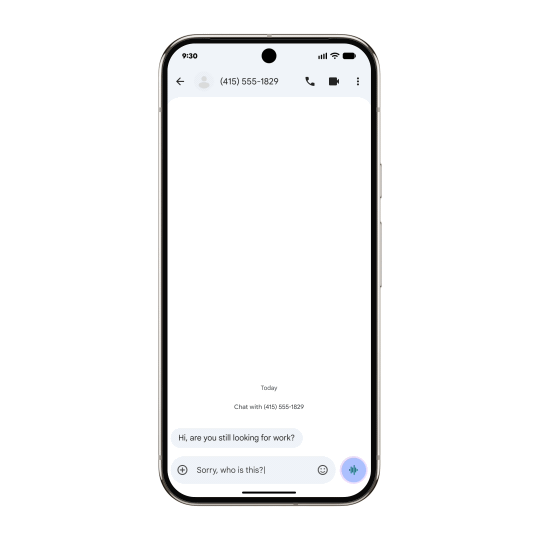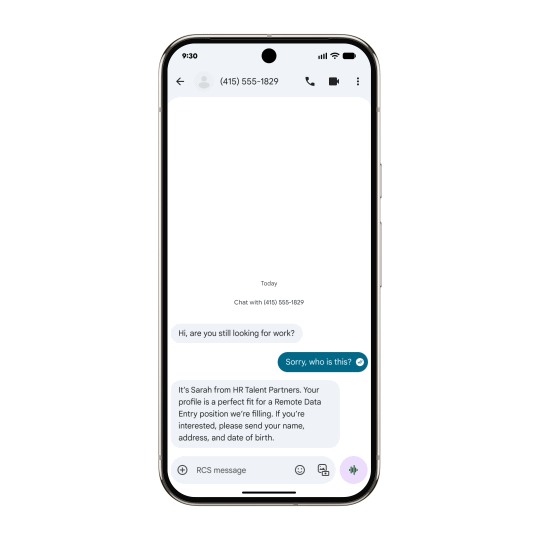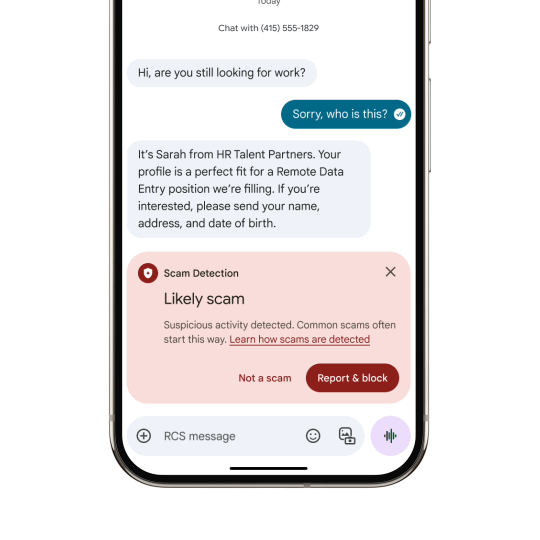
Похожий подход применяется и к текстовым сообщениям. Защита от мошенничества в Google Messages расширяется более чем на 20 стран и поддерживает несколько языков, включая английский, французский, немецкий, испанский и другие. На новых устройствах (например, будущая серия Pixel 10 и Galaxy S26) Gemini интегрируется непосредственно в приложение сообщений. Это позволяет системе анализировать не только отдельные фразы, но и контекст общения.

Такой подход особенно важен для борьбы со схемами «романтических» афер и фейковых предложений о работе. В них злоумышленники действуют постепенно, месяцами выстраивая доверие, поэтому традиционные фильтры часто не видят явных признаков угрозы. Локальная ИИ-модель должна распознавать более тонкие признаки манипуляции.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru