


TPM-сниффинг позволяет получить ключи LUKS из промышленных Linux-систем

TPM-сниффинг позволяет получить ключи LUKS из промышленных Linux-систем

TPM-сниффинг позволяет получить ключи LUKS из промышленных Linux-систем

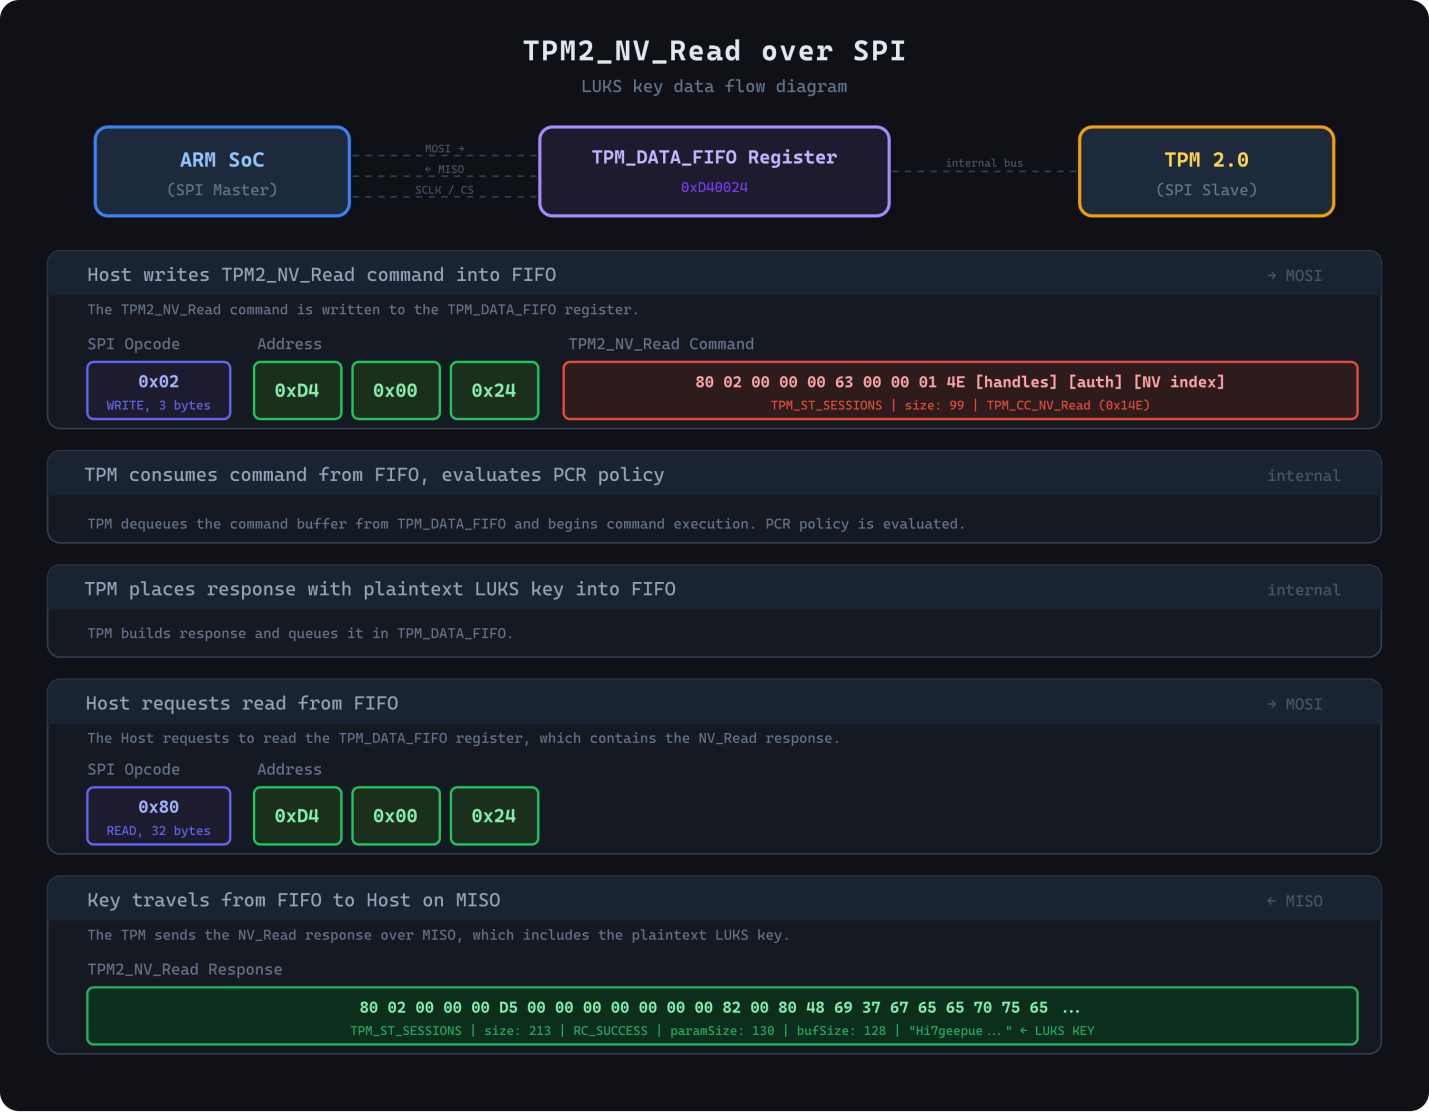
Во встраиваемых компьютерах Moxa обнаружена уязвимость, позволяющая при запуске девайса получить криптоключи LUKS в открытом виде путем пассивного мониторинга SPI-шины, соединяющей дискретный TPM с системой на чипе.

По словам авторов опасной находки из Cyloq, для сниффинг-атаки на TPM в данном случае, кроме физического доступа к устройству, понадобится лишь анализатор логики.

Для проведения PoC-атаки был выбран Moxa UC-1222A Secure Edition на базе ARM с модулем TPM 2.0, использующий LUKS для полного шифрования дисковой памяти.

Эксплойт CVE-2026-0714 (доставка секрета без криптозащиты при выполнении TPM2_NV_Read) с успехом отработал, и ключ, позволяющий расшифровать все данные в памяти устройства, был в итоге получен, хотя это и заняло некоторое время.


Ранее попытки применения TPM-сниффинга были замечены лишь в атаках на BitLocker; эта возможность давно не дает покоя Microsoft. Специалисты Cyloq доказали, что риск велик и для промышленных устройств на базе Linux.

Обезопасить команды и ответные параметры, передаваемые по шине SPI, поможет криптозащита, однако в условиях автоматизированного запуска компьютеров без GUI реализация таких сессий затруднительна.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru