


TPM-сниффинг позволяет получить ключи LUKS из промышленных Linux-систем

TPM-сниффинг позволяет получить ключи LUKS из промышленных Linux-систем

TPM-сниффинг позволяет получить ключи LUKS из промышленных Linux-систем

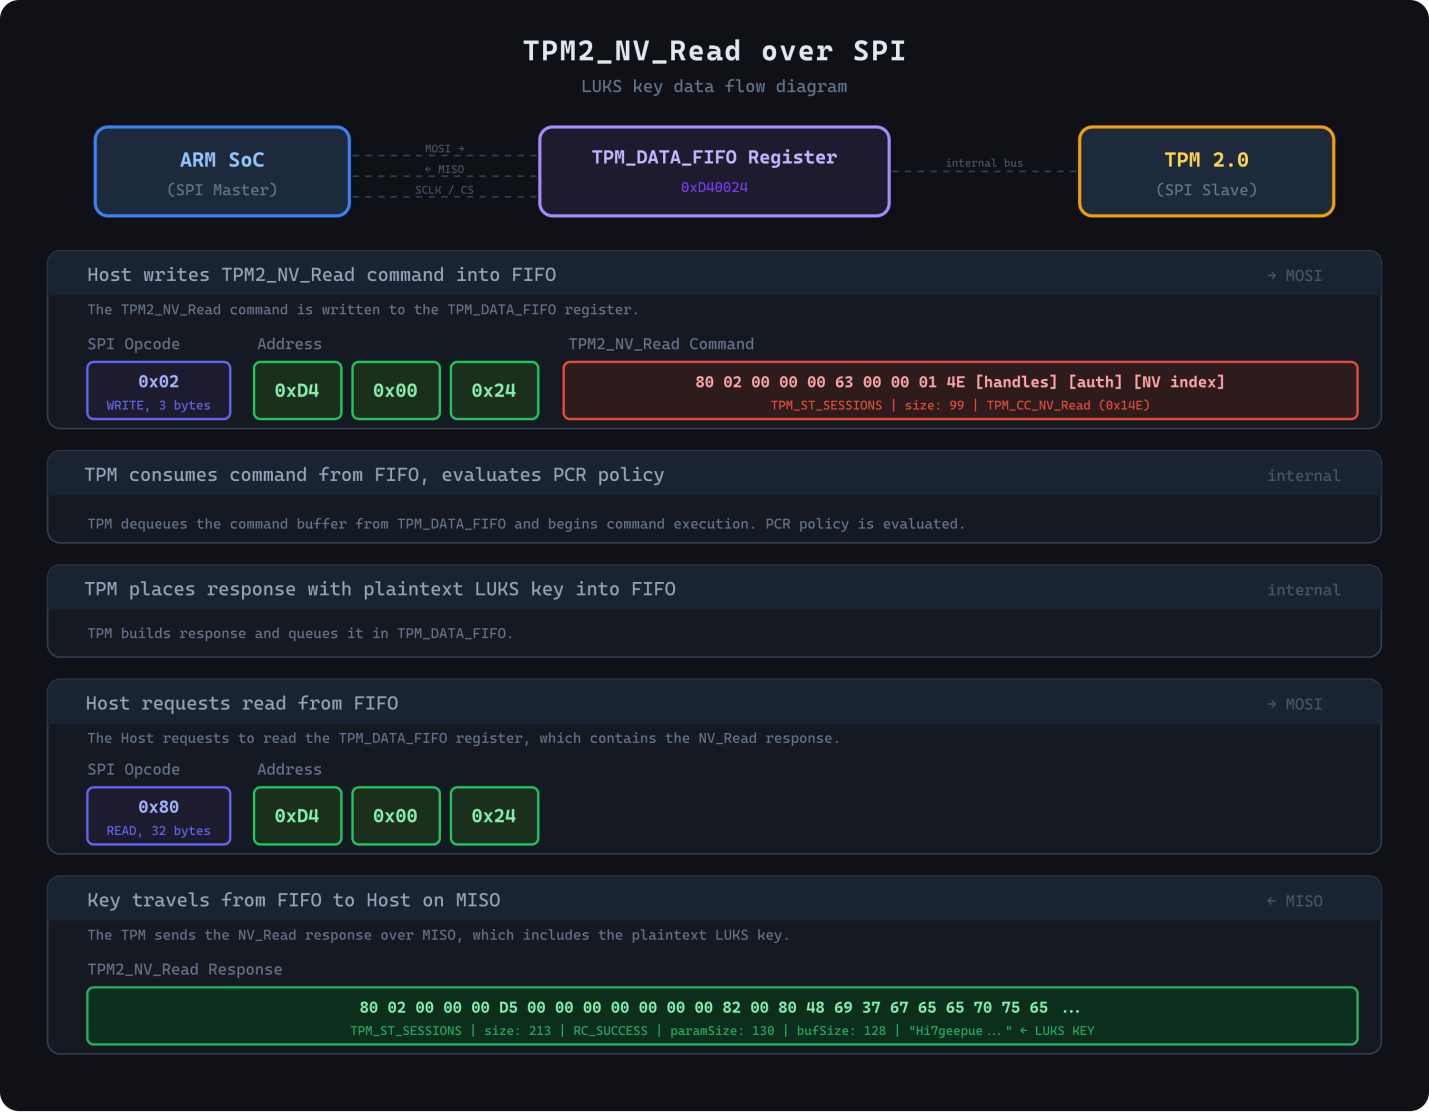
Во встраиваемых компьютерах Moxa обнаружена уязвимость, позволяющая при запуске девайса получить криптоключи LUKS в открытом виде путем пассивного мониторинга SPI-шины, соединяющей дискретный TPM с системой на чипе.

По словам авторов опасной находки из Cyloq, для сниффинг-атаки на TPM в данном случае, кроме физического доступа к устройству, понадобится лишь анализатор логики.

Для проведения PoC-атаки был выбран Moxa UC-1222A Secure Edition на базе ARM с модулем TPM 2.0, использующий LUKS для полного шифрования дисковой памяти.

Эксплойт CVE-2026-0714 (доставка секрета без криптозащиты при выполнении TPM2_NV_Read) с успехом отработал, и ключ, позволяющий расшифровать все данные в памяти устройства, был в итоге получен, хотя это и заняло некоторое время.


Ранее попытки применения TPM-сниффинга были замечены лишь в атаках на BitLocker; эта возможность давно не дает покоя Microsoft. Специалисты Cyloq доказали, что риск велик и для промышленных устройств на базе Linux.

Обезопасить команды и ответные параметры, передаваемые по шине SPI, поможет криптозащита, однако в условиях автоматизированного запуска компьютеров без GUI реализация таких сессий затруднительна.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru