


Android под защитой ИИ: Google заблокировала 1,75 млн приложений

Android под защитой ИИ: Google заблокировала 1,75 млн приложений

Android под защитой ИИ: Google заблокировала 1,75 млн приложений

Google всё активнее использует ИИ для защиты Android. Как можно судить по свежему отчёту компании, ставки в этой игре только растут. Причина проста: злоумышленники тоже активно применяют ИИ для создания и маскировки зловреда, так что борьба идёт «алгоритм на алгоритм».

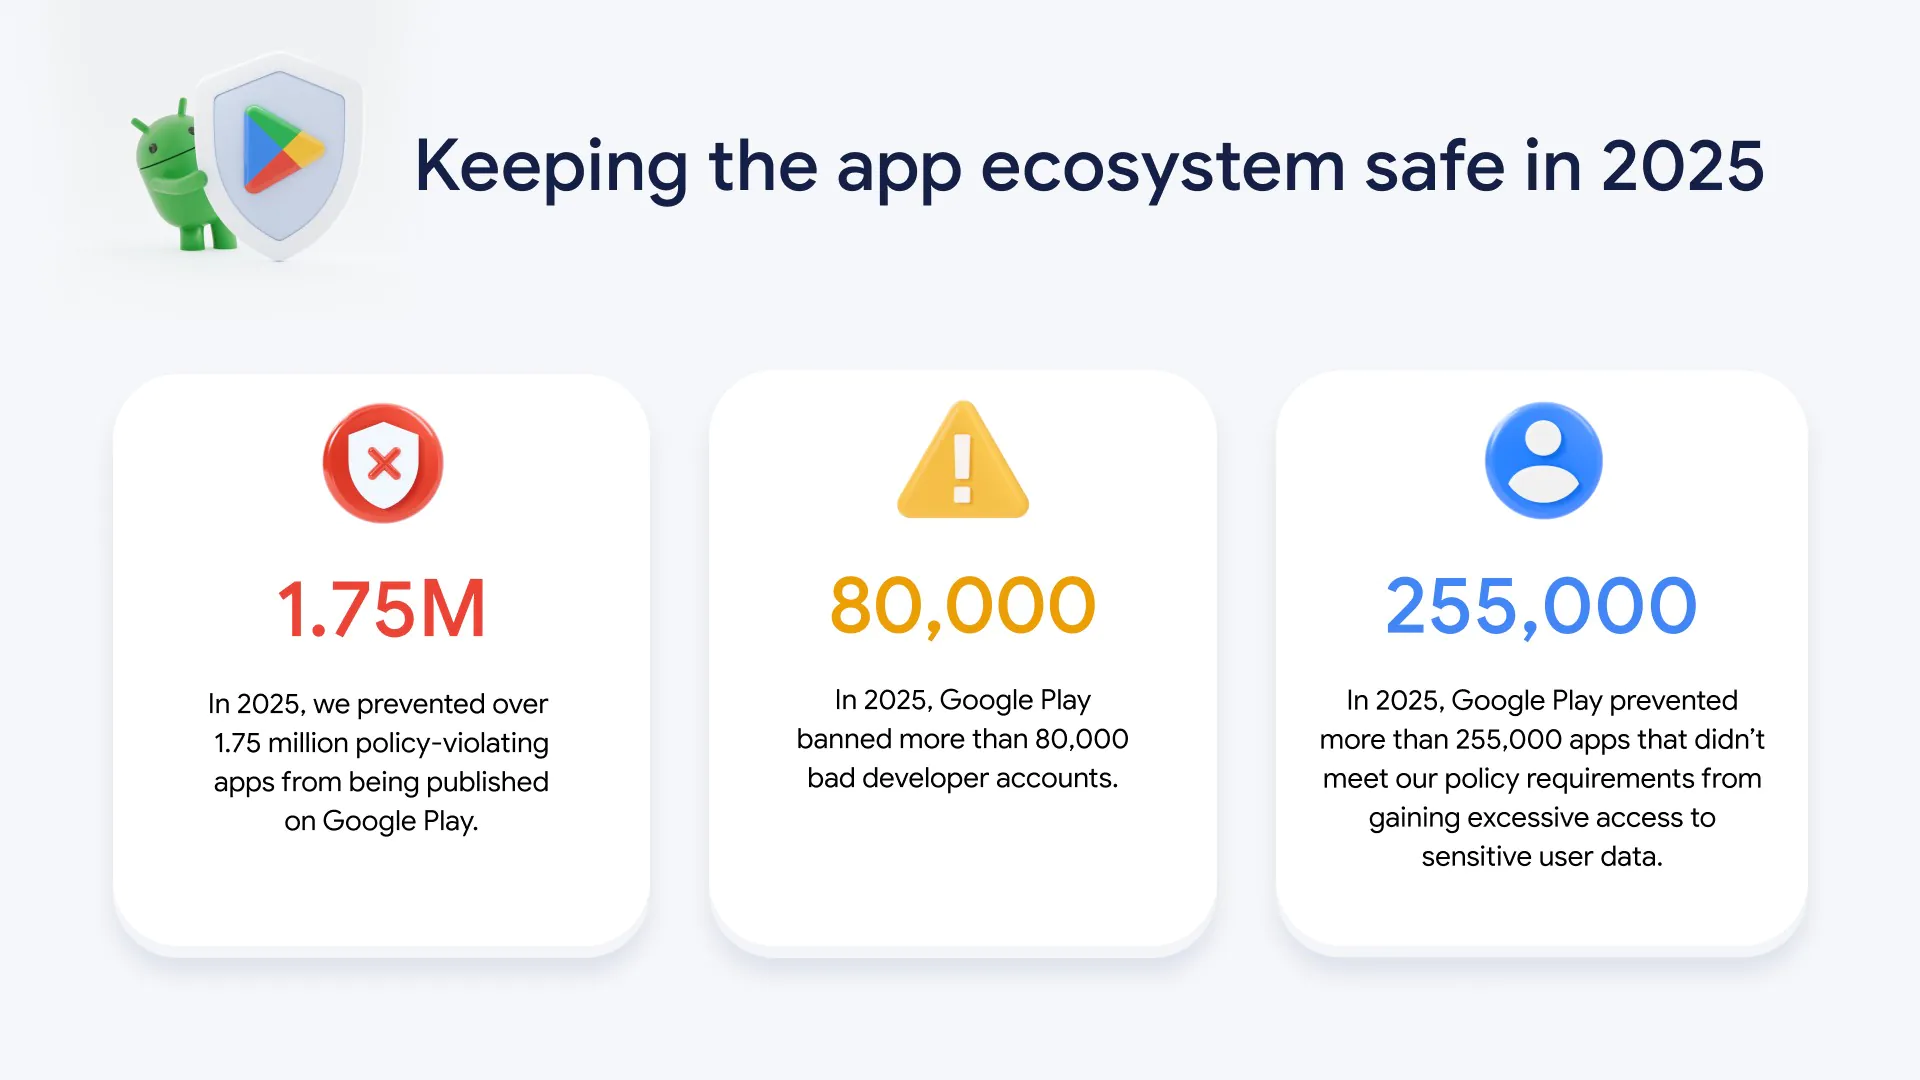
По словам вице-президента Google по безопасности приложений и экосистемы Виджайи Казы, в 2025 году компания не допустила публикации более 1,75 млн приложений, нарушающих правила Play Store.

Кроме того, было заблокировано свыше 80 тыс. аккаунтов разработчиков, пытавшихся распространять вредоносные программы.

Ключевую роль в этом сыграли новые модели машинного обучения, встроенные прямо в процесс проверки приложений. Люди по-прежнему участвуют в ревью, но ИИ помогает быстрее находить сложные вредоносные паттерны, которые сложно заметить при ручном анализе кода.

Google также усилила контроль за приватностью. За год было отклонено более 255 тыс. приложений, которые запрашивали избыточные разрешения — например, доступ к геолокации или фотографиям там, где это явно не нужно (вроде калькулятора). Разработчикам при этом помогают инструменты вроде Play Policy Insights в Android Studio, которые подсказывают о возможных нарушениях ещё на этапе написания кода.


Отдельное направление — борьба со спамом и накрутками. В 2025 году Google заблокировала 160 млн фейковых оценок и отзывов, включая организованные кампании по накрутке рейтинга. По данным компании, это помогло предотвратить в среднем падение рейтинга на 0,5 звезды у атакованных приложений.

За пределами магазина приложений защита тоже усилилась. Google Play Protect — встроенный в Android сканер — теперь проверяет более 350 млрд приложений ежедневно. В 2025 году система в режиме реального времени обнаружила 27 млн новых вредоносных приложений, установленных не из Play Store.

Улучшенная защита от мошенничества теперь блокирует установку приложений из браузеров и мессенджеров, если они запрашивают опасные разрешения. Функция уже доступна в 185 странах и охватывает 2,8 млрд устройств. По данным Google, за год она предотвратила 266 млн рискованных попыток установки.

Также компания усложнила жизнь телефонным мошенникам. Теперь, если пользователь находится во время звонка, Play Protect не позволит отключить защиту (именно к этому часто склоняют жертв злоумышленники).

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru