



Positive Technologies выпустила новую версию MaxPatrol SIEM 27.6. Обновление в основном про две вещи: более удобную работу с данными внутри самой системы и расширение AI/ML-возможностей модуля MaxPatrol BAD. Одно из заметных изменений — возможность группировать события сразу по нескольким параметрам прямо в интерфейсе SIEM.
Например, по времени, адресу и типу события. Данные при этом показываются в виде древовидной структуры, а сама иерархия сохраняется даже при экспорте.
Проще говоря, аналитикам SOC теперь должно быть проще разбирать большие массивы событий без постоянных прыжков между разными инструментами.
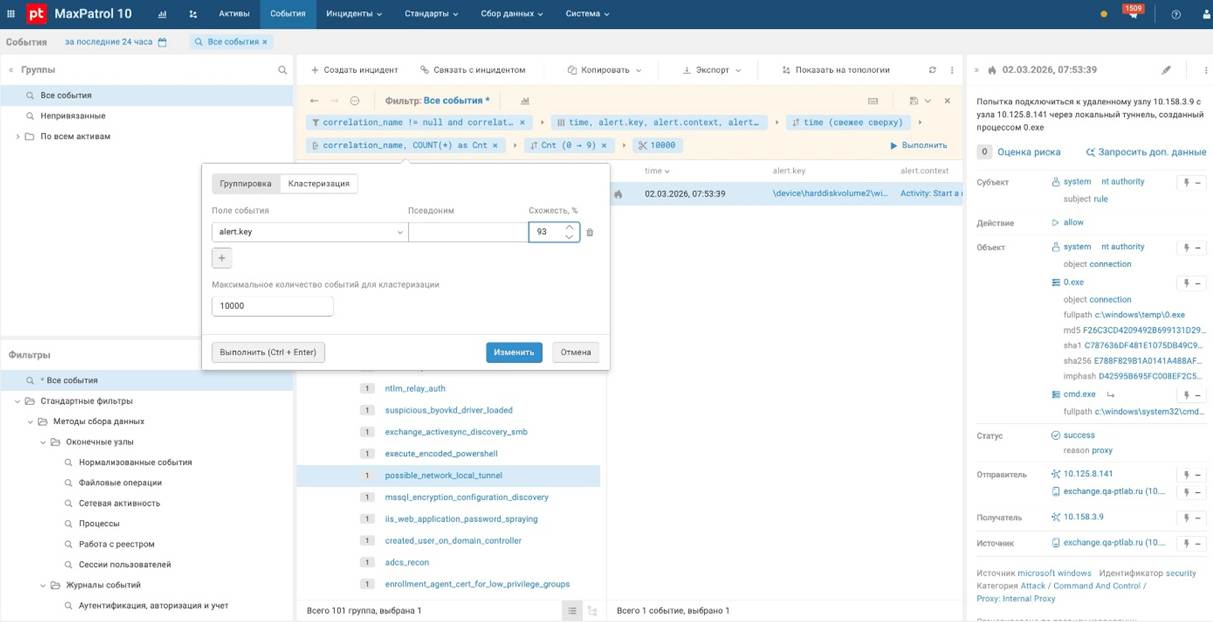
Ещё одна новая функция — кластеризация однотипных событий с помощью ML. Система может объединять в кластеры записи, которые не полностью совпадают, но выглядят похожими.
Для таких кластеров автоматически строятся регулярные выражения. Это может пригодиться там, где нужно быстро разгрести длинные табличные списки и выделить повторяющиеся паттерны.
Серьёзно доработали и MaxPatrol BAD, который отвечает за поведенческую аналитику. По данным компании, производительность модуля выросла почти вдвое, и теперь он способен обрабатывать до 25 тысяч событий в секунду.
Кроме того, в BAD добавили 15 новых ML-моделей. В частности, модуль теперь умеет выявлять попытки несанкционированного доступа к базам данных, включая ClickHouse и PostgreSQL, а также признаки атак AS-REP Roasting и Kerberoasting. Это те сценарии, которые нередко сложно ловить обычными статическими правилами.
Есть и более прикладные доработки. Например, появилась возможность отправлять данные на syslog-сервер, а при переполнении SSD система теперь может автоматически удалять старые данные.
Ещё одно изменение — подозрительная активность процессов, которую обнаруживает MaxPatrol BAD, теперь регистрируется в MaxPatrol SIEM как исходные события. Это значит, что их можно дальше нормализовать и использовать в правилах корреляции.


