


Telegram тестирует запрет пересылки в личных чатах

Telegram тестирует запрет пересылки в личных чатах

Telegram тестирует запрет пересылки в личных чатах

Telegram продолжает экспериментировать с новыми функциями. В бета-версии для iOS 12.5 появились сразу две любопытные возможности: защита контента в личных чатах и автоматические напоминания по датам. Пока обе функции доступны только в бета-версии для iOS, и сроки их появления в стабильной сборке не называются.

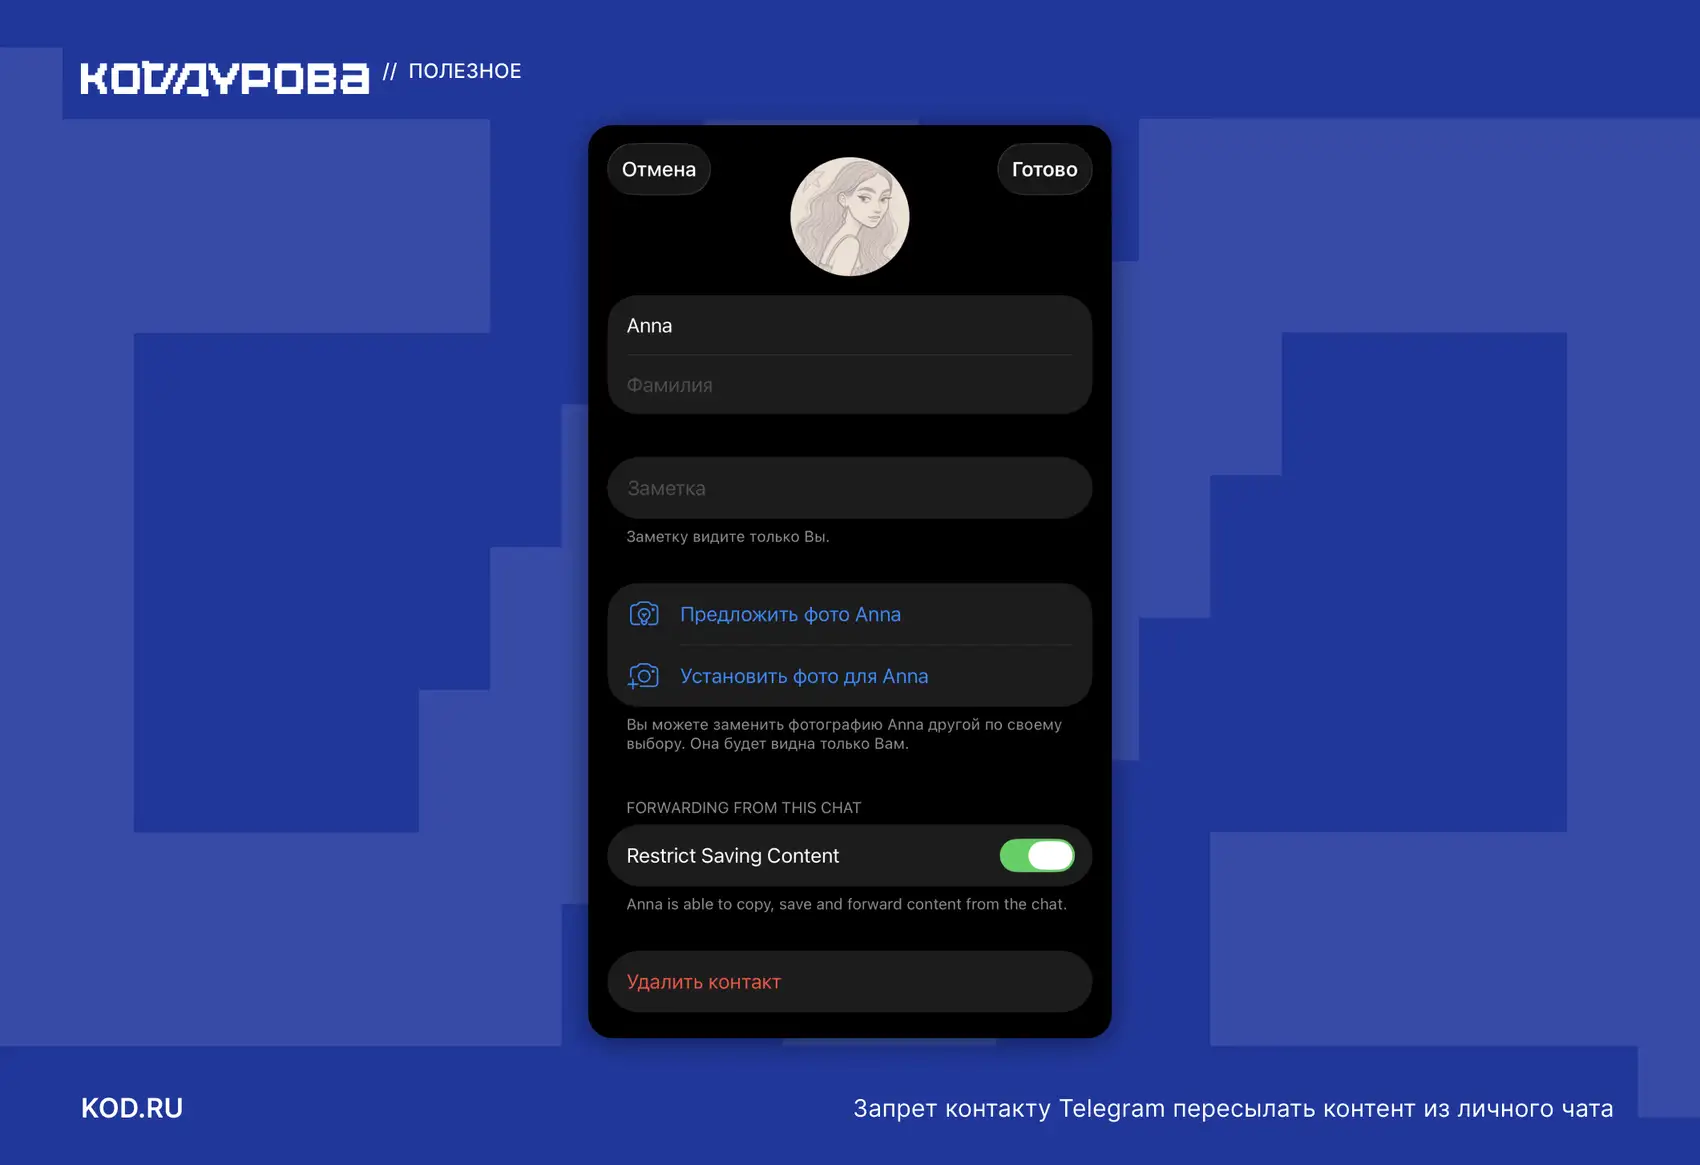
На нововведения обратил внимание «Код Дурова». Первая функция касается приватности. В бета-версии можно запретить собеседнику копировать, сохранять и пересылать материалы из личного чата.

Чтобы включить ограничение, нужно открыть профиль контакта, выбрать «Изменить контакт» и активировать пункт «Запретить копирование». Правда, пока функция работает нестабильно, что неудивительно для тестовой версии.


Если нововведение дойдёт до релиза, это станет заметным шагом к усилению контроля над личной перепиской. Ранее похожие ограничения уже применялись в секретных чатах и каналах, но теперь речь идёт об обычных приватных диалогах.

Вторая тестируемая возможность — «умные» напоминания. Telegram начал автоматически распознавать в сообщениях временные формулировки вроде «сегодня», «завтра» или конкретные даты, например «1 апреля», и предлагать создать напоминание в один тап.

Интересно, что если напоминание создаётся из группового чата, уведомление всё равно придёт в «Избранное». Это значит, что пользователь получит его даже в том случае, если уведомления от группы отключены или если он позже выйдет из неё.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru